Conectați Seafile și Collabora cu URL-ul WOPI corect

Activați editarea securizată a documentelor în Seafile configurând URL-ul de descoperire, HTTPS și accesul WOPI din Collabora pentru implementarea dvs.
Un container Collabora CODE poate reporni cu setările implicite după o reconstrucție sau o eroare a serverului vă poate lăsa fără o copie funcțională a configurației sale. Faceți o copie de rezervă a coolwsd.xmlfișierelor active și a celor de implementare care furnizează setările. Restaurați-le în aceeași sursă persistentă, apoi validați fișierul și serviciul înainte ca utilizatorii să reia editarea.
Fișierul principal este de obicei /etc/coolwsd/coolwsd.xml. Sursa de adevăr diferă pentru instalările de pachete, Docker și Helm, așa că identificați implementarea înainte de a copia orice.
La instalarea unui pachet, inspectați fișierul gazdă. În Docker, inspectați fișierul din containerul în execuție și verificați dacă un fișier sau un director gazdă este montat peste acesta. Păstrați și Compose, fișierele de mediu la care se face referire sau valorile Helm: opțiunile de pornire furnizate acolo nu sunt neapărat stocate în XML.
sudo ls -l /etc/coolwsd/coolwsd.xml
docker ps --format 'table {{.Names}}\t{{.Image}}\t{{.Status}}'
docker exec collabora-code ls -l /etc/coolwsd/coolwsd.xml
Înlocuiți collabora-codecu numele real al containerului. Configurația Collabora și documentația Docker descriu aceste căi de implementare, iar diagrama Helm din amonte expune setările la nivel de diagramă. Citiți documentația pentru versiunea dvs.; valorile implicite și comportamentul la implementare se pot schimba între versiuni.
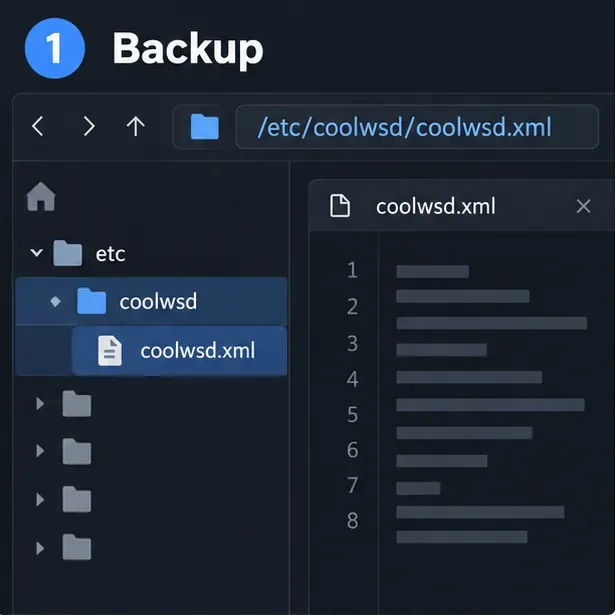
/etc/coolwsd/coolwsd.xml.Stocați o copie datată într-un director restricționat. Configurația poate dezvălui gazdele WOPI permise, comportamentul proxy-ului, căile certificatelor sau setările administrative. Tratați copia de rezervă ca date operaționale sensibile.
Pentru instalarea unui pachet, păstrați metadatele fișierului:
sudo install -d -m 700 /var/backups/collabora/$(date +%F)
sudo cp -a /etc/coolwsd/coolwsd.xml \
  /var/backups/collabora/$(date +%F)/coolwsd.xml
sudo stat /var/backups/collabora/$(date +%F)/coolwsd.xml
Pentru Docker, copiați fișierul live din container în gazdă:
mkdir -p ~/backups/collabora/$(date +%F)
docker cp collabora-code:/etc/coolwsd/coolwsd.xml \
  ~/backups/collabora/$(date +%F)/coolwsd.xml
chmod 600 ~/backups/collabora/$(date +%F)/coolwsd.xml
Dacă o montare bind furnizează fișierul, faceți o copie de rezervă și a sursei sale de pe partea gazdă; acesta este fișierul care poate suprascrie o editare în container la repornire. Păstrați fișierul Compose și orice .envfișier la care se face referire în același set de copii de rezervă protejate. Pentru Helm, salvați fișierul cu valori exacte și identitatea versiunii, plus Secretele sau ConfigMap-urile gestionate separat, utilizând procesul existent de gestionare a secretelor.

Înregistrați eticheta imaginii CODE sau versiunea pachetului, numele containerului, sursa de montare și data copiei de rezervă. Instalările de pachete pot fi folosite cp -apentru a păstra metadatele. Proprietarul fișierului containerului poate diferi de gazdă, așa că nu presupuneți că un proprietar sau un mod de gazdă se va potrivi fiecărei versiuni de imagine.
Pentru Compose, determinați dacă un fișier sau un director întreg este montat la /etc/coolwsd. Montarea unui director poate ascunde fișierele livrate în imagine; un director incomplet poate face ca fișierele așteptate să nu fie disponibile. Faceți o copie de rezervă a fiecărui fișier din directorul montat pe care se bazează CODE. Păstrați setările de mediu separat și protejați secretele.
Pentru Helm, nu vă bazați pe editarea unui pod generat: actualizările îl pot recrea. Păstrați valorile diagramei și orice Secret sau ConfigMap extern. Diagrama din amonte a Collabora acceptă conținut de configurare prin valori, astfel încât sursa sa declarată poate fi mai autoritară decât o copie dintr-un pod care rulează.
Opriți CODE sau utilizați o fereastră de întreținere. Salvați fișierul curent înainte de a-l înlocui. Pentru instalarea unui pachet, restaurați copia de rezervă aleasă și păstrați proprietatea și modul așteptate de pachetul respectiv:
sudo systemctl stop coolwsd
sudo cp -a /etc/coolwsd/coolwsd.xml \
  /etc/coolwsd/coolwsd.xml.before-restore
sudo cp /var/backups/collabora/2026-10-09/coolwsd.xml \
  /etc/coolwsd/coolwsd.xml
sudo chown root:cool /etc/coolwsd/coolwsd.xml
sudo chmod 640 /etc/coolwsd/coolwsd.xml
sudo systemctl start coolwsd
Este posibil ca proprietarul și grupul eșantionului să nu corespundă pachetului dvs. Verificați fișierul existent statși păstrați-i proprietarul și modul așteptate, în loc să aplicați orbește valorile eșantionului. Pentru un container montat prin legare, restaurați fișierul gazdă și urmați fluxul de lucru Compose pentru repornire sau recreare. Dacă o imagine personalizată sau o valoare Helm furnizează configurația, actualizați sursa respectivă și redistribuiți-o; editarea unui container de unică folosință nu va persista.
Verificați configurația înainte de a o restaura după o modificare majoră a versiunii. Opțiunile se pot schimba între versiuni, așadar comparați fișierul salvat cu șablonul și notele de migrare ale versiunii țintă. Restaurarea XML nu restaurează certificatele, cheile private, fonturile personalizate sau configurația reverse proxy, cu excepția cazului în care acestea au fost copiate de rezervă separat.
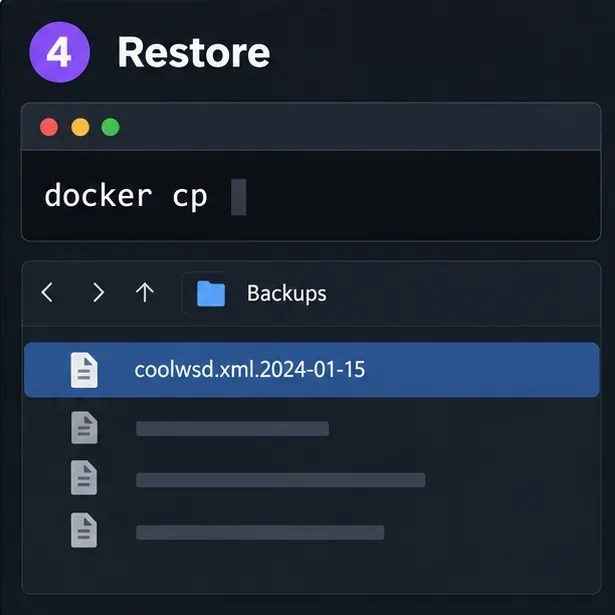
Verificați dacă fișierul există, este lizibil de către serviciu și este XML corect format. Dacă este instalat, xmllintverifică sintaxa:
xmllint --noout /etc/coolwsd/coolwsd.xml
Aceasta confirmă doar sintaxa XML; nu dovedește că fiecare opțiune este acceptată de versiunea dvs. de CODE. Verificați jurnalele pentru erori de analiză și confirmați că serviciul continuă să ruleze. Pentru containere, verificați docker compose psjurnalele și recente. Pentru pachete, verificați systemctl status coolwsdși jurnalul sistemului.
În final, deschideți un document prin intermediul gazdei WOPI obișnuite și confirmați că se încarcă și se salvează. Dacă CODE pornește, dar documentele nu se încarcă, comparați lista de permise restaurată, numele de gazdă externă, terminarea TLS și setările proxy cu implementarea. Dacă pornirea eșuează, reveniți la copia pre-restaurare și comparați fișierele înainte de a încerca din nou.
Activați editarea securizată a documentelor în Seafile configurând URL-ul de descoperire, HTTPS și accesul WOPI din Collabora pentru implementarea dvs.
Testați clipboard-ul sistemului, ajustați permisiunile browserului și identificați când o integrare Collabora încorporată necesită o modificare a politicii iframe.
Montați fișierele de fonturi în placa de sistem Docker și Collabora, astfel încât fonturile personalizate să apară în editor și să fie redate corect în documente.
Faceți o copie de rezervă a fișierului coolwsd.xml și a surselor sale de implementare, restaurați-le în siguranță și verificați CODUL înainte ca utilizatorii să revină la editare.
Permiteți originea exactă Nextcloud sau altă origine WOPI în CODE, apoi verificați lista de gazde permise active și distingeți-o de restricția IP sursă a Nextcloud.
Urmăriți conexiunile de browser, WOPI și WebSocket ale Collabora pentru a afla de ce un document nu se deschide, apoi aplicați remedierea care corespunde configurării Nextcloud.
Implementați replici CODE Collabora cu Helm, păstrați fiecare document pe un singur pod prin afinitate WOPI și verificați intrarea, plasarea nodurilor și editarea Nextcloud.
Urmărește o confirmare de conectare socket eșuată de la browser la coolwsd, apoi potrivește ruta reverse-proxy cu versiunea Collabora, inclusiv modificarea Apache din CODE 26.04.
Urmăriți erorile de verificare WOPI din Collabora până la chei nepotrivite, date de descoperire învechite, deviații de ceas sau modificări ale URL-ului proxy - fără a slăbi validarea.
Resetați zoom-ul browserului, testați o sesiune curată și identificați când un meniu cu dimensiune incorectă necesită o actualizare a serverului Collabora.






