Acasă
» Cum să
»
2 moduri de a șterge cookie-urile unui anumit site web din Chrome
2 moduri de a șterge cookie-urile unui anumit site web din Chrome
Doriți să ștergeți cookie-urile unui anumit site web din Google Chrome ? Iată două moduri simple de a șterge cookie-urile și datele site-ului pentru un site web din Google Chrome.
Ce este un cookie?
Cookie-urile (cunoscute și sub numele de Cookie HTTP, Cookie-uri de Internet sau Cookie-uri pentru browser) sunt fișiere text care stochează biți mici de date pe un browser web în timp ce navigați. Ori de câte ori un utilizator vizită prima dată site-ul, toate informațiile dvs. de navigare vor fi stocate sub formă de cookie. Site-urile web folosesc acest cookie pentru a vă urmări continuu.
Este util cookie-ul?
Există. Cookie-urile sunt foarte utile de fiecare dată când navigați pe anumite site-uri web.
Să presupunem că atunci când vă conectați la un site web al băncii, informațiile dvs. de conectare vor fi stocate temporar ca cookie. Acum, pe pagina web a acelei bănci, puteți utiliza diferite opțiuni, cum ar fi Transferul de bani, Asigurările, Împrumuturile ... Atunci nu este nevoie să vă autentificați din nou pentru a accesa fiecare opțiune din cauza informațiilor de autentificare. Browserul dvs. este stocat temporar ca cookie și vă ajută să vă autentificați, accesând toate opțiunile diferite de pe site-ul băncii până când vă deconectați.
Dacă vizitați un anumit site web cu ID-ul, numele, adresa, e-mailul și numărul de telefon, aceste loguri sunt stocate sub formă de cookie-uri. Acum, dacă deschideți orice alt site web, aceste informații pot fi completate automat fără a reintra. Acest lucru vă economisește mult timp.
De ce cookie-urile trebuie șterse?
În timp ce navigați, să presupunem că ați căutat termenii și ratele dobânzilor împrumutului. După un timp, puteți începe să primiți un număr mare de e-mailuri inutile în fiecare zi cu privire la împrumuturi personale. Motivul pentru acest lucru se datorează faptului că site-urile web folosesc cookie-uri pe browserul dvs. pentru a vă urmări. Aceste cookie-uri sunt responsabile de primirea e-mailurilor în vrac de pe un anumit site web. Începi să te gândești la ștergerea cookie-urilor.
Sau când navigați pe web, căutați ceva pe un magazin online. După aceea, dacă intri în orice pagină, va apărea produsul pe care îl căutai înainte. Acest lucru se datorează faptului că cookie-urile din browserul dvs. vă monitorizează constant. În acest moment, puteți lua în considerare ștergerea cookie-urilor.
Cum să ștergeți cookie-urile de pe un anumit site web de pe Chrome
Mod manual
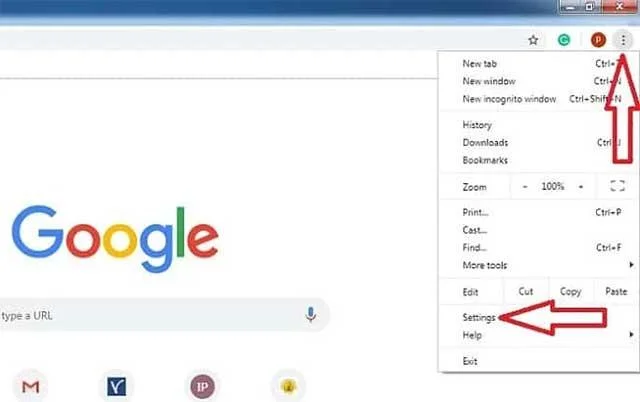
Pasul 1: deschideți browserul Chrome pe computer. Faceți clic pe pictograma cu 3 puncte din colțul din dreapta al ecranului, selectați Setare .
Deschideți Setările Google Chrome
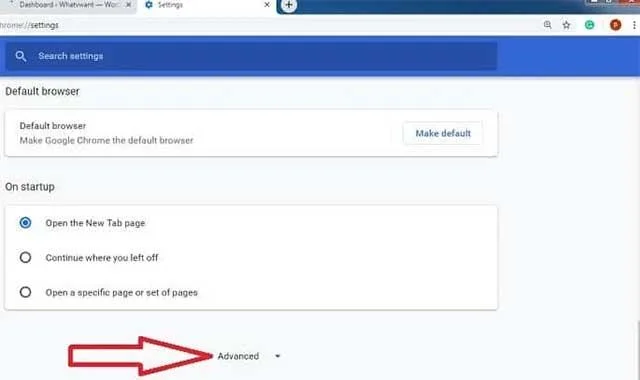
Pasul 2: Se deschide o nouă pagină, derulați în jos și faceți clic pe Advanced .
Derulați în jos și faceți clic pe Advanced
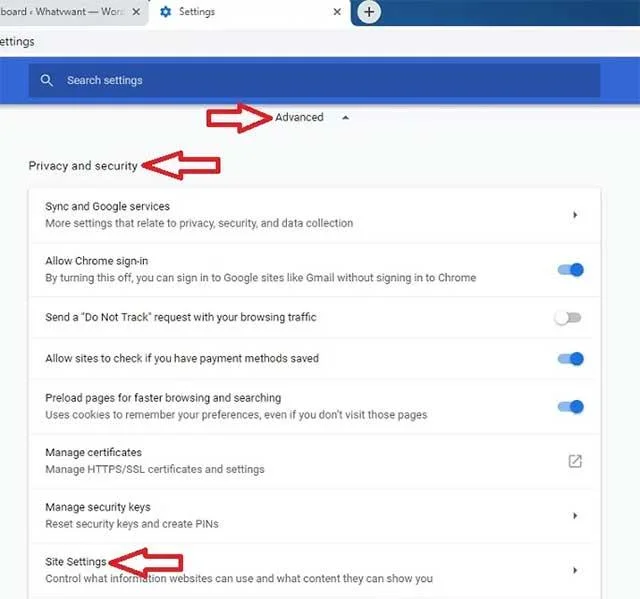
Pasul 3: Derulați în jos și selectați Setări site sub Confidențialitate și securitate .
Selectați Setări site sub Confidențialitate și securitate
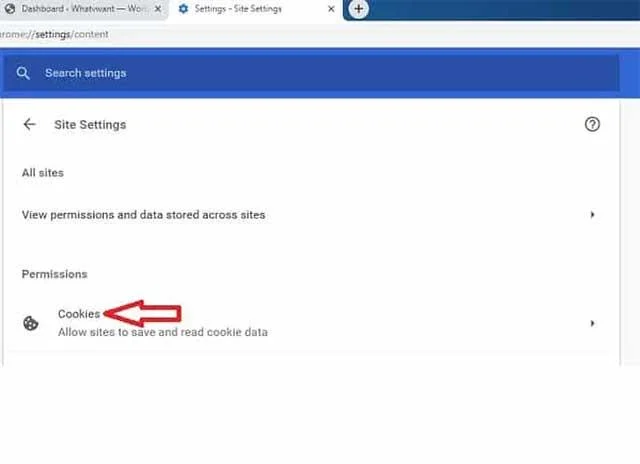
Pasul 4: Selectați Cookie-uri .
Alege Cookie-uri
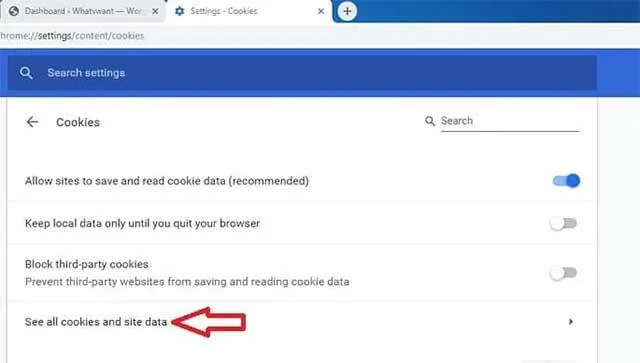
Pasul 5: Faceți clic pe opțiunea Vezi toate cookie-urile și datele site-ului .
Selectați Vezi toate cookie-urile și datele site-ului
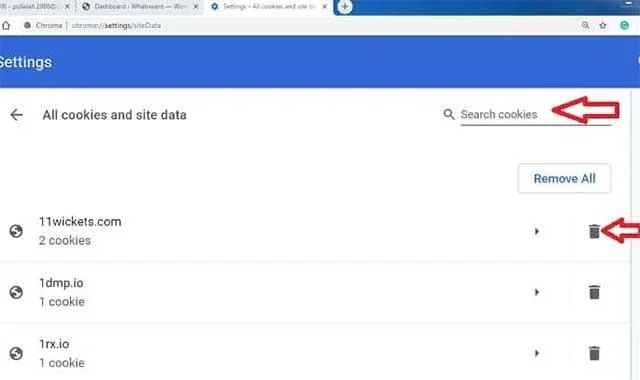
Pasul 6: În colțul din dreapta, tastați adresa URL pentru site-ul web specific pe care doriți să ștergeți cookie-urile. Apoi apar toate cookie-urile site-ului. Acum faceți clic pe pictograma coșului de gunoi din partea dreaptă a fiecărui cookie pentru a șterge toate cookie-urile site-ului.
Faceți clic pe pictograma coșului de gunoi din partea dreaptă a fiecărui cookie pentru a o șterge
Mod automat
Pasul 1: Repetați pașii 1-4 ca mai sus.
Tastați site-ul web pe care doriți să ștergeți cookie-urile
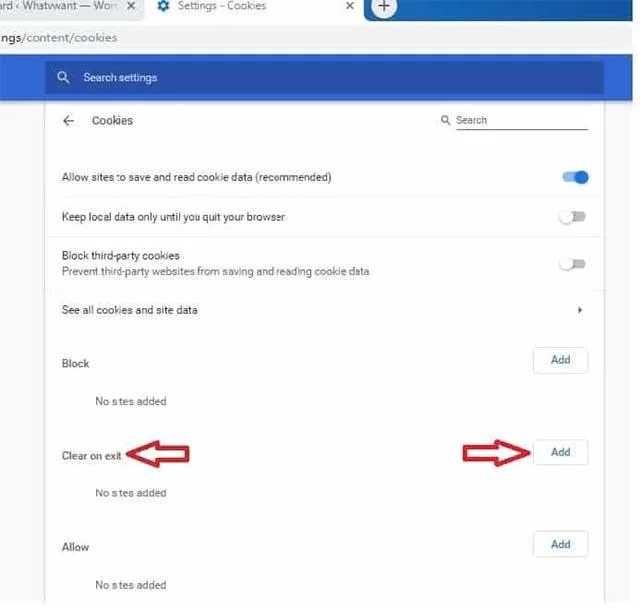
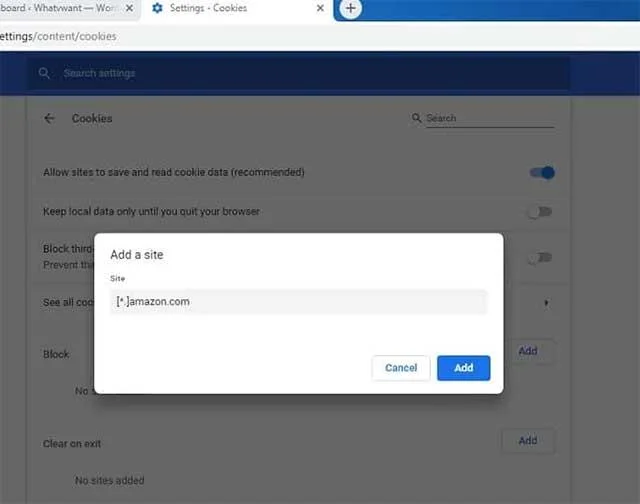
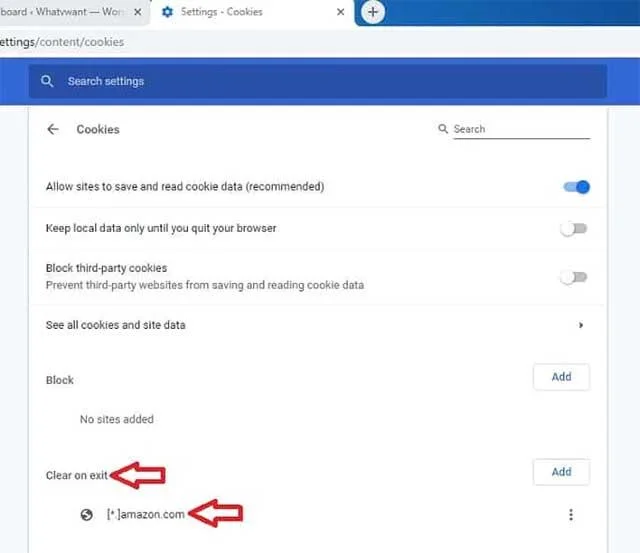
Pasul 2: Faceți clic pe opțiunea Adăugare pe linia „Ștergeți la ieșire”. Introduceți [*.] + Adresa specifică a site-ului web. De exemplu, dacă doriți să ștergeți cookie-urile de pe amazon.com, tastați [*.] Amazon.com.
Adăugați site-ul în secțiunea Șterge la ieșire
Pasul 3: Veți vedea amazon.com [*.] Website-ul a fost adăugat la Șterge la ieșire.
Cookie-urile site-ului web sunt șterse automat la ieșirea din Chrome
Pasul 4: Când ieșiți din Google Chrome, cookie-urile acestui site sunt șterse automat.
Prin urmare, cu acești pași simpli, ați șters cu succes istoricul de navigare al unui anumit site web, reducând în același timp supărarea și grăbind procesul de navigare. De asemenea, dacă doriți să grăbiți sistemul, puteți utiliza CCleaner suplimentar .