Schimbarea furnizorilor de DNS este o modalitate mai puțin obișnuită, dar extrem de eficientă de a vă proteja calculatorul dacă trebuie să lucrați, să tranzacționați online zilnic.
Cei mai mulți utilizatori obișnuiți de computere sunt bine versați în modurile obișnuite de a îmbunătăți securitatea online, cum ar fi instalarea de programe antivirus , utilizarea instrumentelor de administrare a parolelor , modificarea setărilor de confidențialitate ale sistemului de operare etc. În acest fel, puteți aplica îmbunătățiri de securitate mai puțin comune, dar mai eficiente, în special schimbarea furnizorilor DNS.
De ce schimbarea DNS este o idee bună? Ce avantaje are securitatea? Acest articol vă va ajuta să găsiți răspunsul.
Ce este DNS?
Înainte de a explica de ce, să lămurim conceptul de DNS. Dacă știți deja despre ce este vorba, puteți săriți această parte.
DNS reprezintă sistemul de nume de domeniu. Este ca un director de internet. Este o tehnologie care traduce adresele URL ușor de reținut (www. [Nume] .com) în adrese IP. Rețeaua se va baza pe adresa IP pentru a identifica dispozitivul, computerul și serviciul rulează.
Furnizorii de servicii Internet (ISP) vor dirija automat traficul clienților prin serverele lor DNS. Cu toate acestea, mai aveți multe servicii terțe pentru a alege. Din punct de vedere al securității, opțiunile terților sunt adesea mai bune decât serverele DNS ale ISP.
1. DNSSEC
Atacurile de fraudă și refuz de serviciu (DoS) sunt cele mai dăunătoare amenințări la adresa tehnologiei DNS.
Scopul atacurilor de phishing este redirecționarea utilizatorilor de pe site-uri web legitime către coduri rău intenționate. Ei „injectează otravă” în memoria cache-ului; puneți date corupte în cache-ul rezolvării DNS și veți fi redirecționat continuu către adresa IP greșită.
Ziarele, mass-media monitorizează și raportează în mod regulat atacurile DoS pentru a ajuta oamenii să le înțeleagă mai bine. Hackerii sau hackerii le folosesc pentru a conduce direct cantități mari de trafic pe web folosind adresele lor IP surse false. Aceste pagini sunt întotdeauna inaccesibile.
DNSSEC este o soluție practică la această amenințare înfricoșătoare - dar vânzătorul nu a implementat-o pe larg. În momentul scrierii, majoritatea ISP-urilor nu furnizează DNSSEC pe serverele lor DNS. Dar multe servicii terțe, inclusiv Google și OpenDNS , îl oferă.
Această tehnologie ajută cu adevărat la prevenirea computerului de a fi prins în atacuri de phishing sau DoS; asigurați-vă că simbolurile private nu pot fi modificate. Rezolvarea DNS va refuza accesul la tastele și parolele incorecte.
2. DNS-over-HTTPS
Serverele DNS terțe au început, de asemenea, să introducă tehnologia DNS-over-HTTPS.
Majoritatea interogărilor DNS sunt trimise utilizând conexiuni UDP sau TCP necriptate. Evident, acest lucru este legat de securitate: veți fi susceptibili de a fi ascuns, de a vă implica în escrocherii, fals ..., mai ales atunci când primiți răspunsuri frecvente de la rezolvatorii DNS recursivi.
În schimb, DNS-over-HTTPS permite rezolvarea interogării DNS folosind o conexiune HTTPS criptată. Funcționează cu DNSSEC pentru a aduce informații DNS verificate de la capăt la sfârșit. Prin urmare, securitatea dintre client și rezoluția recursivă este mult îmbunătățită.
Serverele DNS Google folosesc această tehnologie începând cu 4/2016.
3. Protecția împotriva fraudei
Ar trebui să vă familiarizați cu semnele și înșelătorii de phishing. Pe scurt, sunt criminali cibernetici care încearcă să te seducă pentru a dezvălui informații extrem de sensibile. În mod obișnuit, un e-mail sau un site web se va preface că este o adresă comercială legitimă și vă va cere să introduceți informațiile bancare, adresa sau datele personale.
Unele servere DNS terțe - inclusiv OpenDNS - oferă protecție împotriva phishing. În plus, de fapt, majoritatea browserelor moderne au acum acest serviciu încorporat. Funcția OpenDNS este utilă dacă trebuie să căutați date pe un browser vechi dintr-o rețea de birou sau să rulați Windows XP și nu puteți utiliza un browser altul decât Internet Explorer 6.
Rețineți că caracteristici precum protecția împotriva phishing sunt compromise: cu cât sunt mai multe servicii DNS suplimentare, cu atât va fi mai lent.
4. Gestionarea copiilor (Controlul părinților)
Funcția de control parental este disponibilă în Windows cu mult timp după ce Microsoft a lansat Windows 10 și pe Mac, este totuși o funcție excelentă fără îndoială.
Cu toate acestea, toate depind de managementul utilizatorului. Dacă copilul dvs. începe să folosească computerul cu un cont pentru adulți, este posibil să vadă accidental conținut obscen.
Unele servere DNS oferă o soluție pentru acest accident nefericit. De exemplu, OpenDNS vă permite să configurați paginile de listă alb-negru de pe web. Puteți bloca chiar și categorii întregi de pagini pentru a vă feri copiii de rețelele de socializare atunci când fac temele.
Cel mai bine, OpenDNS vă permite să configurați drepturile părinților sau să supervizați copiii la nivelul rețelei. Acesta vă va proteja întregul telefon, laptopul, tableta și consola de jocuri.
Cum se schimbă DNS
Modificarea serverului DNS depinde de sistemul de operare utilizat. Acest articol vă va ghida pentru a schimba DNS pe Windows și Mac. În mod alternativ, puteți edita și setările DNS pe router.
Schimbați DNS pe Windows
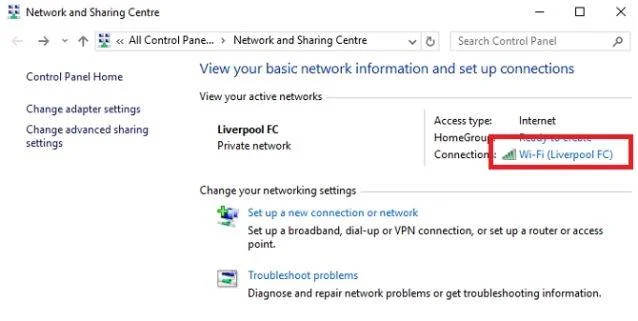
Dacă executați Windows, trebuie să accesați Centrul de rețea și partajare , apoi faceți clic dreapta pe pictograma wifi din bara de instrumente și selectați Deschide rețea și centru de partajare . Apoi, faceți clic pe numele rețelei wifi.

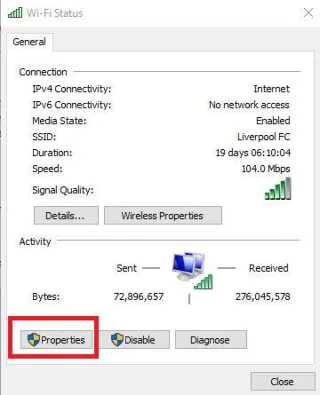
În fereastra nouă, faceți clic pe Proprietăți .

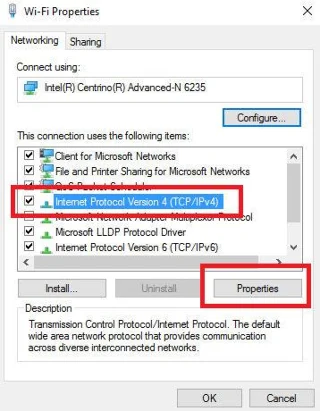
Selectați Internet Protocol Versiunea 4 (TCP / IPv4) > faceți clic pe Proprietăți .

În cele din urmă, bifați caseta de lângă Utilizați următoarele adrese server DNS și introduceți furnizorul la alegere. Dacă doriți să adăugați mai mult de două servicii, faceți clic pe Advanced .
Schimbați DNS pe Mac
Procesul de schimbare a DNS pe Mac este puțin diferit.
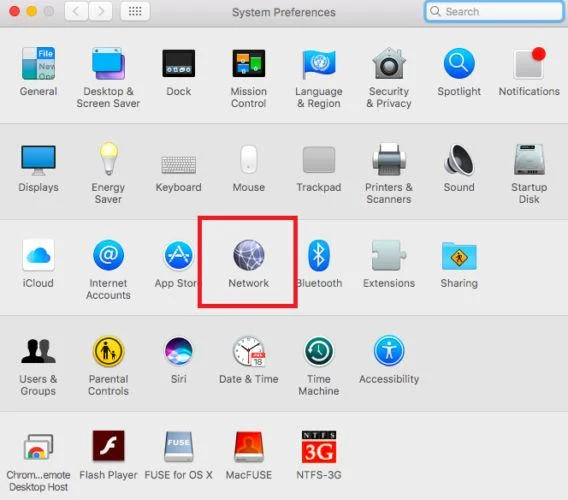
Pentru a începe, deschideți meniul Apple și faceți clic pe Preferințe sistem .

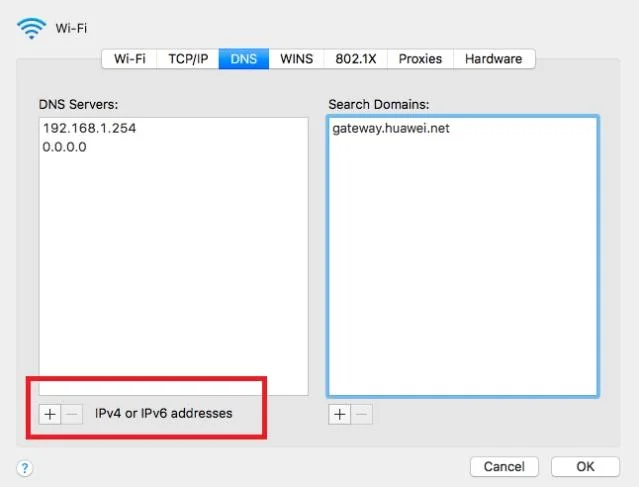
Apoi, accesați Rețea> Advanced> DNS .

În cele din urmă, faceți clic pe pictograma + situată sub coloana din stânga și introduceți noua dvs. adresă server DNS.
Ți-ai schimbat furnizorul DNS?
Sperăm că acest articol vă ajută să înțelegeți ce este serverul DNS , beneficiile acestuia și cum să îl schimbați. Dacă aveți alte întrebări sau sugestii de securitate online, nu ezitați să le împărtășiți cu noi.