Uneori, o conexiune lentă la Internet face dificilă accesarea rețelei. Deci, cum să rezolvi această problemă? Vă rugăm să instalați Auslogics BootSpeed pentru a accelera conexiunea la Internet acum prin articolul pe care Download.com.vn ar dori să îl partajeze mai jos.
Descărcați Auslogics BootSpeed
Instrucțiuni pentru instalarea Auslogics BootSpeed
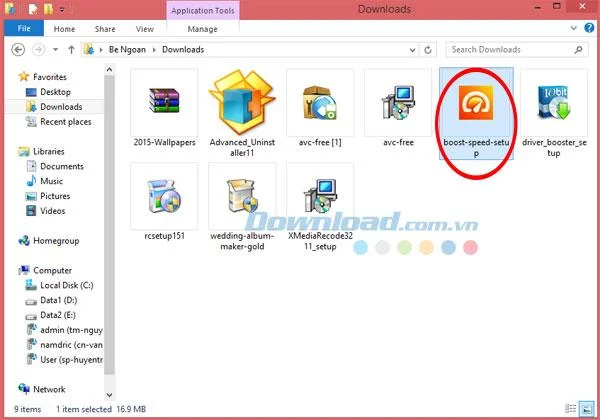
După ce ați descărcat cu succes Auslogics BootSpeed, faceți clic pe pictograma programului de instalat.
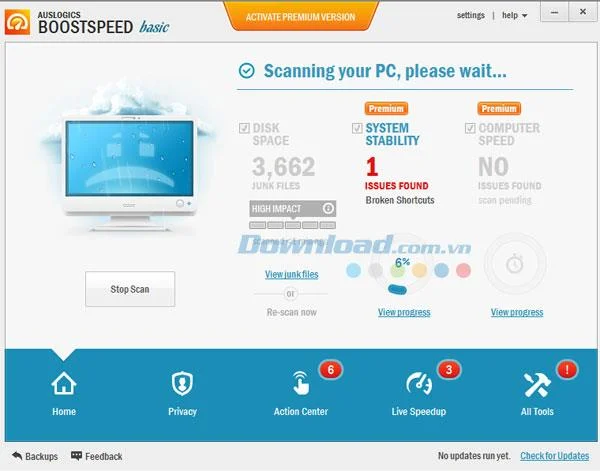
Apoi, veți vedea interfața principală a programului ca mai jos:

Acolo, puteți vizualiza fișiere junk, probleme de stabilitate, probleme de viteză și așa mai departe.
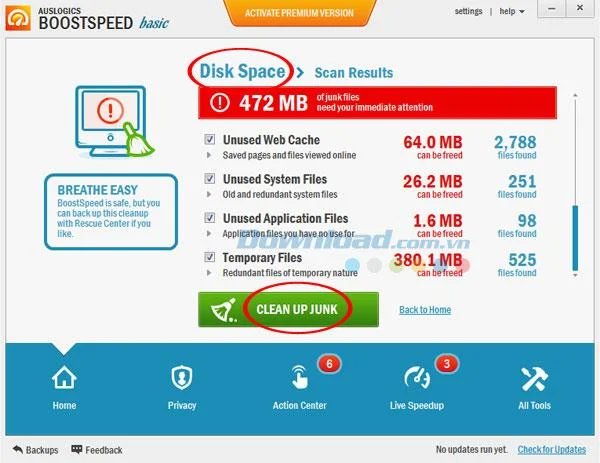
Dacă doriți să vedeți spațiul pe disc folosit, faceți clic pe butonul Spațiu pe disc . Aici, puteți urmări următoarele informații:
- Fișierele de cache web nu mai sunt utilizate
- Fișiere de sistem vechi și redundante
- Fișierele de aplicații nu mai sunt utilizate
- Dosar temporar

Apoi, faceți clic pe Clean Up Junk dacă doriți să curățați toate fișierele nesecate.
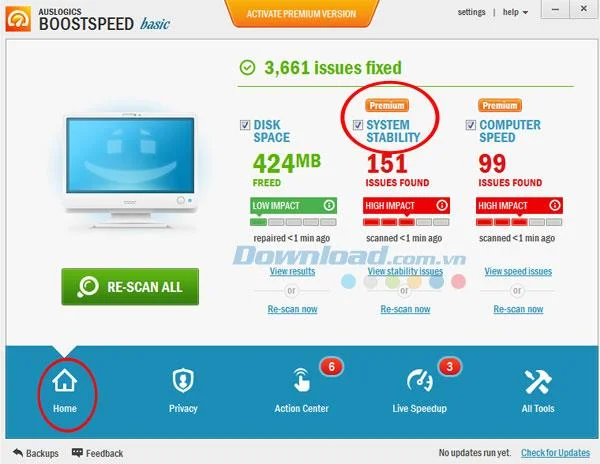
Faceți clic pe pictograma Acasă pentru a reveni la interfața principală și selectați Stabilitatea sistemului pentru a vizualiza problemele legate de stabilitatea sistemului. Notă, această caracteristică este disponibilă numai în versiunea Premium .
- Comenzi rapide rupte - comenzile rapide de înregistrare pentru elementele care lipsesc
- Fișiere de ajutor - Elementele legate de fișierele de ajutor nu sunt valide
- Software lipsă - Elementele lăsate în urmă de software-ul dezinstalat
- Erori de sistem - Alte probleme de registru comune

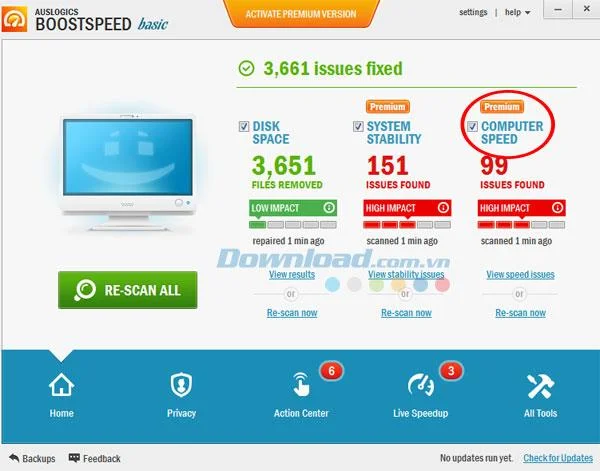
Sau doriți să aflați cât de rapid este computerul dvs., faceți clic pe opțiunea Computer Speed .
- Probleme privind registrul de sistem - Probleme legate de stabilitatea sistemului
- Probleme cu viteza de închidere - Setări care pot crește timpul de oprire
- Probleme de viteză Internet - Setările greșite pot afecta viteza de conectare
- Probleme cu viteza Windows - Unele servicii pot risipi resurse de calculator
Apoi, faceți clic pe Reparați toate dacă doriți să reparați toate.

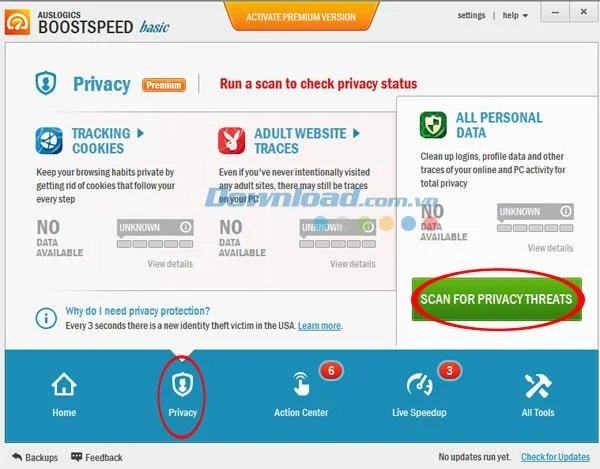
În plus, programul oferă, de asemenea, utilizatorilor posibilitatea de a verifica confidențialitatea lor atunci când navighează pe Internet. Faceți clic pe butonul Confidențialitate din colțul din stânga jos al ferestrei și faceți clic pe butonul Scanare pentru amenințări de confidențialitate din dreapta pentru a verifica dacă există amenințări de confidențialitate.

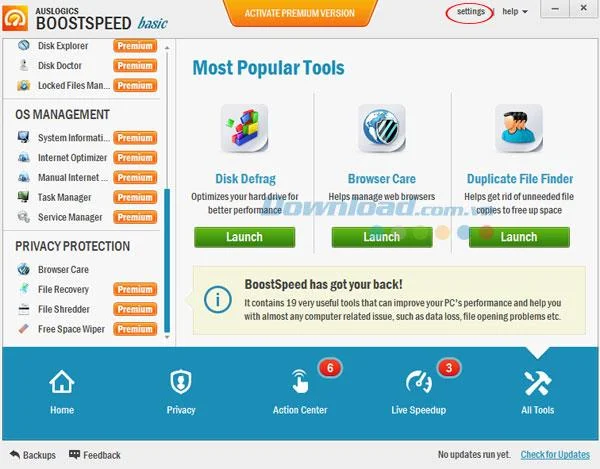
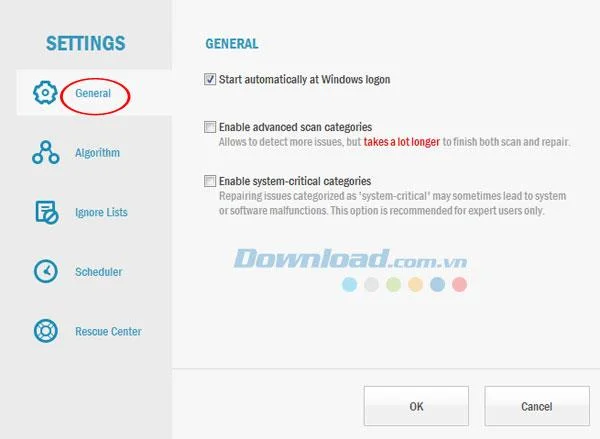
În plus, puteți efectua câteva modificări, dacă este necesar, când apăsați Setări.

În secțiunea Generală , puteți alege să porniți automat programe în același timp cu Windows, să activați elemente de scanare avansate sau unele elemente importante cu sistemul.

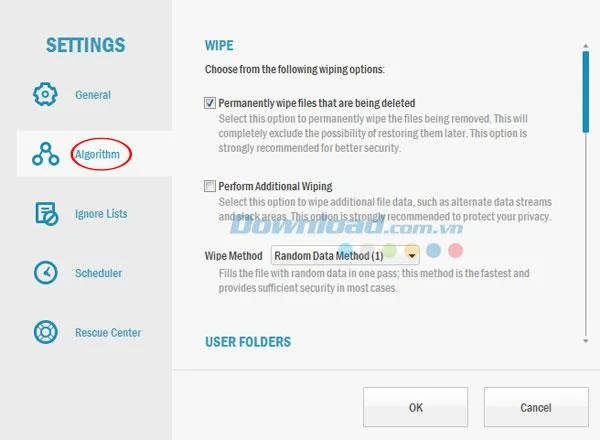
În secțiunea Algoritm , selectați modul de curățare corespunzător:
- Ștergeți definitiv fișierele care sunt șterse - Ștergeți definitiv fișierele care au fost șterse
- Efectuați Ștergere Adițională - Efectuați moduri suplimentare de curățare
- Metoda de ștergere : Metoda de ștergere
Foldere utilizator : Această listă conține foldere care vor fi eliminate definitiv. Vă rugăm să nu adăugați directoare al căror conținut este important.

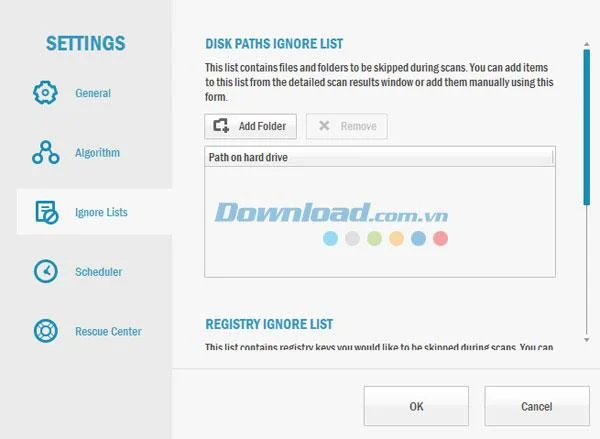
În secțiunea Ignorați liste, selectați folderele și fișierele care vor fi omise în timpul scanării. Puteți adăuga elemente în Lista de ignorare a căilor de disc din fereastra cu rezultatele scanării sau să le adăugați manual folosind formularul de mai jos.

Între timp, instrument Scheduler , puteți activa modul de întreținere computer automat.
Făcând toate aceste modificări, puteți curăța computerul și, de asemenea, creșteți semnificativ viteza conexiunii dvs. la Internet. Datorită acestui fapt, obțineți o experiență de navigare web lină și complet plăcută.
Vă doresc implementarea cu succes!