Există multe modalități de a vă conecta și de a ne proteja contul Gmail . Anterior, majoritatea oamenilor foloseau singura modalitate de a seta o parolă cu două straturi pentru conturile Google, dar acum avem alte modalități la fel de utile și la fel de eficiente.
Următorul articol vă va ghida cum să vă conectați la Gmail în siguranță pe computer în modurile de bază și cele mai utilizate.
Conectați-vă la contul dvs. Gmail în mod tradițional
Modul tradițional aici este modul cel mai de bază, utilizatorii trebuie doar să introducă numele contului, să introducă parola pentru a putea autentifica imediat fără a adăuga niciun cont sau cod de securitate.
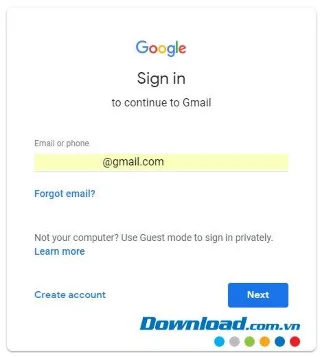
Pasul 1 : Accesați pagina principală a serviciului Gmail , selectați Conectare pentru a completa informațiile de autentificare.
Pasul 2 : Introduceți numele de utilizator și parola în câmpurile corespunzătoare din interfața următoare.
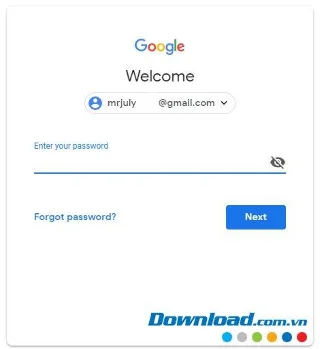
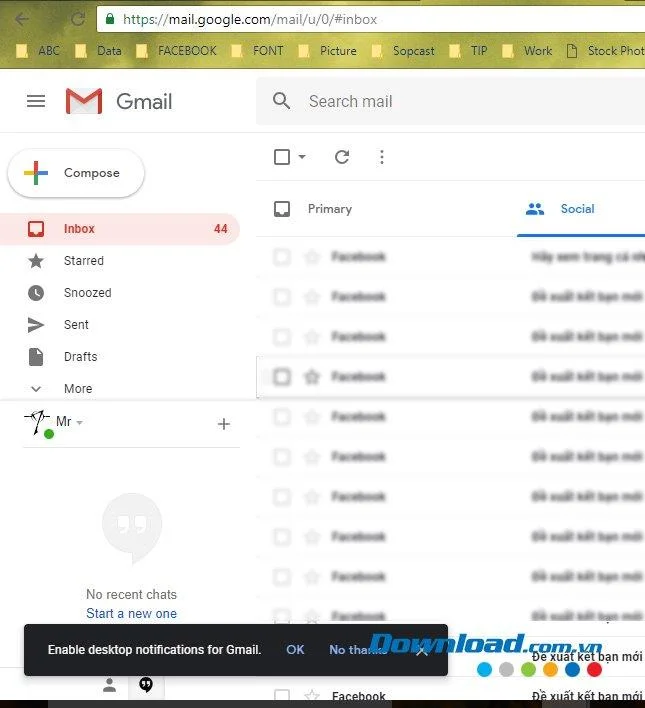
Când sistemul verifică informațiile corecte ale contului, veți fi transportat la interfața Google Mail.

Conectați-vă la Gmail cu securitate în două straturi
Cu mult timp în urmă, Download.com.vn v-a indicat cum să activați securitatea în două straturi pentru Gmail pentru a proteja informațiile despre contul personal, precum și datele din acest serviciu de poștă.
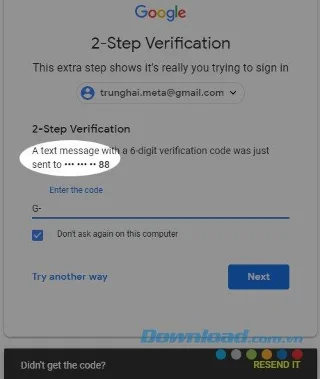
Aceasta este o metodă securizată care utilizează propriul dvs. număr de telefon pentru verificare. Pur și simplu introduceți parola implicită la crearea contului dvs., vi se va trimite un cod de confirmare la numărul de telefon pe care trebuie să îl utilizați, trebuie să introduceți acest cod pentru a vă autentifica cu succes.
ATENȚIE:
- Numărul de telefon pe care îl dați Google pentru a primi codul trebuie să fie în continuare în funcțiune și să fie întotdeauna alături de dvs., astfel încât să îl puteți obține în orice moment.
Când este activat, pe lângă introducerea contului corect și a parolei contului de conectare, aveți nevoie și de o altă operație de confirmare, care este să introduceți codul de verificare printr-un apel primit sau un mesaj trimis la numărul de telefon al tu.


Puteți confirma în mod liber prin intermediul acestui cod sau puteți utiliza codul de verificare pe care sistemul vă oferă.
Conectați-vă la contul Google prin intermediul aplicației Google
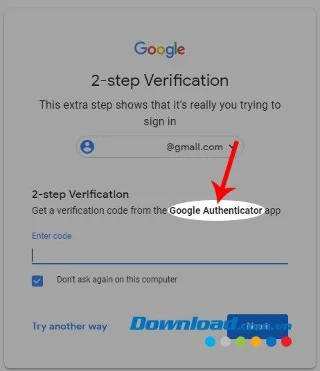
Utilizarea aplicației Authenticator este una dintre noile modalități de a vă proteja contul Google și este de asemenea destul de populară astăzi. Deoarece pentru mulți utilizatori, utilizarea unui număr de telefon personal pentru aceste setări este destul de supărătoare, ca să nu mai vorbim dacă schimbăm numărul de telefon, înseamnă că nu poate fi autentificat.
În ceea ce privește aplicația Google, se poate înțelege aproximativ că aceasta este o aplicație care oferă jetoane în contul utilizatorului (jetoanele sunt coduri aleatorii, există o perioadă limitată de timp și pot fi utilizate doar o singură dată). cele mai multe).
ATENȚIE:
De asemenea, trebuie să vă mențineți telefonul cu Authenticator instalat


După activare, la fel ca securizarea Gmail cu un număr de telefon, utilizatorii trebuie să introducă și un alt cod de verificare. Și în special, această autentificare Gmail ne permite să folosim o mulțime de aplicații, diferite modalități de a obține coduri și de a accesa Gmail.

Alte modalități de conectare la Gmail pe care le putem utiliza:
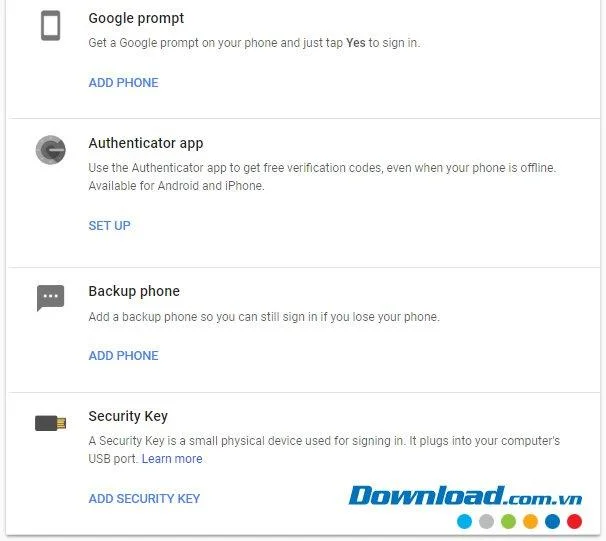
- Coduri de rezervă - oferă o listă de aproximativ 10-20 de coduri de unică folosință pe care să le utilizăm în cazul în care ne aflăm pe drum sau dacă nu avem un telefon în apropiere.
- Google prompt - Memento Google : Aplicația mobilă este că atunci când ne conectăm la Gmail, aplicația va cere DO să vă autentificați sau nu? Selectați DA pentru a fi de acord și a continua.
- Aplicație Authenticator - Aplicație Authenticator : Această aplicație Authenticator este cea mai simplă dovadă de tokenizare pentru poșta Google. Utilizatorii pot utiliza această aplicație pentru a primi coduri de verificare gratuit, chiar și atunci când telefonul dvs. este offline (aplicația are două versiuni mobile pentru iOS și Android ).
Referințe:
Creați securitatea în două straturi a conturilor Google fără numere de telefon
- Telefon de rezervă - Acesta este un mod în care vom folosi un alt număr de telefon de rezervă pentru a primi coduri în cazul în care numărul de telefon original nu este primit sau dezactivat.
- Cheie de securitate - Un dispozitiv extern (USB) este configurat astfel încât atunci când este conectat la computer, acesta va permite utilizatorilor să se autentifice în contul lor Google.
Acestea sunt cele mai utilizate metode de conectare Gmail, dar dacă puteți fi sigur, puteți săriți aceste pentru a economisi timp.