Viber este cea mai populară aplicație de chat, texting și apelare gratuită de care se bucură în prezent un număr mare de utilizatori. Pentru a răspunde nevoilor utilizatorilor Viber, aceștia au modernizat, îmbunătățit și adăugat în mod constant funcții noi.
Viber pentru iOS Viber pentru Android
În special în această versiune, Viber 6.0 adaugă criptare end-to-end pentru a ajuta securizarea mesajelor și apelurilor. În același timp, acceptă și chat-ul ascuns, deconectarea Viber la distanță, conectarea Viber cu codul QR și multe alte funcții utile .... În prezent, utilizatorii Android și iOS sunt liberi să experimenteze această caracteristică. acest lucru.
Instrucțiuni de deconectare de la un cont Viber de la distanță
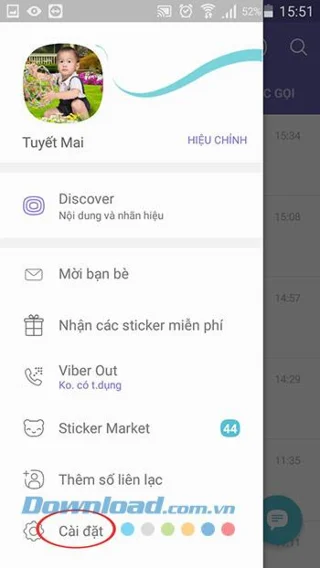
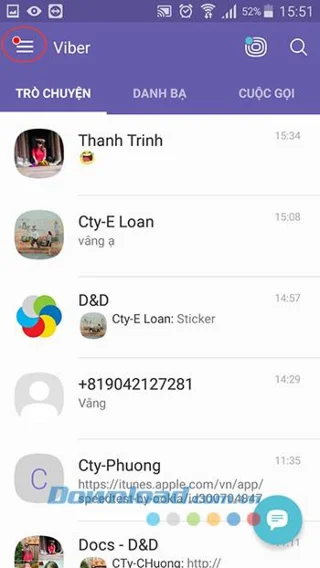
Pasul 1: Pe interfața principală a aplicației Viber, faceți clic pe pictograma 3 liniuțe din colțul din stânga sus al ecranului, selectați Setări.

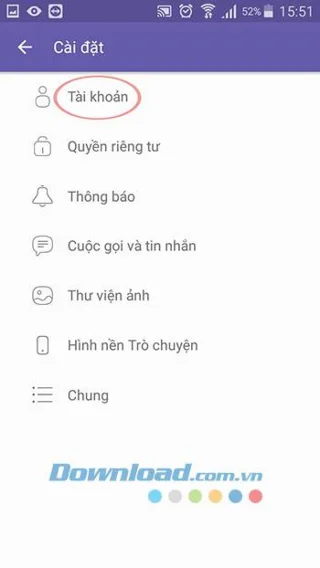
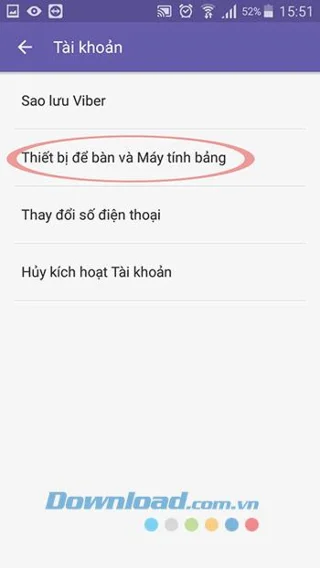
Pasul 2: În Setări , atingeți Conturi , apoi selectați dispozitive desktop și tablete.


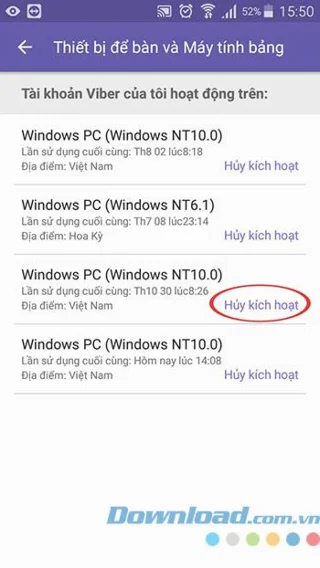
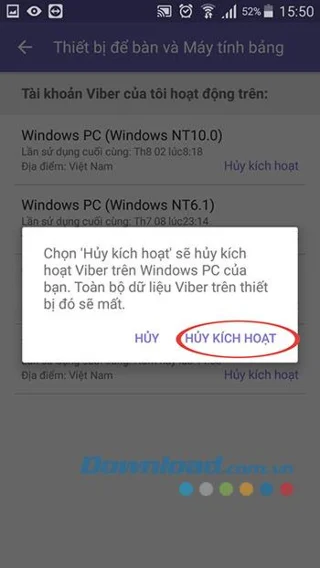
Pasul 3: Pe fereastra Desktop și Tabletă va apărea o listă de dispozitive care sunt conectate momentan în contul dvs. Viber. Căutați în acea listă, găsiți orice sesiune de autentificare neobișnuită, apoi faceți clic pe butonul Dezactivați . La scurt timp după aceea, apare o casetă de dialog care vă întreabă dacă doriți cu adevărat să vă deconectați din contul dvs. Viber? Dacă sunteți de acord, faceți clic pe butonul Dezactivați pentru a vă deconecta de la cont Viber de la distanță.
Notă: Toate datele Viber de pe dispozitivul respectiv vor fi pierdute.


Video pe deconectarea conturilor Viber
Cum criptați și securizați mesajele pe Viber 6.0
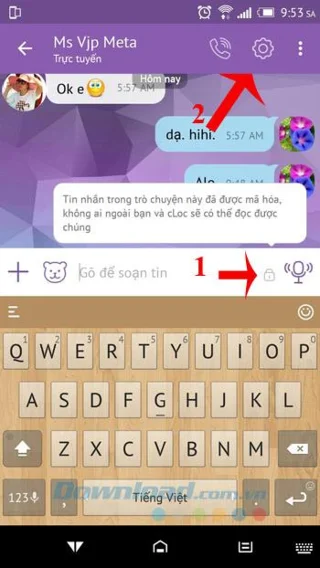
Viber 6.0 a actualizat criptarea end-to-end pentru a asigura confidențialitatea chaturilor utilizatorilor. Aceasta este cea mai așteptată caracteristică de până acum. Pentru a utiliza această caracteristică, ambii utilizatori trebuie să se actualizeze la cea mai recentă versiune. Apoi, faceți clic pe pictograma lacătului din fereastra de chat:
- Lacăt gri: Nu este încă criptat.
- Blocare albastră: criptată.
Notă: Puteți cripta doar pe telefon, pe PC se va sincroniza cu el însuși. Urmați pașii de mai jos pentru a asigura confidențialitatea chaturilor dvs.:
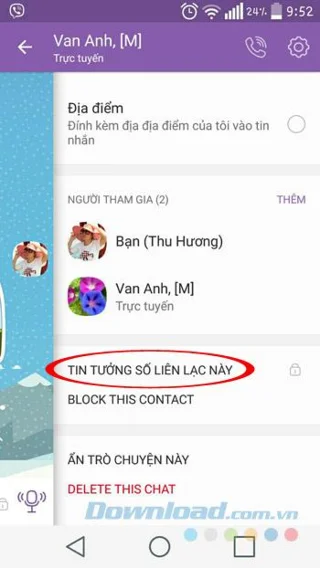
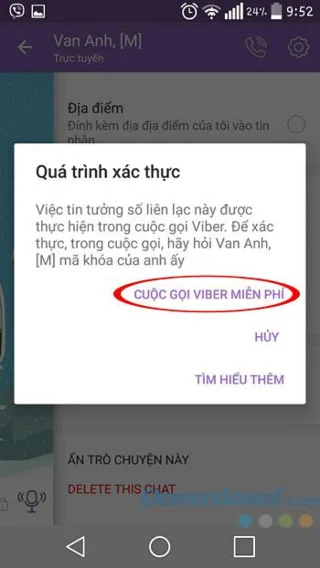
Pasul 1: În interfața de chat, faceți clic pe pictograma roată din colțul din dreapta sus al ecranului, derulați în jos și selectați Încredere în acest contact . Apoi, faceți clic pe Free Viber Call pentru a autentifica criptarea.


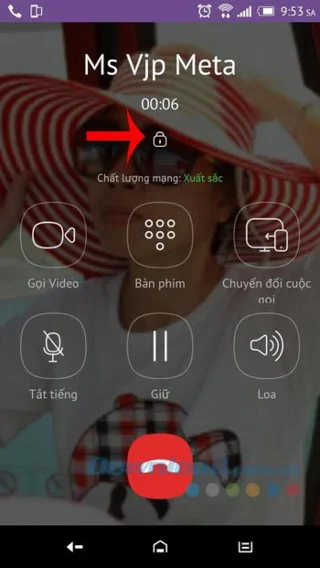
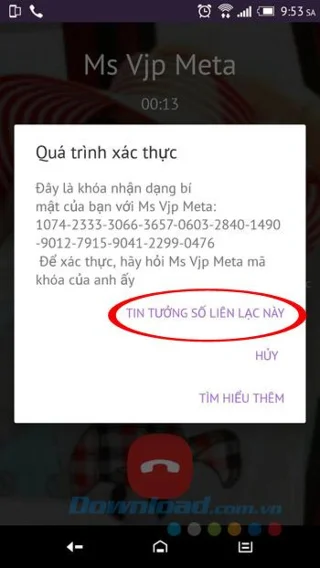
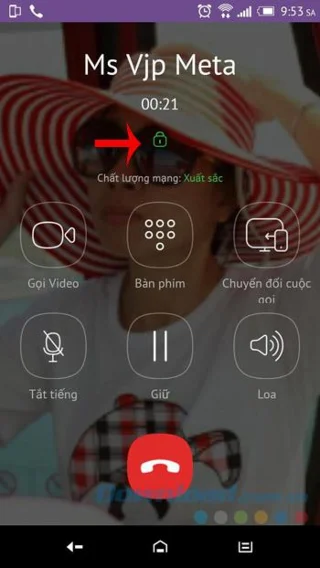
Pasul 2: Interfața de apelare apare, faceți clic pe pictograma de blocare, apoi faceți clic pe Încredere în acest contact pentru a finaliza procesul de autentificare. Când este autentificat cu succes, pictograma lacatului va deveni verde.


Deci, acum toate conversațiile dintre cele două persoane vor fi criptate, cu excepția celor doi pe care nimeni nu le poate vedea.
Instrucțiuni pentru ascunderea mesajelor, chat-ul offline pe Viber
Acum puteți ascunde conținutul chat-ului cu ușurință, pentru a asigura confidențialitate, evitând cazul în care altcineva împrumută un telefon care „aruncă o privire ” în conținutul dvs. de chat. Procedura este destul de simplă, trebuie doar să urmați pașii de mai jos:
1. Pe telefoanele Android:
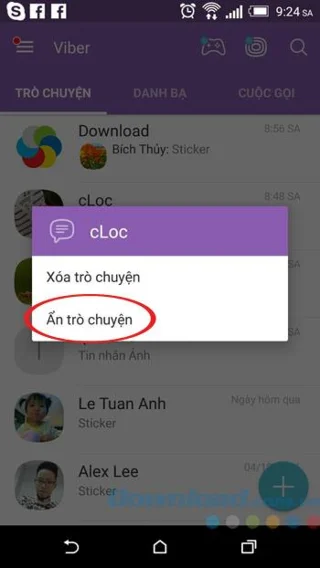
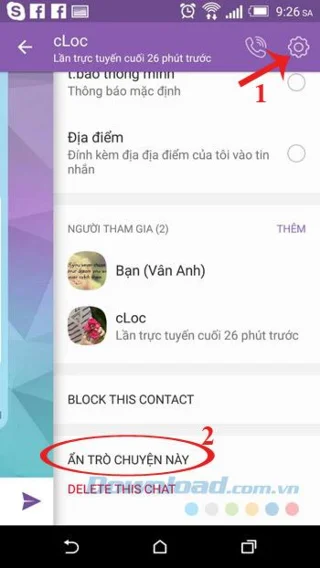
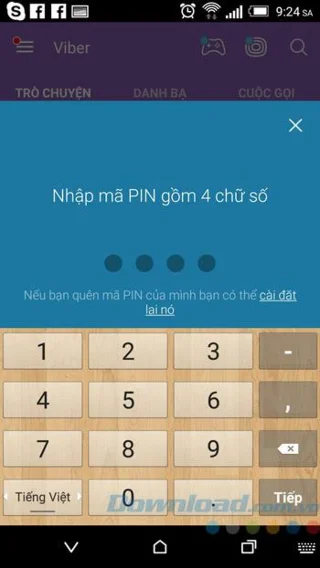
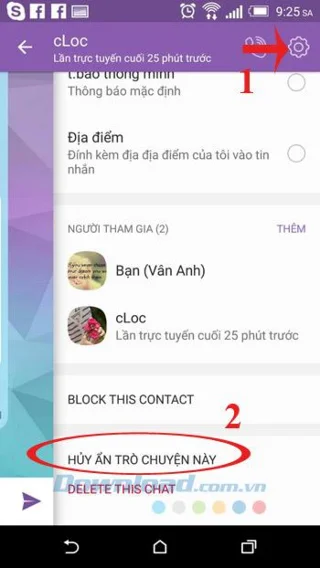
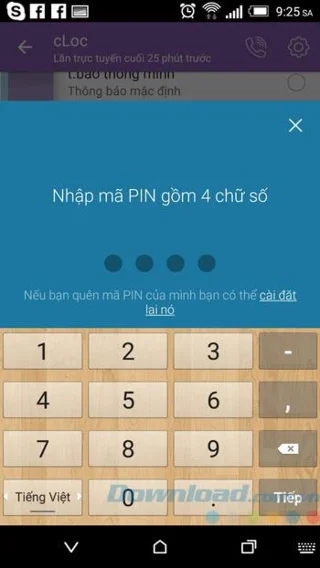
Pasul 1: Apăsați și țineți apăsat conversația, selectați Ascundeți chatul sau deschideți conversația, faceți clic pe pictograma roată din partea dreaptă sus a conversației, derulați în jos în jos, selectați Ascunde conversația. Acesta (Ascundeți acest chat). Introduceți apoi codul cu 4 cifre.


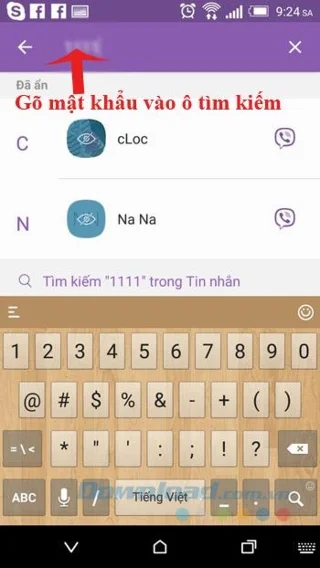
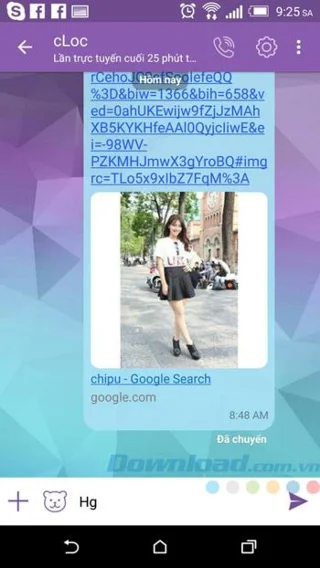
Pasul 2: Pentru a vizualiza mesajul ascuns recent, introduceți parola în caseta de căutare , toate mesajele ascunse vor apărea mai jos, trebuie doar să faceți clic pe mesaj pentru a continua conversația.


Pasul 3: Totuși doriți să dezlipiți mesajul, mergeți doar la conversația ascunsă, faceți clic pe pictograma roată din colțul din dreapta sus al conversației, derulați în jos în jos și selectați Deschideți această chat . Apoi introduceți parola doar setată mai sus este în regulă.


2. Pe dispozitivele iPhone:
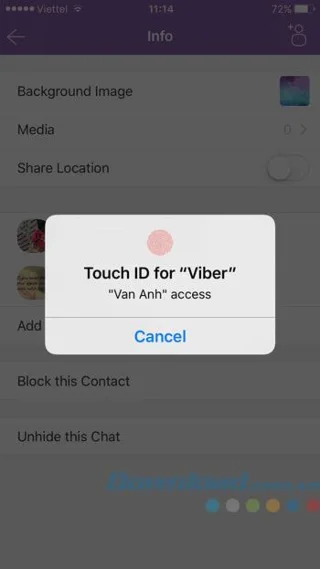
Și pentru cei care folosesc sistemul de operare iOS, procedează la fel. Cu toate acestea, un punct mai atractiv este faptul că pentru dispozitivele care acceptă amprentele digitale, puteți scana codul de amprentă pentru a ascunde, vizualiza, anula conversațiile ascunse prin:
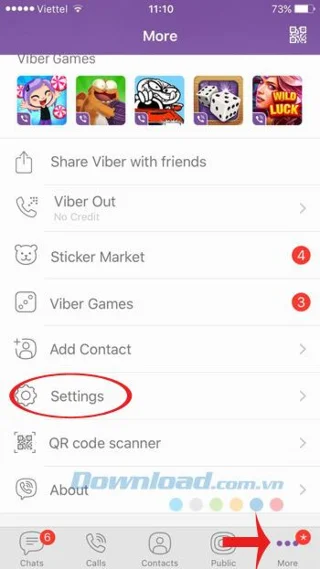
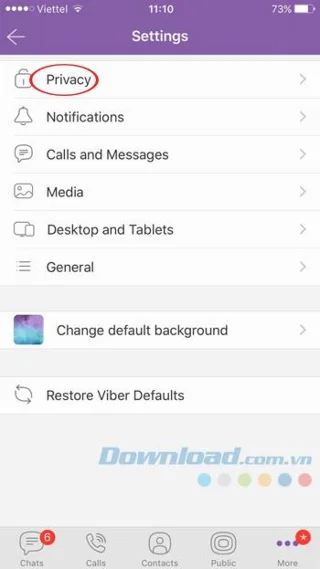
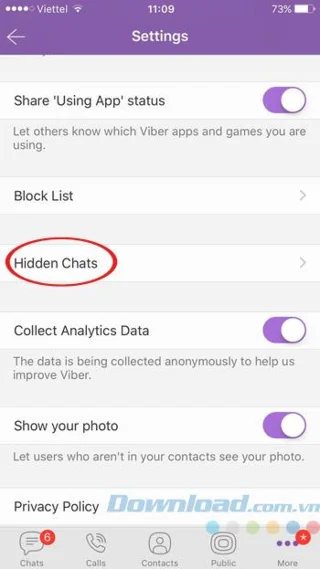
Pasul 1: Faceți clic pe pictograma a 3 puncte orizontale din colțul din dreapta jos al ecranului, selectați Setări . Apoi, faceți clic pe Confidențialitate , apoi Chaturi ascunse.


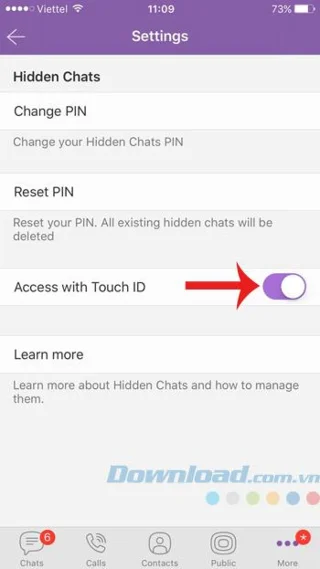
Pasul 2: trageți glisorul de sub Acces cu Touch ID la dreapta pentru a activa această funcție. Apoi, în loc să introduceți parola de fiecare dată când vă ascundeți, ascundeți mesajul pe care tocmai îl scanați codul de amprentă.


Versiunea Viber 6.0 are multe caracteristici atractive, nu? Așadar, de ce ezitați mai mult, vă rugăm să actualizați rapid cea mai recentă versiune pentru a deține aceste funcții. În plus, dacă folosești rețelele de socializare Facebook , Gmail , Dropbox , poți deconecta cu ușurință conturile de la distanță .
Vă doresc implementarea cu succes!