În articolul următor, vă vom arăta cum să instalați și să gestionați Windows 10 pe o mașină virtuală, folosind VMware Workstation sau VMware Player.
Configurați o nouă mașină virtuală pe VMWare
Pentru a crea o nouă mașină virtuală, faceți clic pe Fișier> Mașină virtuală nouă sau apăsați Ctrl + N în fereastra Stației de lucru VMWare, așa cum se arată mai jos:
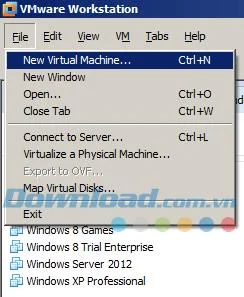
Sau apăsați Ctrl + N
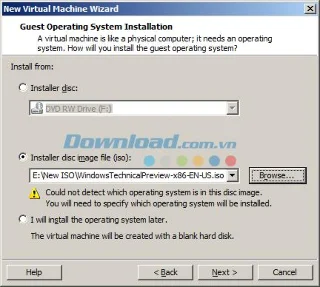
Următorul pentru a continua, în fereastra pentru a selecta fișierul ISO așa cum se arată mai jos, indicați fișierul ISO al instalării Windows 10:

Aici, folosim Windows 10 versiune pe 32 de biți
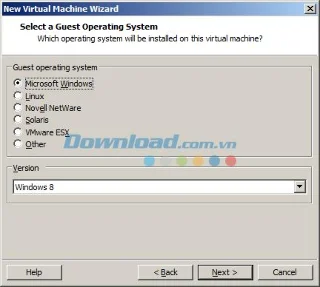
Versiunea VMWare pe care o utilizăm nu a recunoscut încă Windows 10 în listă, lăsând aici cea mai înaltă opțiune ca Windows 8, fără a afecta nimic:

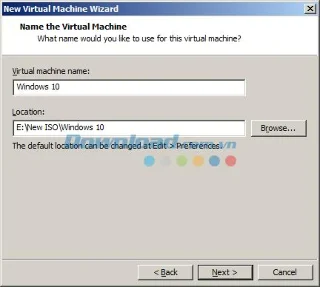
Faceți clic pe Următorul, accesați numele pentru mașina virtuală, folderul în care este stocat fișierul de instalare. Modificați cum doriți, de exemplu, aici am numit Windows 10, directorul de instalare este unitatea E > Nou ISO > Windows 10 :

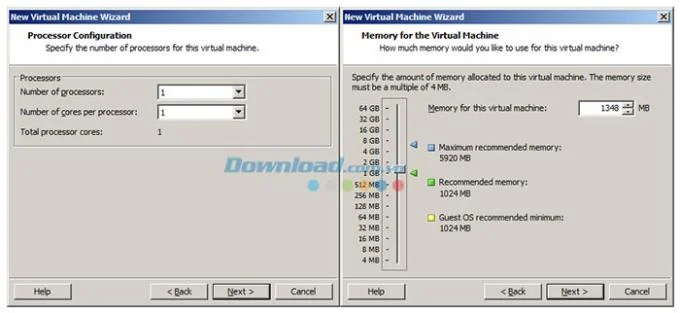
Reglare procesor și RAM pentru mașină virtuală:

Mențineți CPU-ul intact și creșteți ușor cantitatea de RAM
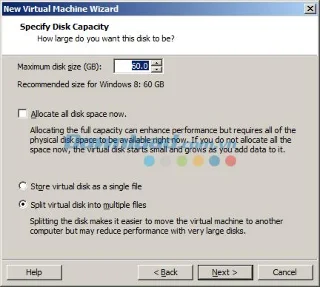
Alte opțiuni, cum ar fi configurarea rețelei, protocolul hard disk-ului ... păstrați implicit. Până la cantitatea de spațiu pe hard disk, îl puteți schimba în funcție de spațiul liber din sistem:

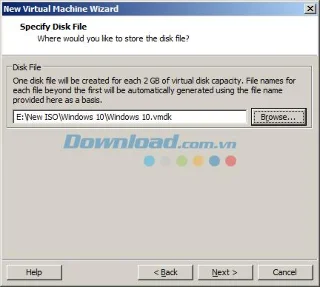
Selectați directorul pentru a stoca fișierul * .vmdk (fișierul principal de rulare al mașinii virtuale):

Următorul și Terminarea. Prin urmare, am finalizat configurația de bază pentru mașina virtuală Windows 10.
Instalați mașina virtuală Windows 10
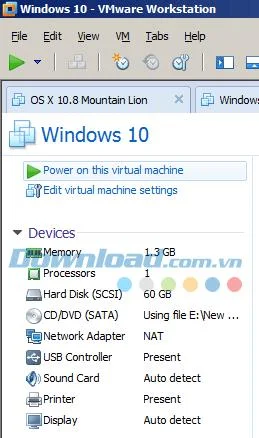
Selectați mașina virtuală Windows 10, apoi apăsați butonul verde de pornire, așa cum se arată mai jos:

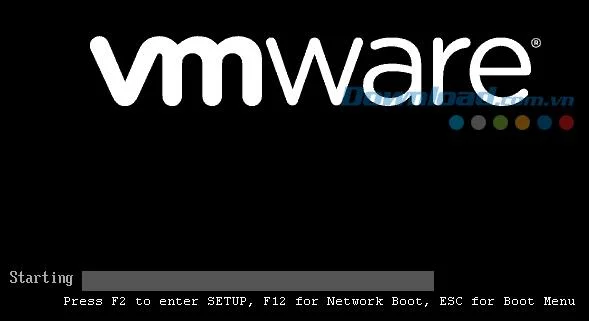
Dacă mașina dvs. virtuală nu se execută automat în setările Windows, atunci schimbați-o din nou în setările BIOS (apăsați rapid F2 când ecranul pornește astfel):

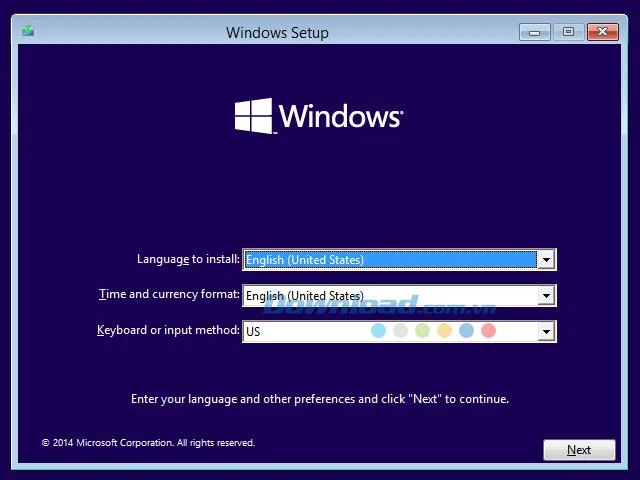
Se poate spune că instalarea Windows 10 este la fel ca în cazul Windows 8:

Se pare că Windows 10 necesită un hardware mai mare decât Windows 8, așa că atunci când rulează pe o mașină virtuală pentru prima dată, apăsările și întârzierile apar destul de des:

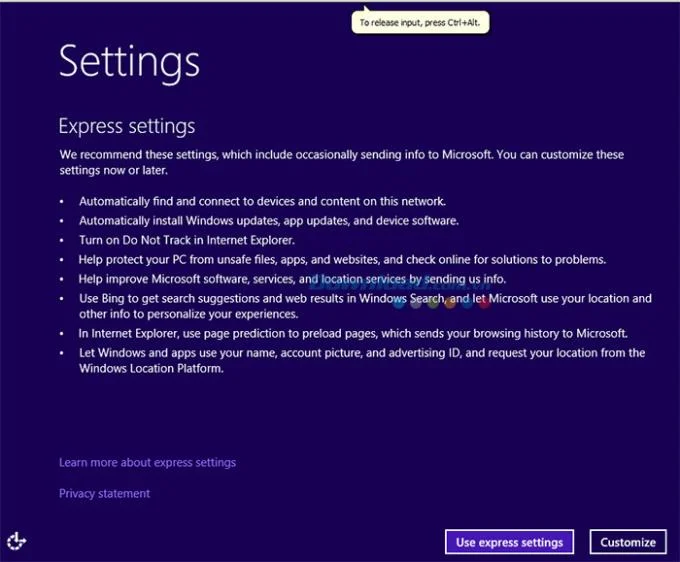
2 moduri de setare: Express este implicit în Microsoft, iar Personalizarea este în funcție de dorințele utilizatorului:

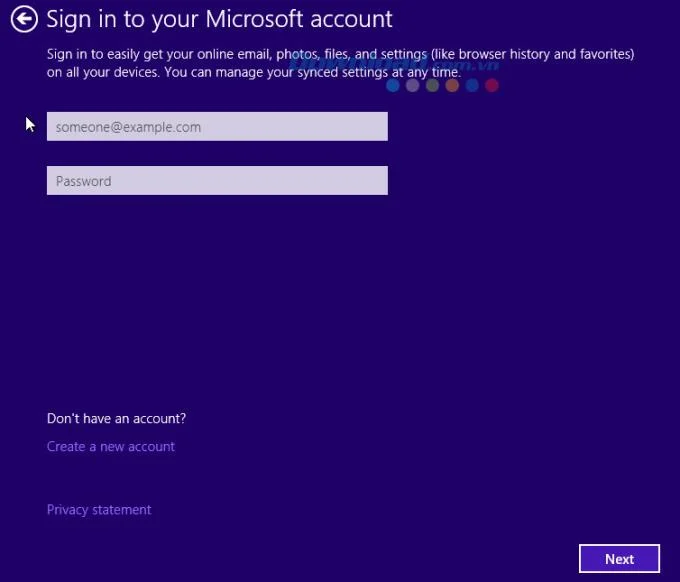
Următoarea este configurarea contului, pare puțin confuză:

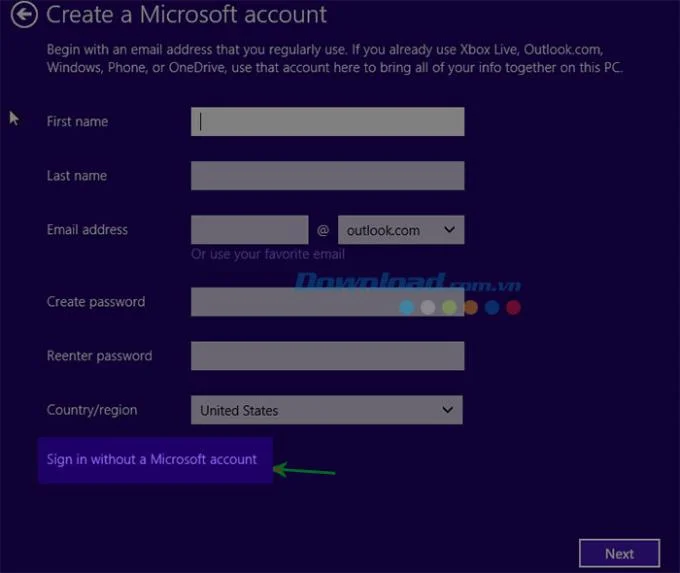
Dacă aveți deja un cont Microsoft, atunci vă conectați (necesită o conexiune la Internet), dar dacă doriți doar să utilizați contul de pe computer, selectați Creați un cont nou :

Selectați Conectare fără ... la acest ecran
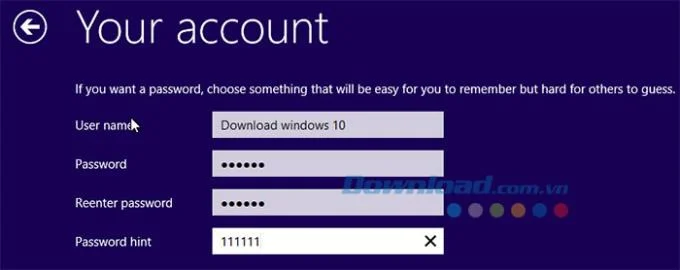
Introduceți informațiile contului dvs. local, de exemplu mai jos:

Faceți clic pe Finish pentru a termina
Așteptați un pic mai mult până la finalizarea acestui proces:

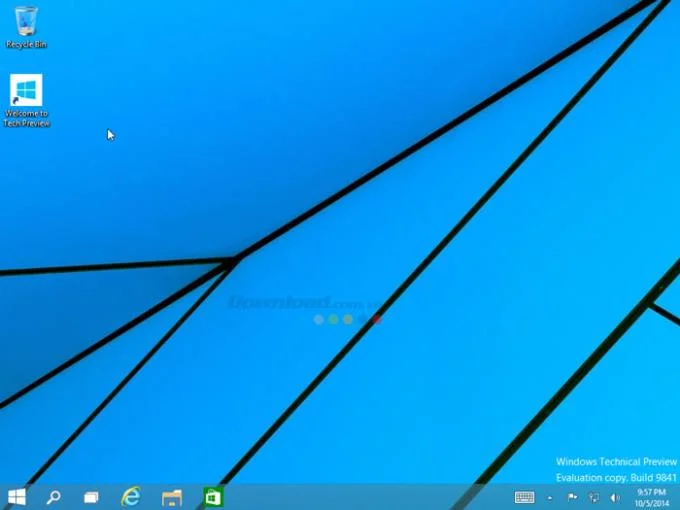
Deja terminat! Acum vă puteți bucura de cele mai noi avantaje ale Windows 10.
Va doresc succes!