Acasă
» Cum să
»
Configurați secretele ONLYOFFICE JWT pe server și conector
Configurați secretele ONLYOFFICE JWT pe server și conector
Folosește în mod constant un secret JWT puternic: configurează-l în ONLYOFFICE Docs, copiază aceeași valoare în setările ONLYOFFICE ale platformei conectate și menține validarea JWT activată. Docs 7.2 și versiunile ulterioare activează JWT în mod implicit și generează automat un secret; modificarea secretului înseamnă că fiecare integrare trebuie actualizată pentru a se potrivi cu acesta. Metoda exactă pe server depinde de rularea Docs ca pachet Linux sau ca container Docker.
Ce trebuie să se potrivească?
JWT (JSON Web Token) permite ONLYOFFICE Docs să verifice cererile semnate. Platforma de documente și Docs trebuie să utilizeze același secret și setări de antet compatibile. Serverul utilizează setări separate pentru token pentru configurarea browserului și cererile de servicii primite și trimise; valorile secretului partajat protejează aceste schimburi. Nu plasați secretul într-o pagină web publică, un pachet JavaScript pe partea de client, un tichet de asistență sau un depozit sursă care poate fi citit public.
Înainte de editare, identificați tipul de implementare și înregistrați adresa URL Docs utilizată de conector. Generați un secret lung și imprevizibil cu un manager de parole sau un generator criptografic securizat. Tratați-l ca pe o acreditare și stocați-l într-un depozit de configurare restricționat.
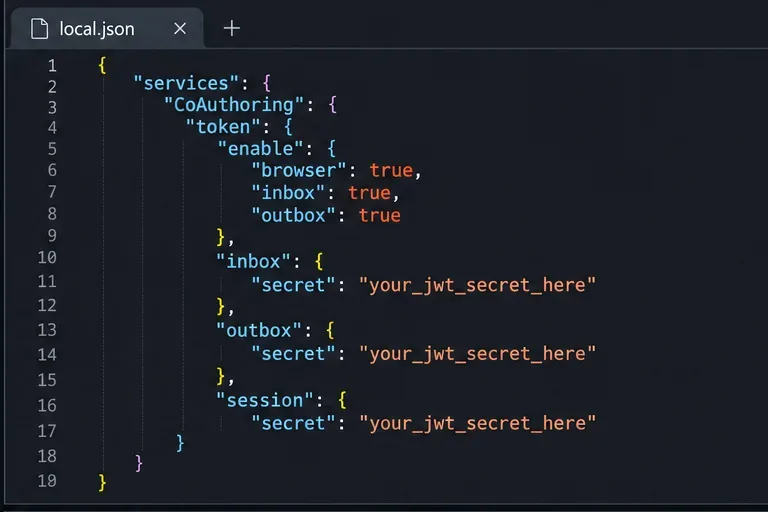
Setările de activare a token-urilor din local.json ar trebui să fie activate pentru validarea browserului, a inbox-ului și a outbox-ului.
Configurați o instalare Linux
Pentru o instalare Linux bazată pe pachete, editați /etc/onlyoffice/documentserver/local.json. Păstrați toate setările existente: îmbinați următoarele chei în JSON-ul existent, în loc să înlocuiți întregul fișier. Exemplul prezintă structura de validare a token-urilor și cele trei locații secrete corespunzătoare descrise în ghidul oficial de configurare:
Înlocuiți fiecare substituent cu exact aceeași valoare secretă. Nu lipiți substituentul eșantion în sine. Comutatoarele browser, inbox, și outboxsunt separate; activarea doar a unuia nu activează validarea tuturor cererilor. Documentele 7.2 și versiunile ulterioare au JWT activat în mod implicit, dar verificarea explicită a acestor setări ajută la auditarea unei configurații existente sau la alinierea comportamentului între noduri. Pentru versiunile anterioare 7.2, ghidul oficial recomandă activarea tuturor celor trei comutatoare.
Păstrați identice șirurile Inbox, Outbox și secretul de sesiune, astfel încât verificările JWT ale serverului să utilizeze aceeași cheie.
Validați sintaxa JSON înainte de a reporni. Apoi reporniți serviciile Document Server pentru ca modificările să se încarce:
Executați comanda cu un cont autorizat să gestioneze serviciile de sistem. Pe Windows, fișierul de configurare este %ProgramFiles%\ONLYOFFICE\DocumentServer\config\local.json; utilizați instrucțiunile de repornire Windows din ghidul oficial în loc de comanda Linux.
Configurați Docker fără a edita configurația generată
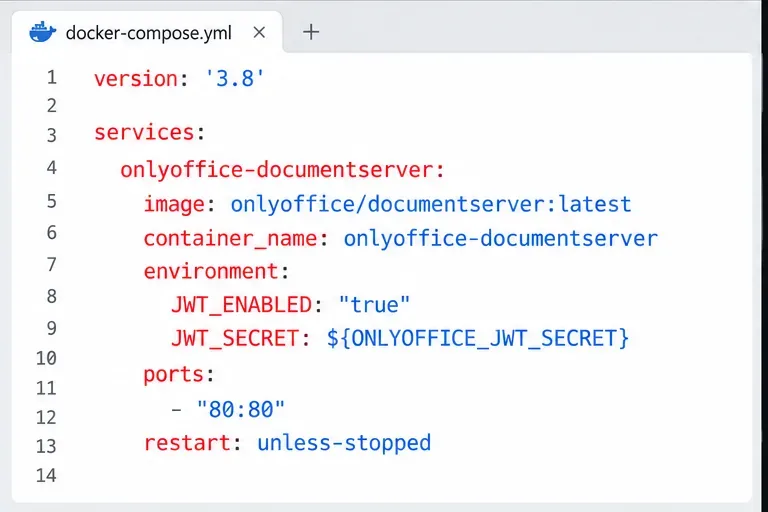
Pentru imaginea oficială Docker a serverului de documente, setați JWT prin variabilele de mediu ale containerului. Ghidul oficial avertizează că modificarea manuală a variabilelor generate local.jsonpoate fi anulată la repornirea containerului. Setați JWT_ENABLED=trueși JWT_SECRETîn comanda de creare a containerului sau în serviciul Compose, apoi recreați containerul astfel încât mediul să aibă efect. Păstrați secretul într-un fișier de mediu protejat sau într-un manager de secrete și restricționați permisiunile acelui fișier; evitați să îl validați pentru controlul versiunilor.
Definiți ONLYOFFICE_JWT_SECRETîn mediul de implementare sau .envîn fișierul protejat. Fixați o etichetă de imagine testată în loc să vă bazați pe latestși verificați documentația pentru eticheta exactă pe care o executați. După modificarea valorilor mediului, recreați containerul utilizând procesul normal de implementare. O simplă repornire poate lăsa vechiul mediu nemodificat.
Pentru Docker, transmiteți setările JWT la crearea containerului și păstrați secretul în afara fișierului Compose.
Actualizați conectorul și protejați secretul
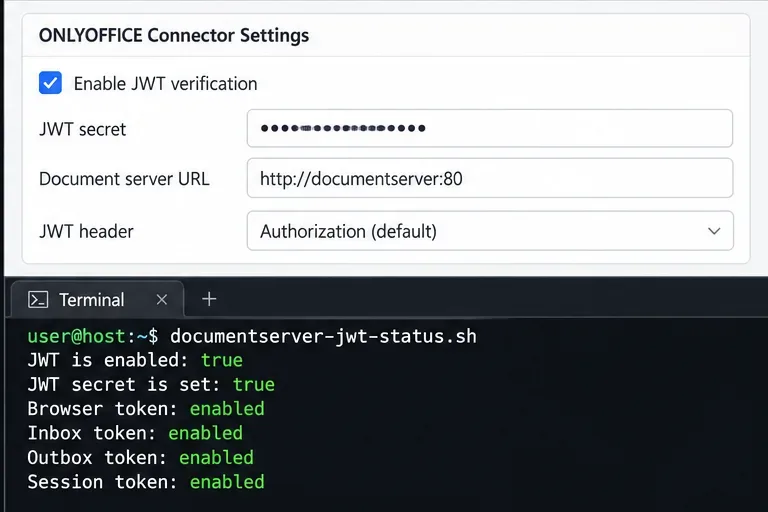
Deschideți setările de integrare în platforma care se conectează la ONLYOFFICE Docs, cum ar fi Nextcloud sau un alt conector acceptat. Introduceți același secret JWT în câmpul său de cheie secretă și salvați. De asemenea, confirmați adresa URL configurată a serverului de documente și, dacă conectorul o expune, antetul de autorizare. Antetul implicit în ONLYOFFICE Docs este Authorization; modificați-l numai atunci când ambele părți sunt configurate să utilizeze aceeași alternativă.
O nepotrivire de secret apare de obicei ca o eroare de token invalid sau de autorizare la deschiderea sau salvarea unui document. O nepotrivire poate apărea și atunci când a fost actualizat un singur nod Docs din spatele unui echilibrator de încărcare. Dacă operați mai multe noduri, sincronizați aceleași setări de secret și token pe toate nodurile înainte de a trimite trafic către acestea. Implementați modificările într-o fereastră controlată: actualizați Docs și conectorul împreună și așteptați-vă ca sesiunile de editor existente sau solicitările semnate cu vechea valoare să eșueze în timpul tranziției.
Oricine poate citi secretul poate crea token-uri pe care serverul le poate accepta. Limitați accesul la fișierele de configurare și variabilele de implementare, utilizați transport criptat pentru conexiunea conector-Documente și rotiți secretul dacă este posibil să fi fost expus. Rotația necesită actualizarea tuturor nodurilor Docs și a conectorului la noua valoare; nu lăsați vechile acreditări în fișierele sau jurnalele înregistrate.
Activați verificarea JWT în conector și introduceți același secret configurat pe Document Server.
Verificați configurația
Confirmați că serviciul sau containerul Docs rulează după modificarea configurației.
Pentru o implementare Docker, executați sudo docker exec <container_name> sudo documentserver-jwt-status.shpentru a inspecta starea JWT. Folosiți numele real al containerului. Acest helper este documentat pentru Docker; nu presupuneți că este disponibil în fiecare instalare de pachet.
Deschideți un document prin platforma conectată, faceți o mică modificare inofensivă și salvați-l. Confirmați că editorul se deschide și că platforma primește modificarea salvată.
Dacă autentificarea eșuează, comparați secretul serverului și al conectorului caracter cu caracter, verificați dacă toate comutatoarele de token relevante sunt activate și verificați configurația antetului de solicitare.