Facebook este cea mai mare rețea socială de pe planetă, un loc de schimb și de reunire a oamenilor. Există persoane care „mănâncă cu Facebook, dorm cu Facebook”, consideră că Facebook devine un „detașat”.
Facebook
Facebook pentru Android
Facebook pentru iOS
Facebook pentru Windows Phone
Cu toate acestea, în procesul de utilizare a dvs. pentru a anunța accidental pe ceilalți parola de Facebook, schimbați rapid parola imediat pentru a vă asigura confidențialitatea contului. Ați modificat parola Facebook pe computer , dar pe telefon interfața este ușor diferită, vă rugăm să urmați articolul de mai jos pentru a ști cum să o faceți:
Instrucțiuni pentru modificarea parolei Facebook la telefon
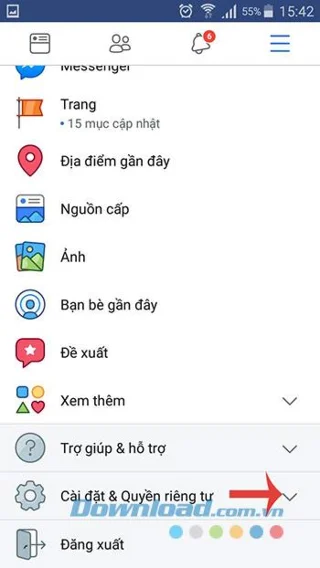
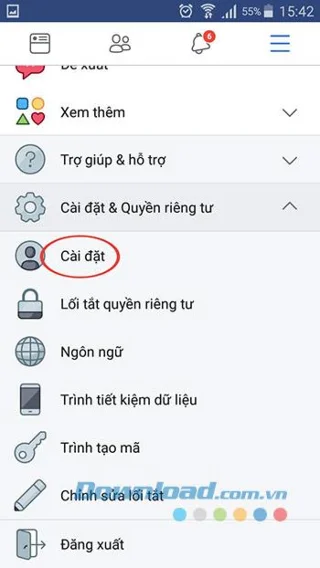
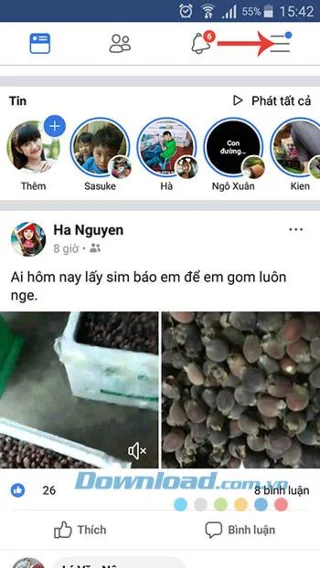
Pasul 1: În interfața principală a aplicației Facebook, faceți clic pe pictograma 3 liniuțe din colțul din dreapta sus al ecranului, apoi faceți clic pe secțiunea Setări și confidențialitate . Apoi faceți clic pe Instalare.


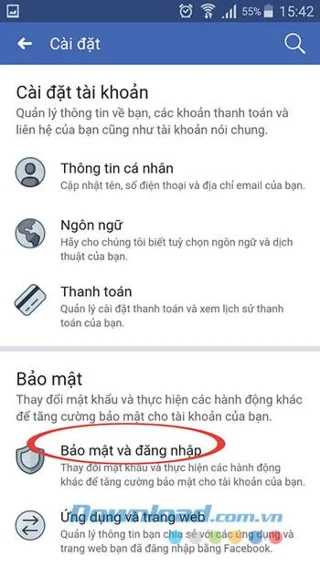
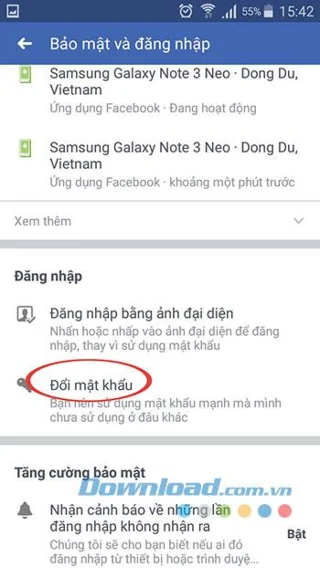
Pasul 2: În secțiunea Securitate , faceți clic pe Securitate și conectați-vă , apoi faceți clic pe Modificare parolă.


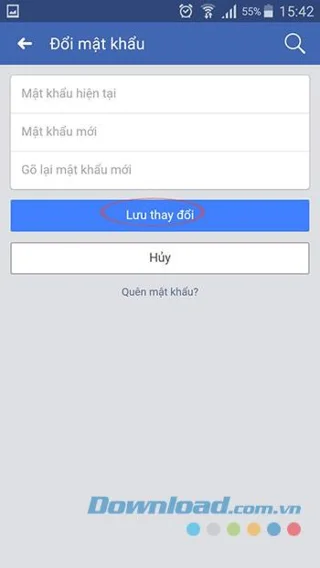
Pasul 3: apare fereastra de modificare a parolei , trebuie doar să introduceți parola curentă, noua parolă și să reintroduceți noua parolă, apoi faceți clic pe butonul Salvare modificări. Pentru a avea o parolă puternică, trebuie să puneți o combinație de numere, litere mari, litere mici și caractere speciale pentru a crește securitatea contului dvs. de Facebook. Nu setați o parolă memorabilă, folosiți data nașterii ca parolă.
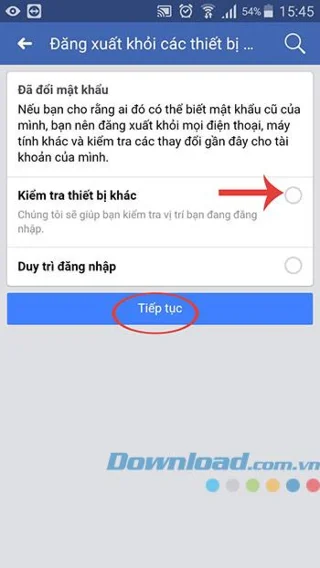
După ce schimbați parola cu succes, selectați Verificați alte dispozitive , apoi faceți clic pe Continuare pentru a vă asigura securitatea contului. Dacă cineva cunoaște parola ta veche, cel mai bine este să te deconectezi de pe orice dispozitiv.


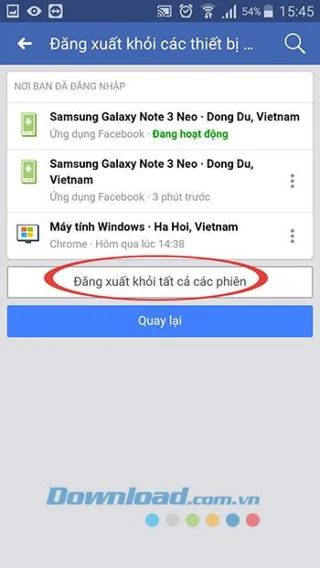
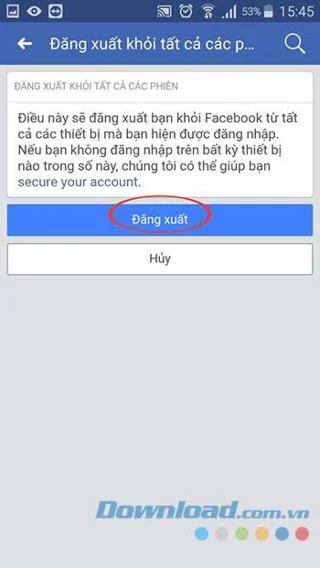
Pasul 4: Faceți clic pe Deconectare din toate sesiunile , apoi faceți clic pe Deconectare pentru a vă deconecta din contul de Facebook de pe toate dispozitivele care au fost conectate.


Tutorial video despre schimbarea parolei Facebook pe telefon
Așa că v-ați schimbat cu succes parola de Facebook, încercați să asigurați această parolă pentru a vă asigura securitatea contului dvs. de Facebook!
Vă doresc implementarea cu succes!