Unul dintre punctele care face Zalo impresionant și reține utilizatorii este faptul că este simplu, dar asigură totuși eficiență maximă. Mai exact, crearea unui nou cont Zalo, schimbarea informațiilor personale sau chiar schimbarea unei parole Zalo este întotdeauna minimizată, ceea ce face posibilă utilizatorilor de orice nivel. fără dificultăți.
Acesta este și motivul principal pentru care această aplicație de mesagerie și apelare gratuită depășește gigantii din Viber , Line sau Tango pentru a se ridica în vârful pieței OTT din Vietnam.
Ați pierdut parola Zalo
Există multe situații care duc la parola uitată Zalo care te face să nu poți să te autentifici în Zalo în mod obișnuit. În loc să pierdeți timpul „să curg prin memoria” și să încercați câteva parole viabile, puteți găsi parola Zalo chiar pe pagina de conectare.
Instrucțiuni pentru a prelua parola Zalo
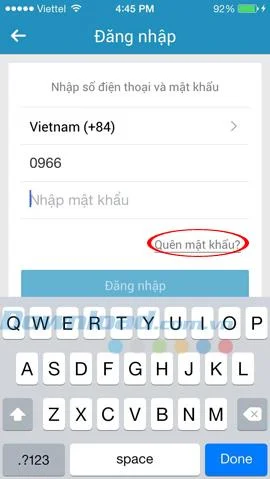
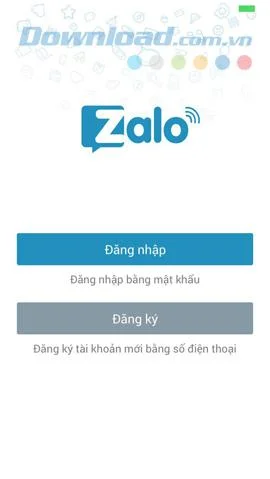
Pasul 1: Vă autentificați în contul dvs. Zalo, de obicei, dar pentru a introduce numărul de telefon și parola, faceți clic pe parola uitată de mai jos.

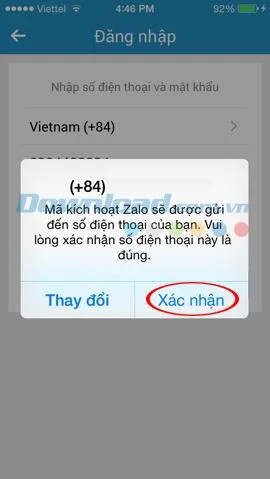
Pasul 2: În acest moment va apărea un mic mesaj care vă solicită să confirmați numărul de telefon pentru a primi codul.
- Dacă numărul de telefon corect pe care l-ați conectat este al dvs.: alegeți Confirmare .
- În caz contrar, selectați Schimbare și introduceți exact numărul dvs. de telefon.
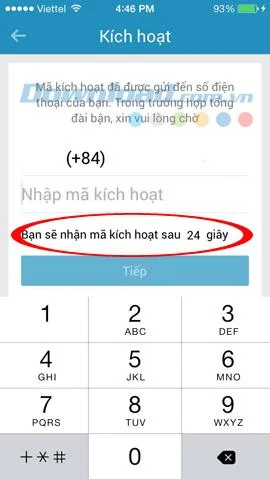
Apoi, așteptați puțin (aproximativ 30 de secunde) pentru ca sistemul să confirme și să trimită codul pentru a vă conecta la contul dvs.


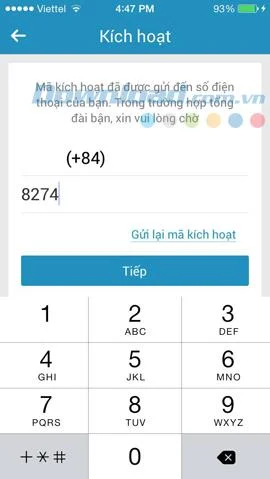
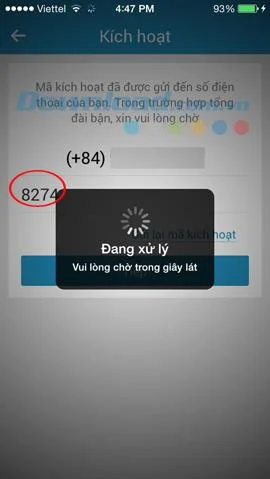
Pasul 3: După ce Zalo trimite codul către telefon, introduceți codul de confirmare în interfața de activare, apoi faceți clic pe Următorul și așteptați un pic. Dacă după 30 de secunde, dar încă nu ați primit codul, selectați Trimite codul de activare pentru a solicita redirecționarea Zalo.


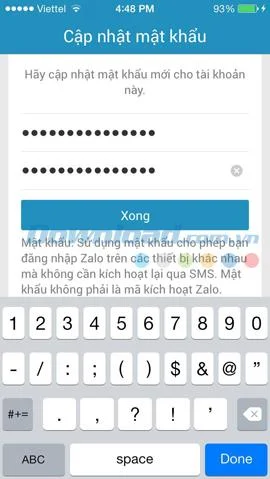
Pasul 4: Înainte de a fi conectat la contul dvs. Zalo, trebuie să introduceți o nouă parolă la interfața de actualizare a parolei . Faceți clic pe Terminat pentru a termina.


Deci, acum puteți utiliza contul dvs. Zalo în mod normal. Dar restaurarea contului Zalo destul de simplu și nu are nevoie de mult manipulare, dar utilizatorii ar trebui să creeze , de asemenea , o parolă sigură, amintiți - vă cu atenție , pentru a evita acest mesaj de eroare.