Dacă aveți aproximativ 1.000 de persoane care trimit cereri de prietenie pe Facebook și doriți să acceptați sau să ștergeți rapid toate aceste solicitări. Durează doar 2 minute cu câteva setări simple în felul următor.
Acceptați sau șterge invitația pe Facebook destul de ușor. Cu toate acestea, dacă există prea multe invitații, implementarea pe fiecare durează mult timp. Multe site-uri vă arată cum să acceptați (sau să ștergeți) o serie de cereri de prietenie folosind unele scripturi java. Cu toate acestea, în acest articol, download.vn vă va ghida o metodă foarte simplă fără a utiliza scripturi java. Aceasta folosește extensia Chrome.
În primul rând, deschideți Google Chrome . Dacă nu utilizați Chrome, descărcați acest software pe computer și instalați-l.
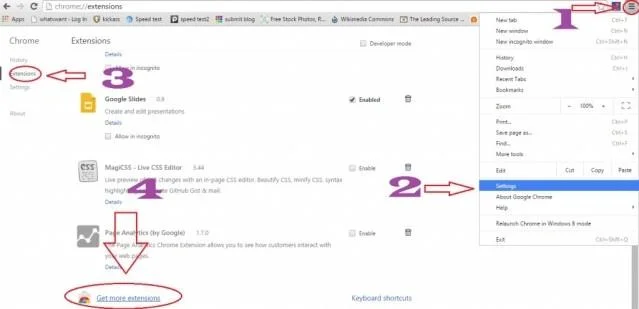
- Faceți clic pe pictograma
 din colțul din dreapta sus al ecranului Chrome.
- Faceți clic pe Setări .
- Faceți clic pe Extensii din meniul din stânga. Derulați în jos.
- Faceți clic pe Obțineți mai multe extensii . Ar trebui să vedeți magazinul web Google Chrome.

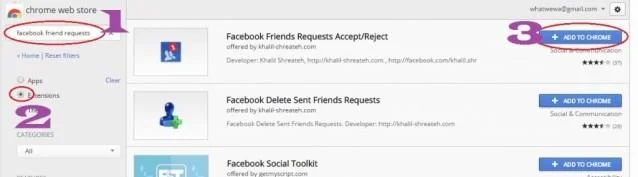
- Tastați solicitările prietenilor Facebook în bara de căutare și apăsați Enter .
- Faceți clic pe Extensii din meniul din stânga, veți vedea că toate extensiile sunt căutate de cuvântul cheie tastat.
- Faceți clic pe butonul Adăugare la Chrome din linia de utilități acceptă / respinge prietenii Facebook . De obicei apare în primul rând.
Dacă vi se solicită, faceți clic pe Adăugare . Veți vedea pictograma de solicitare a prietenului în  stânga acesteia
 .
Deschide Facebook și conectează-te la contul tău.

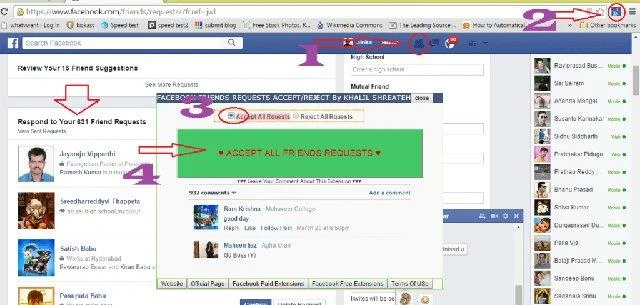
- Faceți clic pe pictograma de solicitare a prietenului (lângă pictograma de mesaj și notificare). Puteți vedea câte trimitere vă solicită.
- Faceți clic pe pictograma
 din colțul din stânga ecranului, lângă pictograma meniului crom. Veți vedea o fereastră nouă.
- Selectați Acceptați toate cererile pentru a accepta sau respinge toate cererile pentru a șterge toate cererile.
- Selectați Acceptați toate solicitările prietenilor în roșu. Doar 2 minute mai târziu, toate solicitările prietenilor au fost acceptate.
Cu toate acestea, această extensie are o eroare că va continua să afișeze numărul de solicitări de prietenie chiar dacă le-ați acceptat pe toate. Așadar, deschideți Facebook într-o altă filă și verificați câte cereri aveți în prezent. Dacă nu există nicio solicitare, reveniți la fila anterioară și închideți fereastra.
Vă dorim o implementare de succes!
 din colțul din dreapta sus al ecranului Chrome.
 stânga acesteia