Acasă
» Cum să
»
Cum să accesați Web-ul atunci când este blocat pe telefon este extrem de ușor
Cum să accesați Web-ul atunci când este blocat pe telefon este extrem de ușor
În prezent furnizorii de internet din Vietnam blochează site-urile web legate de economie, politică și chiar de cultură, în special site-uri web negre, site-uri web pentru adulți etc. Această metodă de blocare a paginilor web este aplicată destul de simultan, uneori făcând utilizatorii extrem de furioși. Prin urmare, utilizarea soluțiilor pentru accesarea site-urilor blocate este extrem de necesară.
Una dintre soluțiile problemei site-urilor blocate este utilizarea aplicațiilor care schimbă DNS pentru a crea adrese IP virtuale , ceea ce înseamnă că puteți obține orice gamă IP a țării pentru dispozitivul pe care îl utilizați. prin intermediul software-ului VPN . Pe lângă faptul că confidențialitatea utilizatorului este garantată și în siguranță, nimeni nu vă poate suspina atunci când utilizați Internetul. Mai jos vă vom ghida să accesați foarte ușor site-urile blocate de aplicația 1.1.1.1 pe dispozitivele iOS și Android.
Cum să accesați site-urile blocate cu aplicația 1.1.1.1
Pasul 1:
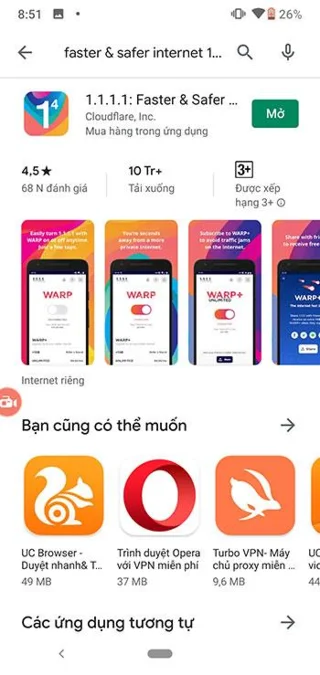
Descărcați și instalați aplicația 1.1.1.1 sub linkul de descărcare de mai sus sau accesați direct Google Play sau App Store pentru a căuta cuvinte cheie 1.1.1.1 pentru instalare.
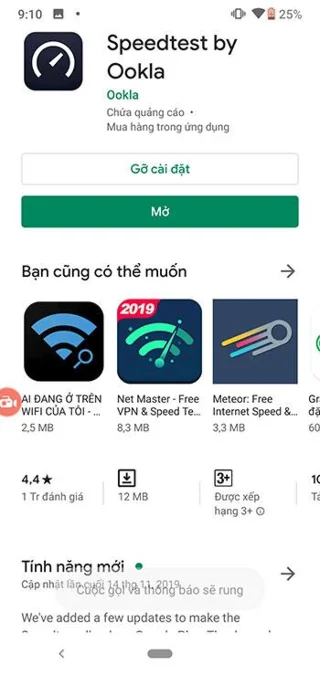
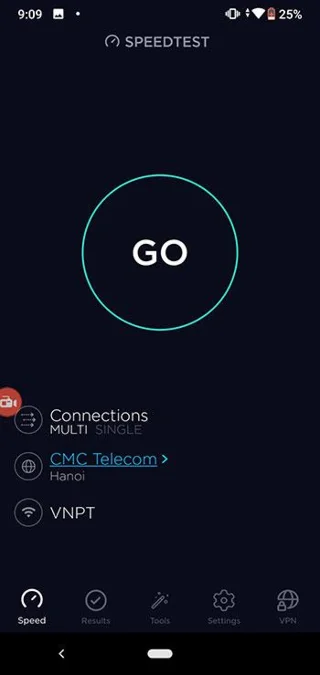
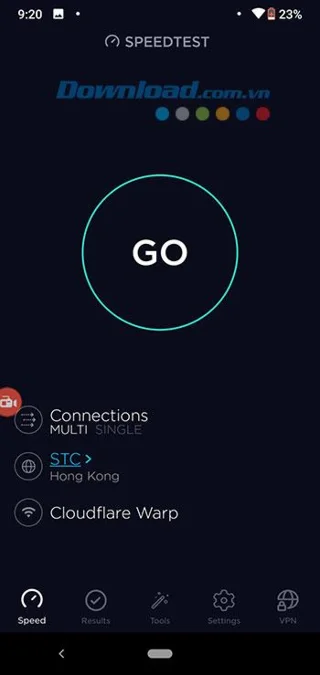
Pe lângă verificarea intervalului IP al zonei dvs., puteți instala aplicația Speedtest precum și verifica viteza de rețea a dispozitivului.
După verificarea zonei dvs. de IP se află în aplicația Speedtest, vom începe să utilizăm aplicația 1.1.1.1 pentru a schimba adresa IP.
Pasul 3:
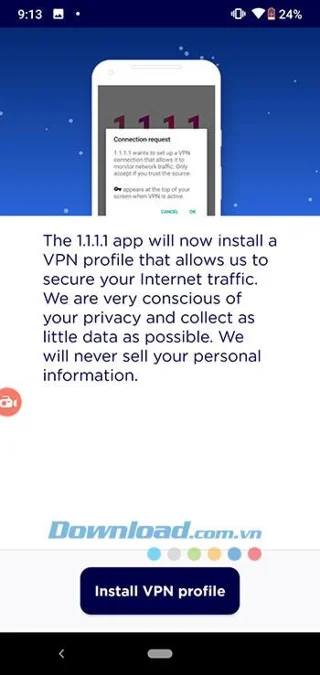
Dacă utilizați aplicația pentru prima dată, va trebui să selectați Accept pentru a fi de acord cu setările cerute de la 1.1.1.1.
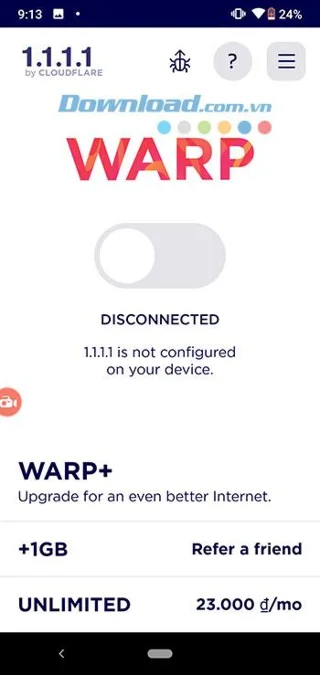
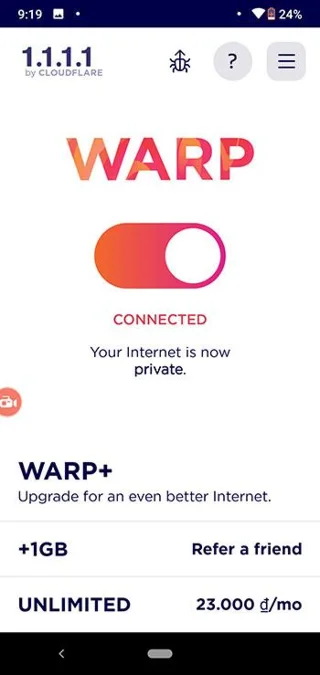
În interfața principală a aplicației 1.1.1.1, vă rugăm să porniți Warp prin glisare de la stânga la dreapta.
Pasul 4:
În continuare, aplicația va cere utilizatorului să stabilească informații
În curând 1.1.1.1 va crea rapid o adresă IP virtuală.
Pentru a fi sigur, puteți revizui aplicația Speedtest pentru a verifica din nou pentru a confirma modificările comparativ cu timpul înainte ca aplicația 1.1.1.1 să fie funcțională.
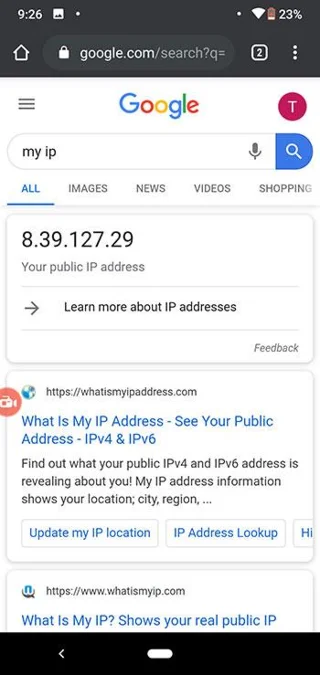
De asemenea, putem verifica adresa noastră IP, accesând Google pentru a căuta cuvântul cheie IP-ul meu pentru a verifica dublu adresa dvs. IP.
Tutoriale video de pe site sunt blocate pe Android și iOS
Mai sus v-am arătat cum puteți accesa web foarte ușor cu aplicația 1.1.1.1. Sperăm că, cu articolul de mai sus, veți rezolva rapid probleme legate de acestea.