Acasă
» Cum să
»
Cum să activați blocarea spamului pe Microsoft Edge
Cum să activați blocarea spamului pe Microsoft Edge
Funcția de a bloca software-ul de spam a apărut oficial pe browserul web Microsoft Edge. Cu acest blocant Crapware, vom reduce la minimum instalarea software-ului automat și vom ajuta sistemul să funcționeze stabil și permanent.
În prezent, Crapware Blocker nu este caracteristica implicită, trebuie să îi activați să funcționeze la lansarea browserului Microsoft Edge. În consecință, funcția Crapware Blocker poate bloca cele mai neplăcute aplicații precum adware , trackere, bare de instrumente ale browserului etc. Vă rugăm să urmați instrucțiunile de mai jos pentru a activa Crapware Blocker pe Microsoft Edge acum.
Cum să activați Crapware Blocker pe Microsoft Edge
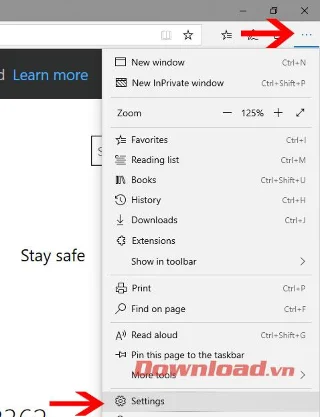
Pasul 1:
În interfața principală, faceți clic pe meniul cu trei puncte (colțul din dreapta sus) → Setări .
Configurare de acces pentru browserul web Microsoft Edge
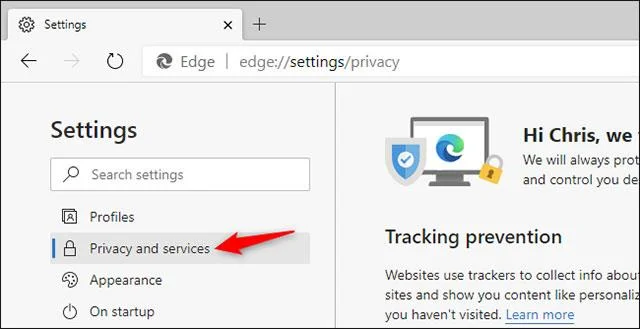
Pasul 2:
Apare fereastra Setări , selectați Confidențialitate și servicii.
Setări de securitate pentru dispozitivele care folosesc Microsoft Edge
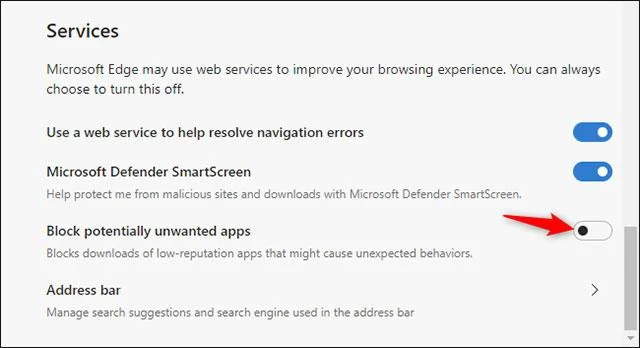
Aici, găsiți secțiunea Blocați aplicații potențial nedorite și activați-o.
Activați software-ul de blocare a spamului pe Microsoft Edge
Dacă nu vedeți această caracteristică, actualizați rapid Microsoft Edge la cea mai recentă versiune accesând Setări → Ajutor și feedback → Despre Microsoft Edge.
Mai sus v-am arătat cum puteți activa cel mai recent software junk pe Microsoft Edge. Sper că această caracteristică va fi cu adevărat utilă pentru sistemul utilizat.