Cum să activați / dezactivați Adobe Flash Player pe computerele Chrome
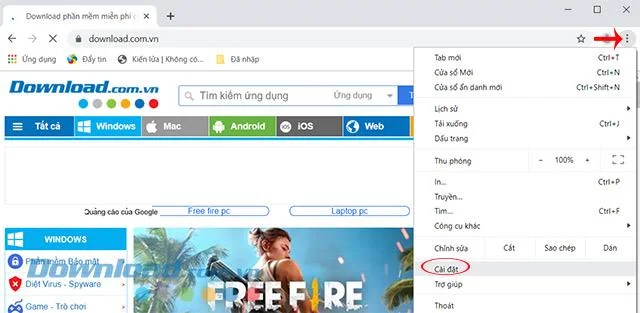
Pasul 1: La interfața principală a browserului Chrome , faceți clic pe pictograma 3 puncte verticale din colțul din dreapta sus, selectați Setări.
Secțiunea Setări pe Google Chrome
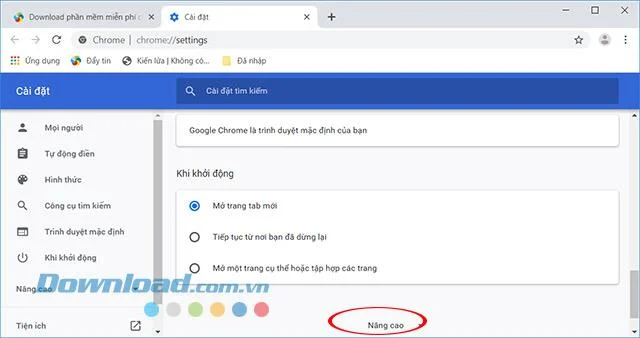
Pasul 2: Apare interfața Setări , derulați în jos și faceți clic pe Advanced.
Selectați secțiunea Advanced din Setări Chrome
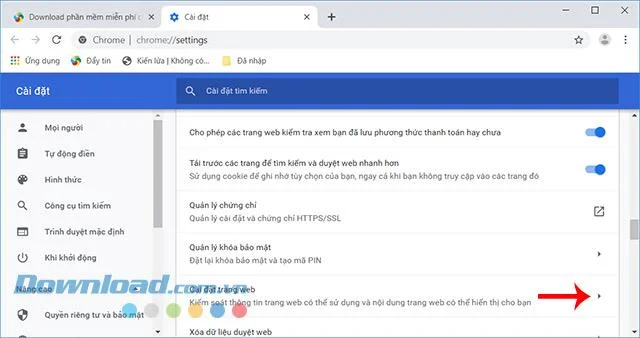
Pasul 3: În secțiunea Confidențialitate și securitate , faceți clic pe Setări site.
Selectați secțiunea Setări site-uri web
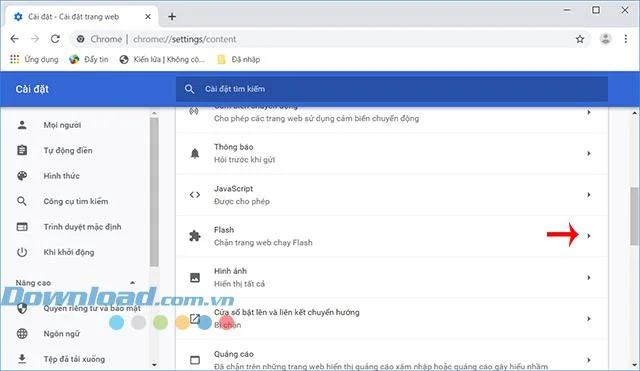
Pasul 4: Derulați în jos în secțiunea Permisiuni , faceți clic pe Flash.
Faceți clic pe secțiunea Flash
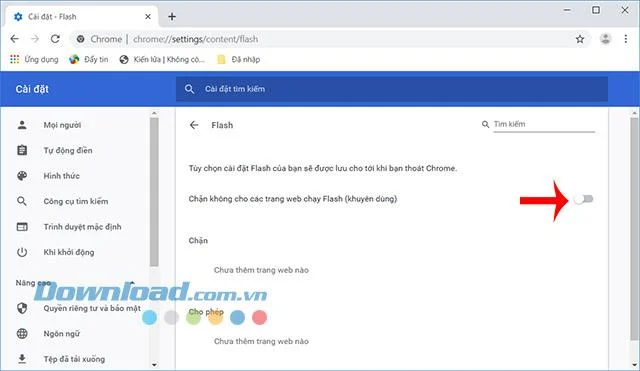
Pasul 5: Interfața Flash apare, veți vedea că, în mod implicit, Google Chrome blochează site-urile care rulează Flash. Google recomandă utilizatorilor să utilizeze acest mod pentru a naviga pe internet în siguranță. Sau puteți merge direct la chrome: // settings / content / link flash.
Dacă doriți să utilizați Flash, trebuie doar să trageți glisorul în secțiunea Block pentru a împiedica site-urile să ruleze Flash (recomandat) spre dreapta pentru a le activa.
Google Chrome blochează site-urile care rulează Flash
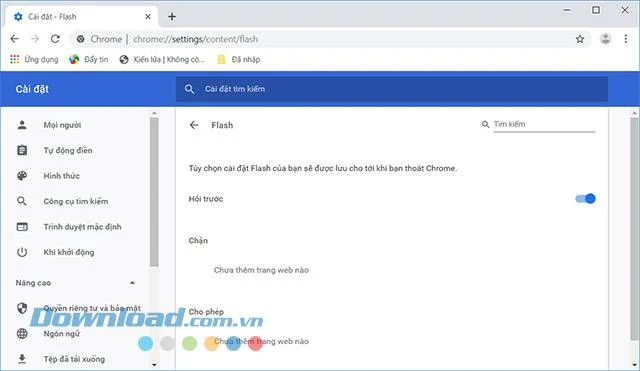
Apoi, fiecare bloc va cere Flash înainte de utilizator. În schimb, doriți să blocați Flash, trebuie doar să trageți acest glisor spre stânga, așa cum a fost făcut originalul.
Întrebați înainte de a bloca Flash pe Chrome
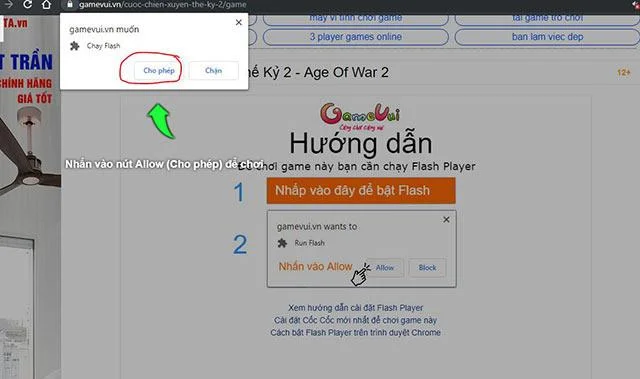
Pasul 6: După pornire, reîncărcați pagina web, apoi faceți clic pe Permiteți pentru a permite rularea Flash.
Permite rularea Flash
Tutorial video activat, dezactivați Adobe Flash Player pe Chrome
Cum să activați / dezactivați Adobe Flash Player pe Chrome Mac
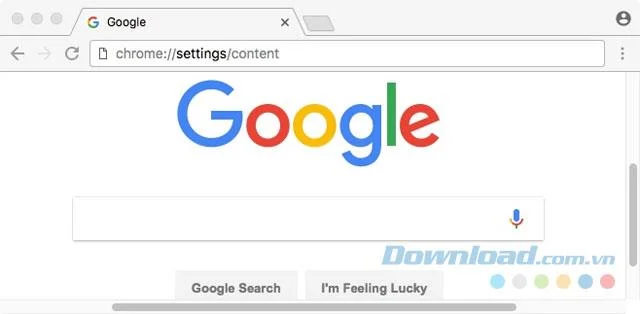
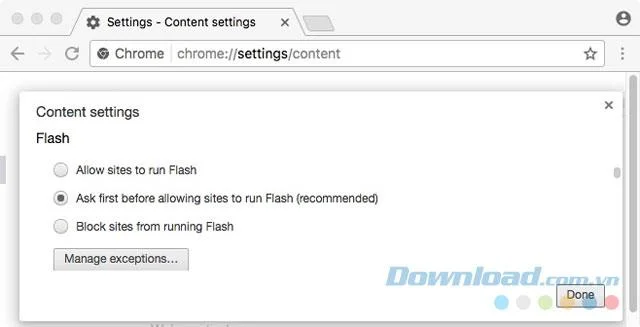
Pasul 1: În bara de adrese, tastați chrome: // settings / content.
Pasul 2: În ecranul Setări conținut , găsiți secțiunea Flash Player . Verificați starea curentă.
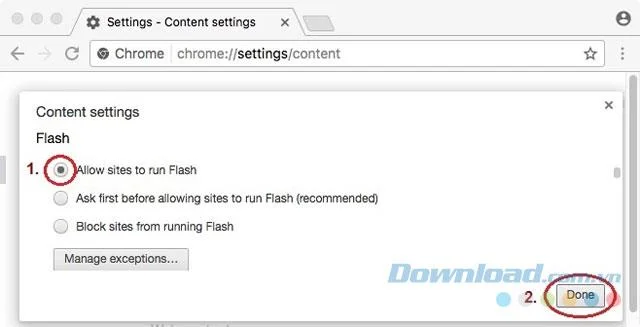
Pasul 3: Selectați Permiteți site-urile să ruleze Flash , apoi faceți clic pe Terminat . De asemenea, doriți să dezactivați blițul, apoi bifați Blocați site-urile de la rularea flash pentru a bloca flash pe toate site-urile web. Pentru a bloca blițul pe unele site-uri, în secțiunea Excepții flash , introduceți numele de domeniu care trebuie blocat.
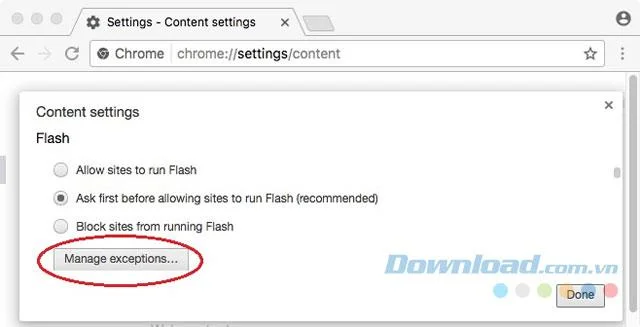
Pasul 4: Pentru a gestiona setările Flash Player pentru fiecare pagină, faceți clic pe Gestionare excepții.
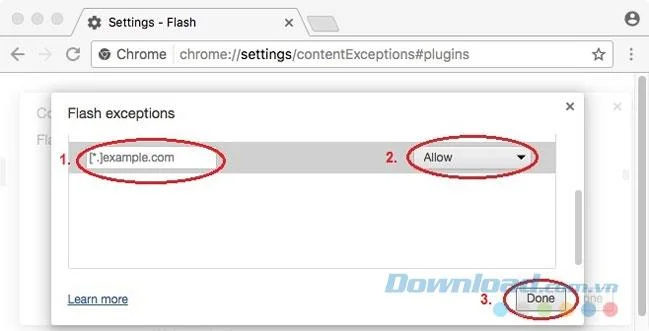
Pasul 5: În ecranul de excepții Flash , introduceți numele de domeniu al site-ului și selectați Permite . După terminarea adăugării site-ului, faceți clic pe Terminat .
Pasul 6: Închideți ecranul cu setările de conținut.
Dacă utilizați un alt browser web, puteți consulta următorul tutorial: