Fereastra Prompt Command (CMD) nu este străină pentru utilizatorii cărora le place să se încurce cu computerele lor, această fereastră poate regla unele lucruri importante din sistem sau folderele și datele sunt instalate în exterior. pe linii de cod.
Puteți șterge fișierele de gunoi, automatiza multe sarcini, gestiona erorile și îndeplini multe alte funcții, articolul Setarea colectării automate a gunoiului pe computere cu această fereastră de comandă este un exemplu.
Cu toate acestea, în prezent, Windows 10 a înlocuit această caracteristică cu „Open PowerShell windows here” . Astăzi Download.com.vn vă va ghida cum să adăugați opțiunea „Deschideți ferestrele de comandă aici” în meniu atunci când apăsați Shift + Faceți clic dreapta pe orice folder, urmați împreună pentru a ști cum să o faceți.
Instrucțiuni pentru adăugarea ferestrei Deschideți comanda aici aici când faceți clic dreapta pe un folder
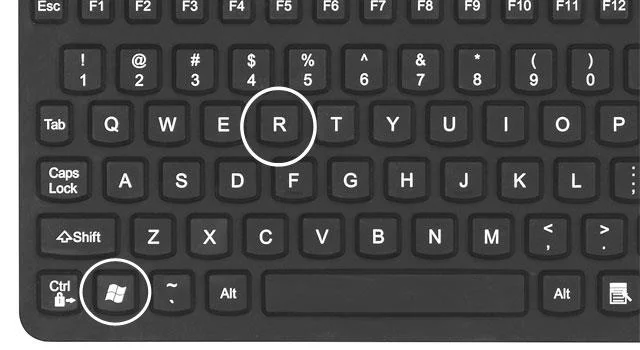
Pasul 1: Mai întâi deschideți fereastra Run prin apăsarea Windows + R pe.
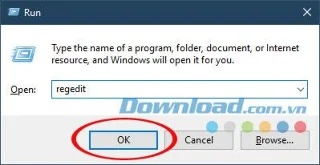
Pasul 2: În secțiunea Deschidere, scrieți regedit și faceți clic pe OK pentru a deschide fereastra Regedit.

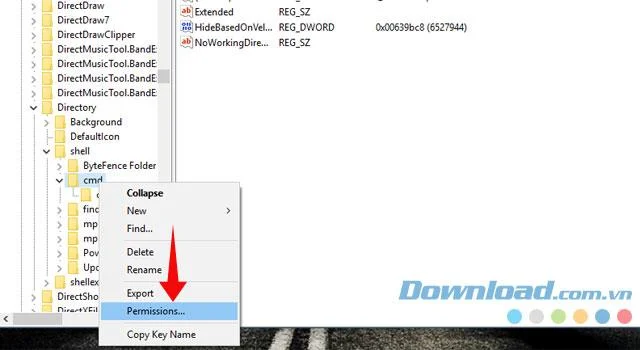
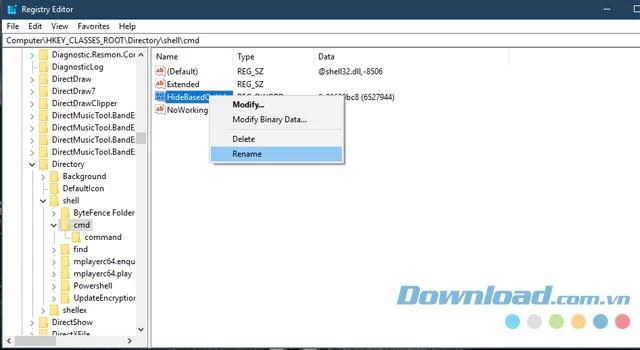
Pasul 3: Deschideți comanda blocării cmd în următoarea ordine: HKEY_CLASSES_ROOT \ Directory \ shell \ cmd . Faceți clic dreapta pe folderul cmd și selectați Permisiuni ...

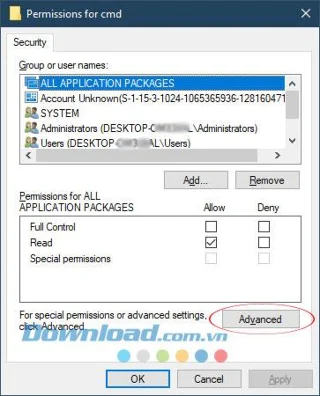
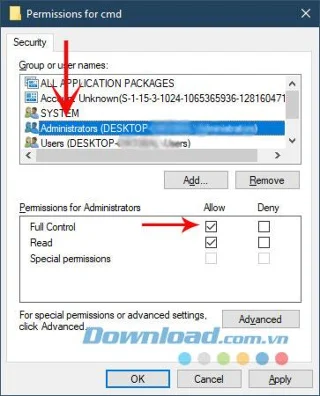
Pasul 4: în fereastra Permisiuni pentru cmd , selectați Advanced .

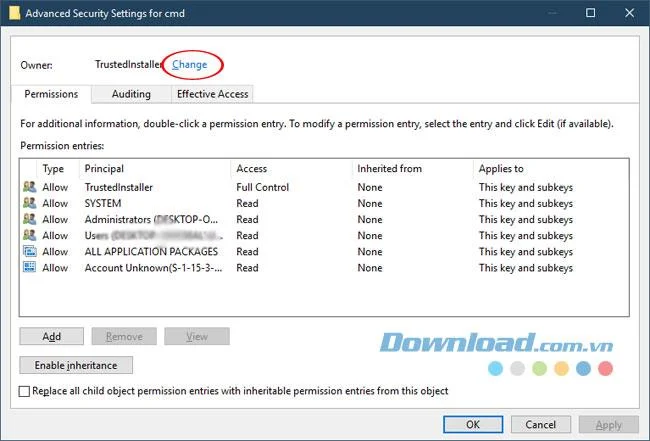
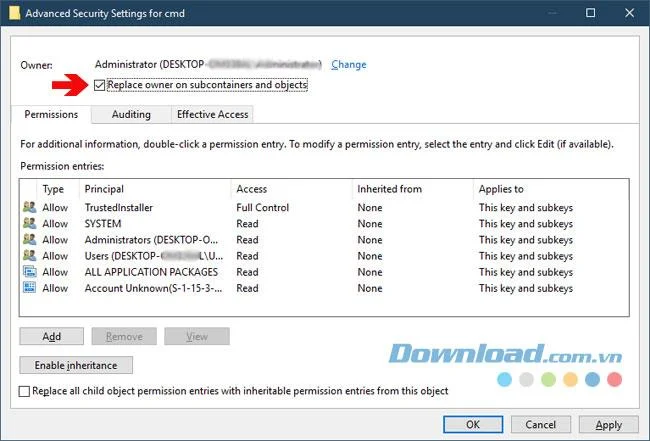
Pasul 5: Apoi, va apărea Fereastra Advanced Security Settings pentru cmd , în secțiunea Owner , selectați Change.

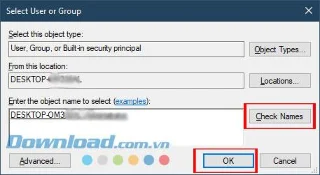
Pasul 6: în fereastra Selectare utilizator sau grup , scrieți numele contului principal de utilizator pe sistemul dvs. pentru a introduce numele obiectului selectat , apoi faceți clic pe Verificare nume pentru a verifica, dacă numele contului dvs. este corect subliniat, atunci doar apăsați OK pentru a termina.
Dacă nu știți exact care este numele contului dvs., îl puteți revizui în fereastra CMD de mai sus, în secțiunea Permite înregistrări, puteți vedea numele contului în linia de administrator.

Pasul 7: Reveniți la Setările avansate de securitate pentru fereastra cmd și selectați caseta de selectare Înlocuire proprietar pe subcontainere și obiecte .

Pasul 8: Apoi, mergeți înapoi la Permisii pentru cmd , selectați Administrator în secțiunea Securitate , apoi selectați Coloana Control complet Permite . În final, faceți clic pe OK pentru a salva.

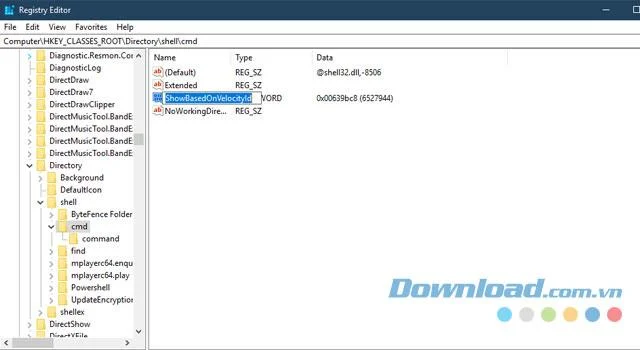
Pasul 9: Reveniți la meniul regedit, faceți clic dreapta pe HideBasedOnVelocityId și selectați Redenumiți pentru a schimba numele în ShowBasedOnVelocityId.


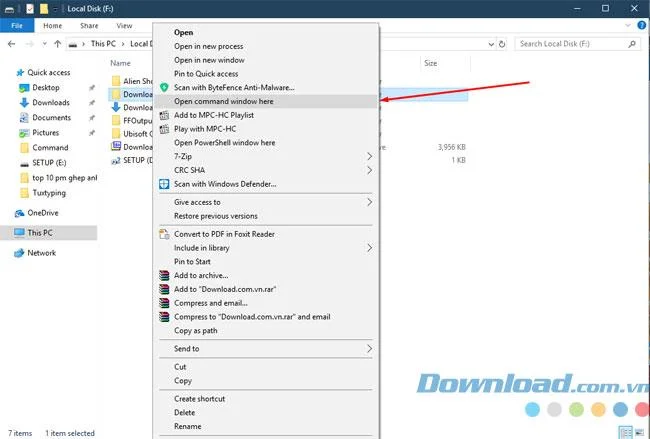
Apoi, pur și simplu ieșiți, țineți Shift și faceți clic dreapta pe un folder și selectați Deschideți ferestrele de comandă aici.

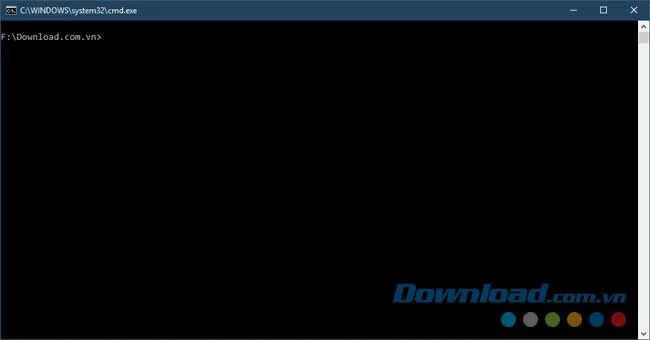
Apoi, va apărea fereastra de prompt de comandă cu calea și numele folderului pe care îl deschideți, acum puteți deschide, edita ce se află în acel folder.

Acestea sunt instrucțiuni pentru dvs. pentru a deschide promptul de comandă prin folderul computerului. Dacă nu cunoașteți comenzile rapide din promptul de comandă, vă rugăm să urmați articolul Rezumatul comenzilor rapide de la tastatură din promptul de comandă pentru a ști cum să deschideți programe prin comenzile din promptul de comandă.
În plus, puteți citi articolul Rezumatul sfaturilor utile despre promptul de comandă pentru a putea profita la maximum de această fereastră de promptare a comenzii.