Blocarea conexiunii la Internet a software-ului pe Windows 10 este unul dintre sfaturile și trucurile extrem de utile pe computer pe care le puteți aplica în viața de zi cu zi.
Împiedicați conectarea aplicațiilor, software-ul computerului la internet direct pe dispozitiv prin Windows Firewall fără a utiliza niciun software de ajutor. Implementarea specifică este următoarea:
Instrucțiuni pentru blocarea conexiunii la Internet a software-ului de calculator
Windows 10
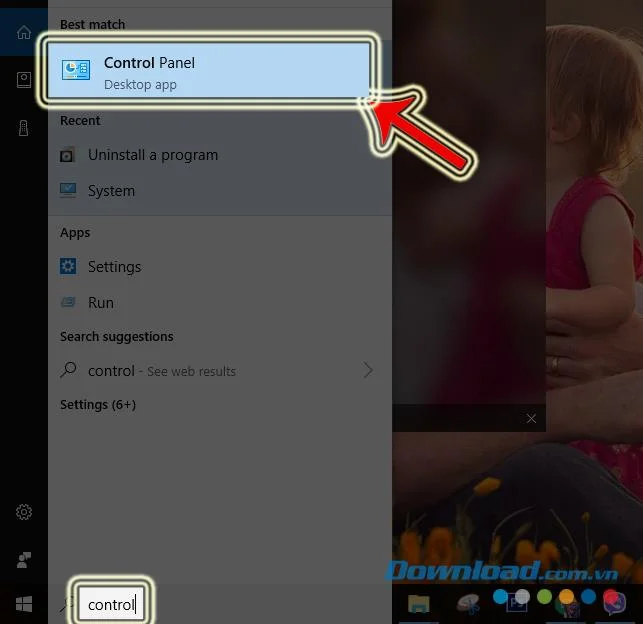
Pasul 1: Din interfața principală a ecranului computerului (Desktop), faceți clic pe Tip aici pentru a căuta bara , apoi introduceți cuvântul cheie „ Panou de control ” în ea.
Pasul 2 : Faceți clic stânga pe elementul Panoul de control care apare mai sus.
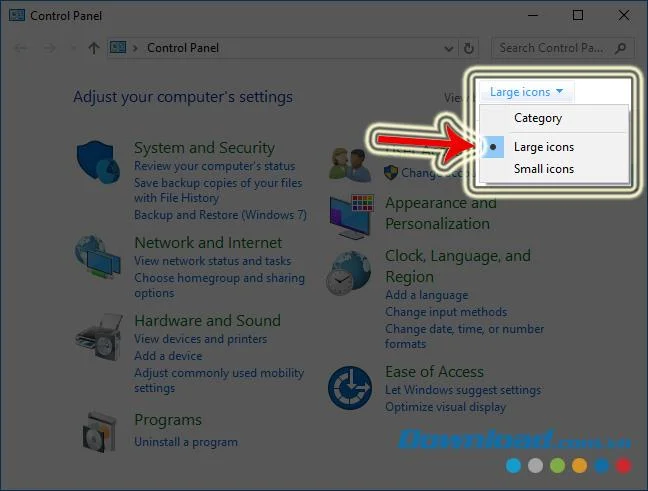
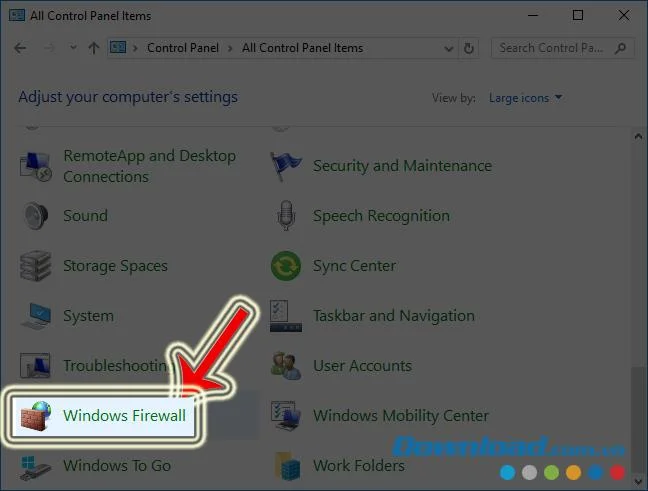
Pasul 3 : Faceți clic pe elementul Windows Firewall din noua interfață. Dacă acest articol nu este disponibil, faceți clic stânga pe View by și selectați elementul afișat în fereastra care apare urmată de pictograme mari .

Faceți clic pe Windows Firewall .

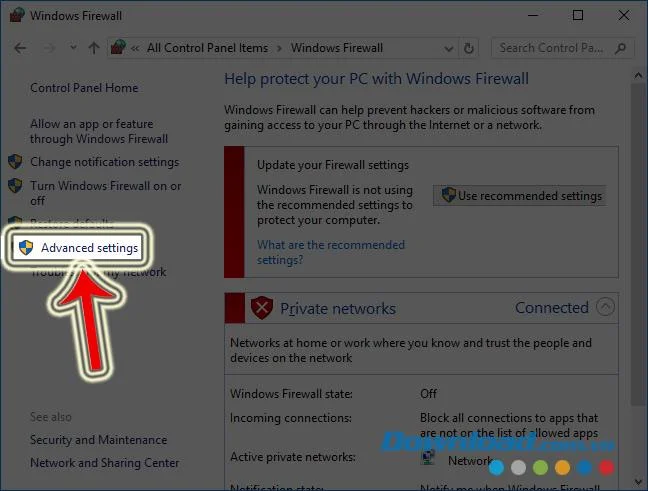
Pasul 4 : apare o nouă interfață, faceți clic stânga pe Setări avansate .

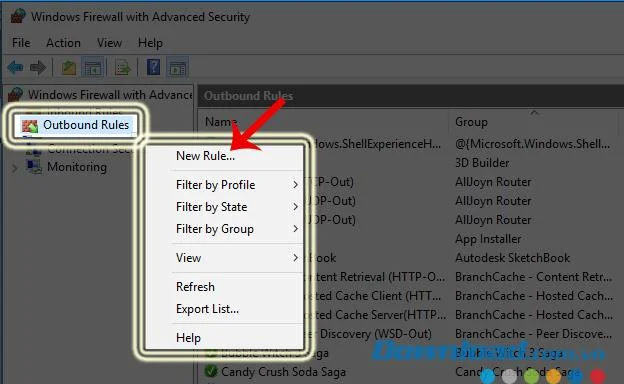
Pasul 5: La Windows Firewall cu Advanced Security , găsiți secțiunea Reguli de ieșire pe afișajul din stânga, apoi faceți clic dreapta pe ea, selectați New Rule ... (imaginea de mai jos).

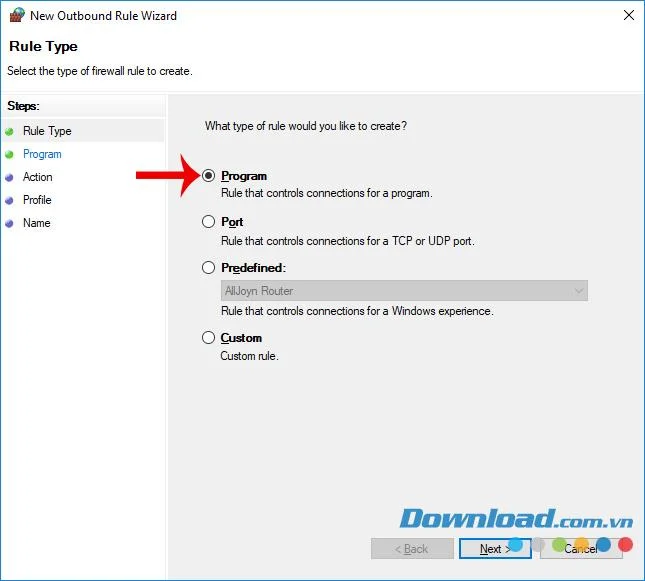
Pasul 6 : Aceasta este cea mai importantă implementare, faceți clic pe elementul Program pentru a selecta tipul de „program de calculator”, apoi Următorul .

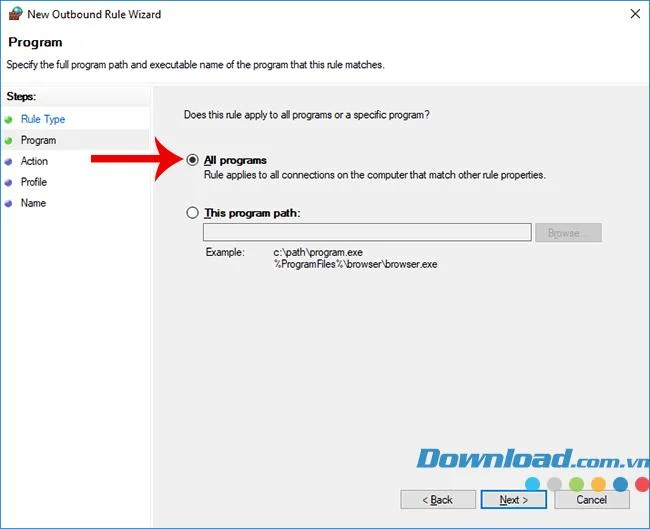
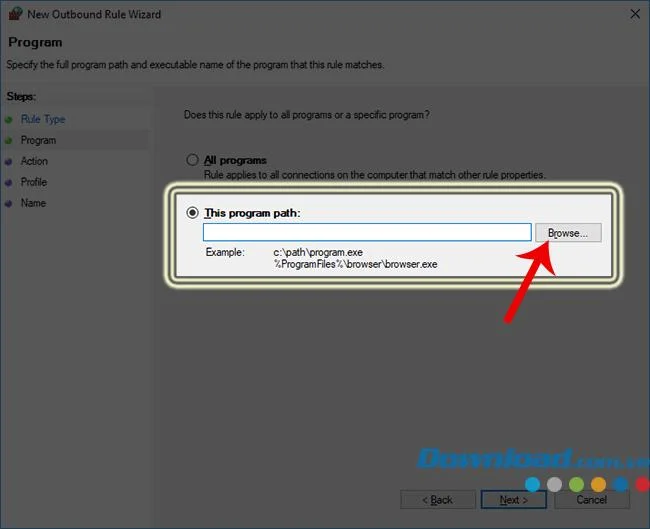
Pasul 7: În această operațiune, avem două opțiuni, adică:
- Toate : Blocați link-urile către Internet pentru toate aplicațiile software, computer.
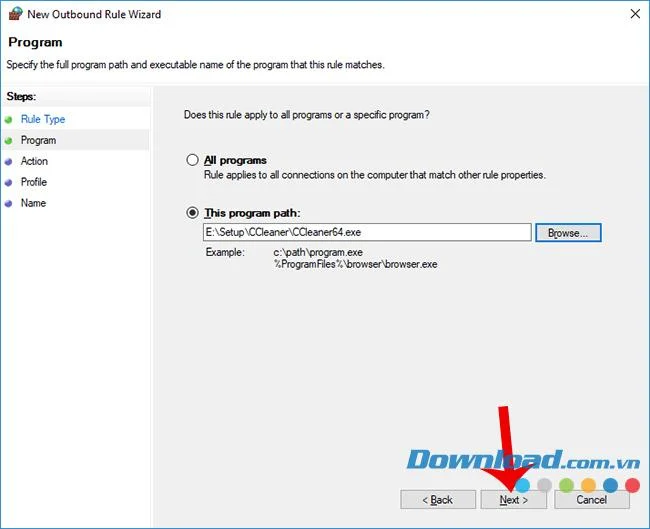
- Această cale de program: Blocați conexiunea la Internet a unui anumit software sau program.

Cu prima opțiune, selectați-o și apoi Următorul . În ceea ce privește cazul în care doriți să blocați un anumit software sau aplicație, trebuie să faceți clic stânga pe Parcurgere ...

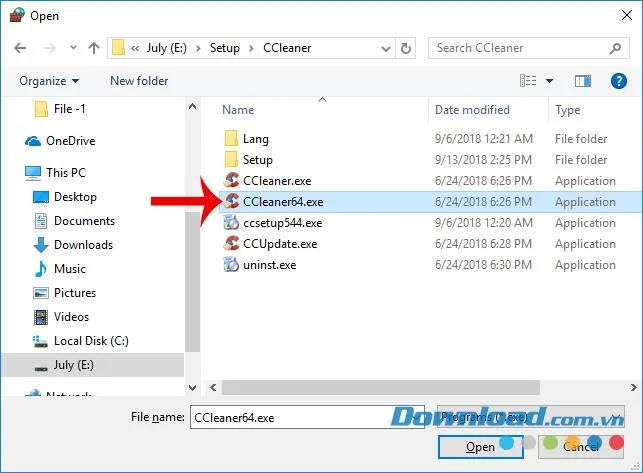
Pasul 8 : apoi navigați la folderul care conține software-ul sau aplicația pe care trebuie să o blocați. Selectați fișierul care rulează software-ul (extensia .exe), apoi Deschideți . Exemplele de aici de selecție Download.com.vn realizate cu curățare software - ul de calculator CCleaner .

Pasul 9 : Software-ul selectat va fi adăugat la calea Acest program, faceți clic pe Următorul pentru a continua.

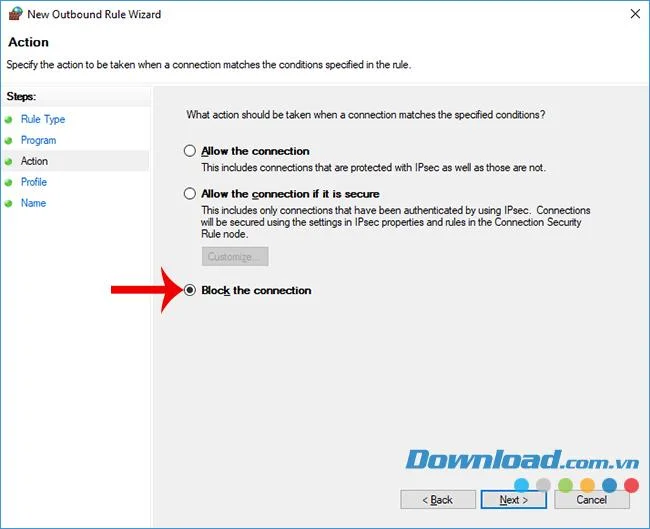
Pasul 10 : Selectați partea de jos a Blocării conexiunii pentru a împiedica acest software să folosească Internetul, apoi faceți clic pe Următorul .

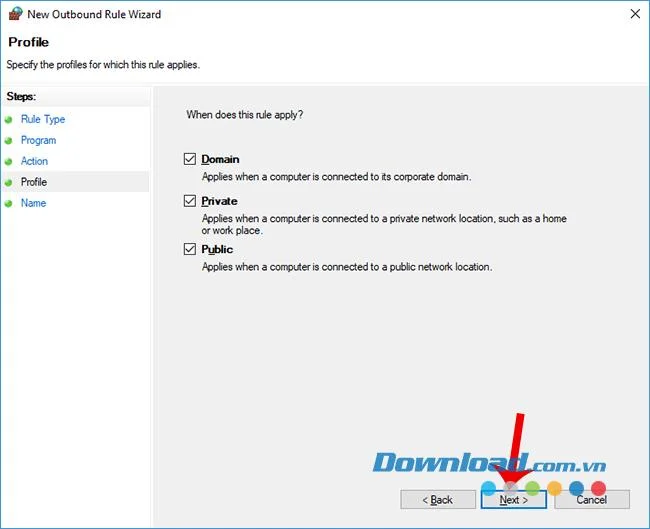
Pasul 11 : selectați toate cele 3 elemente și apoi Următorul .

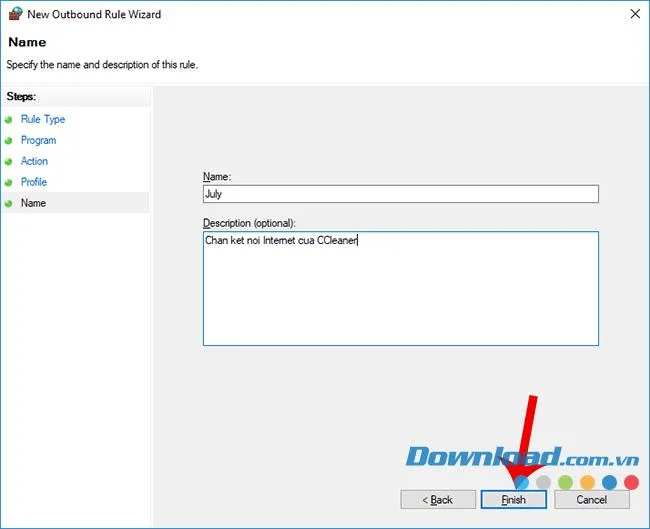
Pasul 12 : În sfârșit, introduceți un nume pentru această regulă și descrieți-l în descriere (dacă este necesar). Faceți clic pe Finish pentru a termina.

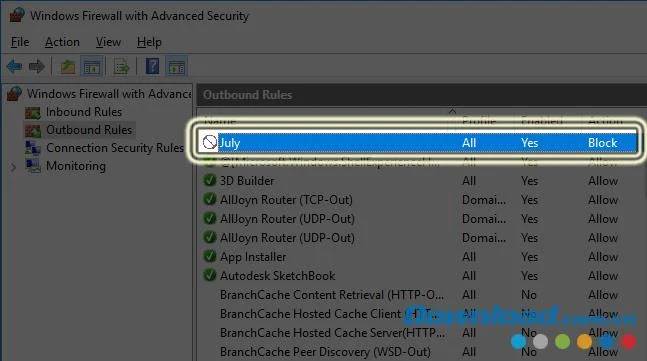
Acum veți reveni la interfața Windows Firewall cu Advanced Security , iar regula nou creată va apărea în partea de sus cu pictograma „ Interzicere ” și Acțiunea în bloc .

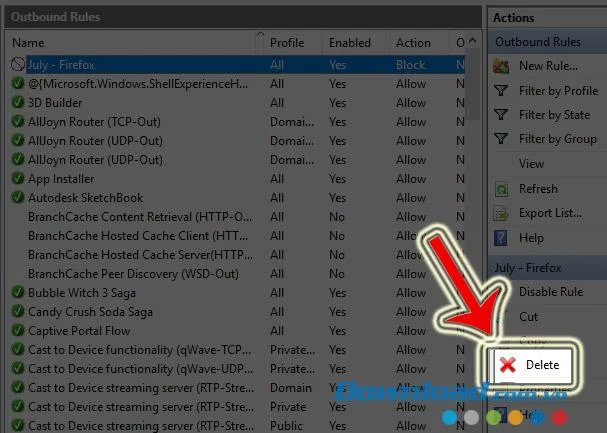
Aceasta înseamnă că aplicația de curățare a computerului CCleaner nu a mai putut utiliza internetul. Pentru a anula acest lucru, faceți clic stânga pe Regula care blochează software-ul, apoi selectați Ștergeți, așa cum se arată mai jos. Sau puteți să faceți clic dreapta pe această regulă și să o ștergeți.

Cu acest sfat, îi puteți lăsa pe alții să folosească computerul, fără să le fie frică să acceseze internetul cu software-ul contului dvs., în special pentru familiile cu copii mici, acesta este într-adevăr un caracteristici excelente ale Windows 10.