După cum știm, după instalarea programului Unity - design de joc pe computer (nu un instrument de suport pentru jocuri 3D ), avem două opțiuni de utilizat. Unul este să folosești offline (Work Offline), iar celălalt este să folosești online (poate accesa Magazinul de active al Unity ).
În funcție de condițiile și nevoile utilizatorilor care aleg diferite metode, dar dacă este a doua opțiune, trebuie să avem un cont Unity pentru a putea să vă conectați la pagina principală.
Înscrieți-vă pentru un cont Unity pe computer
Unity Webplayer Unity
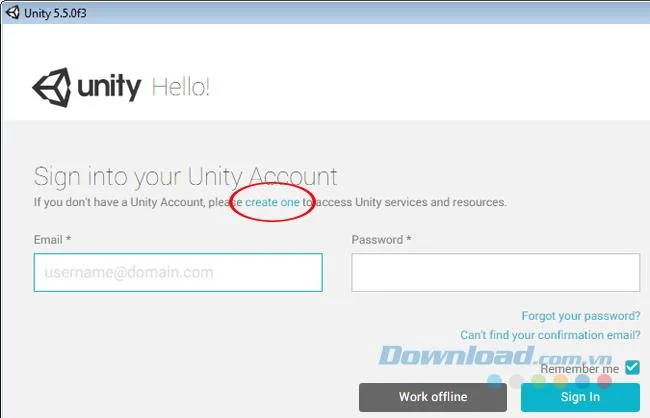
Pasul 1 : Dacă ați terminat imediat după instalarea Unity , apoi din interfața principală a acestui software, alegeți Creare unul (verde) sau dacă aveți un browser deschis, puteți accesa rapid pagina Unity Acest ID .
În plus, dacă aveți deja un cont și aveți probleme, puteți utiliza imediat opțiunile de asistență de mai jos.
- Ați uitat parola : Ați uitat parola.
- Nu vă pot găsi adresa de e-mail de confirmare : nu vă puteți accesa adresa de e- mail pentru a vă verifica contul.
- Secțiunea Work offline ne ajută, de asemenea, să folosim Unity pentru a proiecta jocuri fără a vă conecta (dar nu va putea accesa Unity Asset Store ).
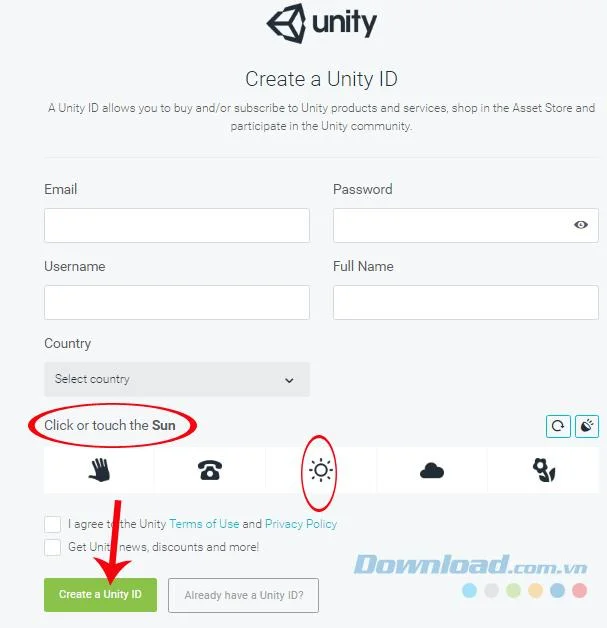
Pasul 2 : În interfața principală a paginii de înregistrare, completați câmpurile corespunzătoare de mai jos și faceți clic pe stânga pe secțiunea Creați un ID de unitate pentru a finaliza înregistrarea.
AVIZ :
- E-mail : Nu trebuie să fi fost niciodată folosit pentru a înregistra un cont Unity înainte.
- Parolă : Faceți clic pe pictograma ochiului pentru a afișa detaliile. Parola trebuie să îndeplinească următoarele cerințe:
- Cel puțin 8 caractere sau mai multe.
- Trebuie să existe cel puțin o literă mare.
- Există cel puțin o literă minusculă.
- Trebuie să includă numere și litere (cel puțin un număr).
- Nume utilizator : Numele de utilizator afișat pe Unity. Dacă există un mesaj roșu (numele de utilizator nu este valabil, atunci trebuie schimbat un alt nume).
- Țara : Selectați Țara Vietnamului.
- Faceți clic sau atingeți .... : Selectați o imagine de mai jos care corespunde cuvântului englezesc afișat cu caractere aldine în această propoziție (exemplu: Sun = sun ).
- Bifează caseta Sunt de acord cu ....

Completați informațiile necesare pentru a crea un cont Unity
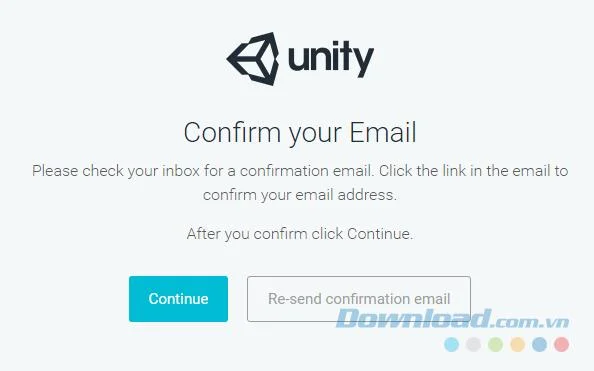
Pasul 3 : Va exista o notificare care vă va solicita să accesați adresa de e-mail introdusă mai sus pentru a vă activa contul. Dacă nu primiți e-mailul după aproximativ 5-10 minute, puteți face clic stânga pe Re-trimiteți e-mail de confirmare pentru a solicita trimiterea e-mailului de activare.

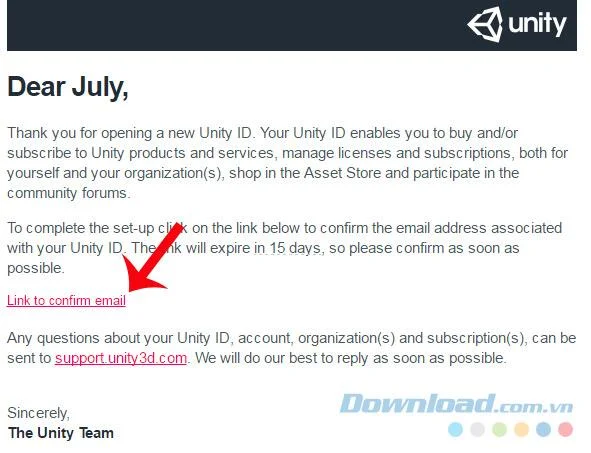
Pasul 4 : Accesați Inbox , mergeți la e-mailul pe care Unity v-a trimis-o și faceți clic pe linkul roșu ( Link pentru a confirma e-mailul ) pentru a-l activa.

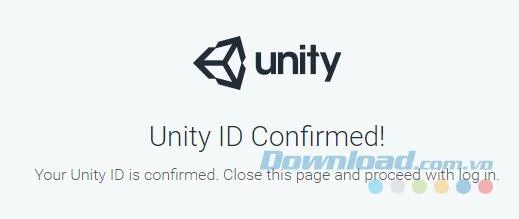
Apare o altă interfață a Unity, selectați Continuare , dacă mesajul de mai jos este că ați creat cu succes un cont Unity pe computer.

Confirmarea creării contului de succes
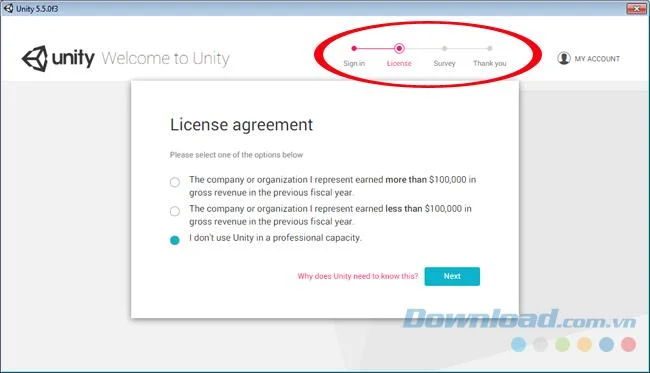
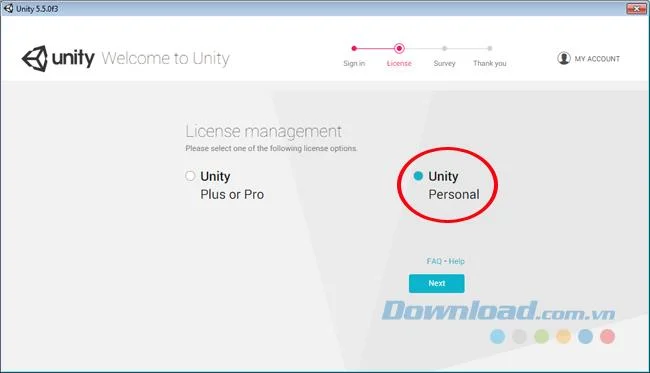
Pasul 5: redeschideți software-ul Unity, contul de conectare va vedea pașii necesari pentru completarea informațiilor de înregistrare.

Finalizați toate etapele de înregistrare pe rând.

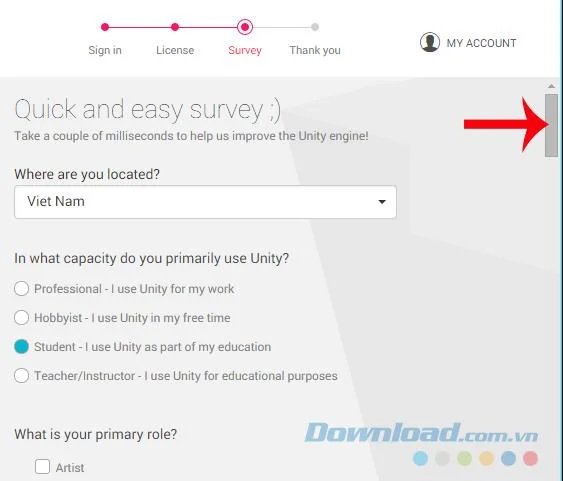
Completați informațiile din câmpurile corespunzătoare.

Completați informațiile în ordinea în care sunt necesari pașii
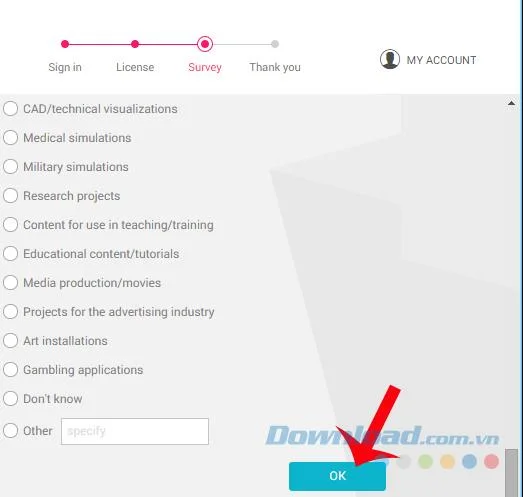
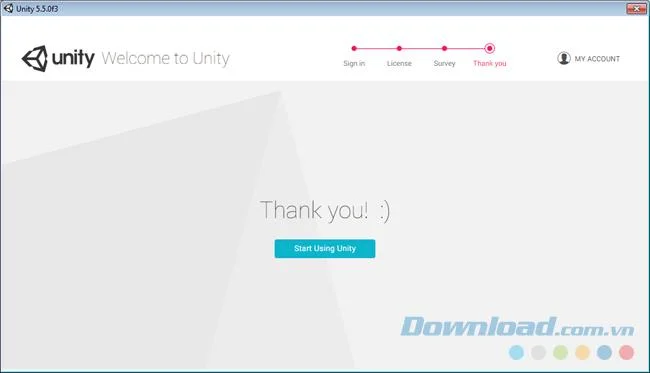
În partea de jos se va selecta OK albastru pentru a termina.

Terminat, începe acum să-l folosești.

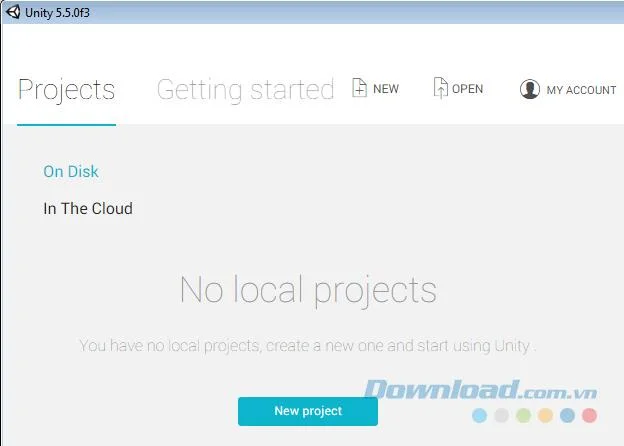
Pasul 6 : Interfața principală a Unity atunci când vă conectați cu succes va arăta astfel.
- Nou : creează un nou proiect.
- Deschide : deschide un proiect existent pe computer.

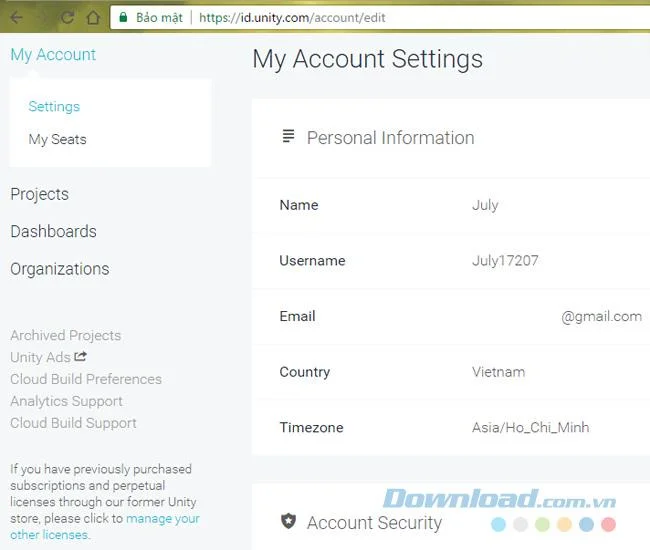
Secțiunea contului meu permite utilizatorilor să își verifice informațiile personale pe pagina principală a Unity.

Instalarea este completă, aveți un cont, acum puteți începe să lucrați deja cu Unity.
Vă doresc implementarea cu succes!