Acasă
» Cum să
»
Cum să criptați o unitate cu BitLocker în Windows 10
Cum să criptați o unitate cu BitLocker în Windows 10
Criptarea hard disk-ului este cea mai simplă și rapidă modalitate de a crește securitatea. Este minunat că Windows are un program de criptare a unității încorporat, numit BitLocker. Acest utilitar este disponibil pentru utilizatorii Windows 10 Pro, Enterprise și Educație.
Criptarea unității sună înfricoșătoare, deoarece dacă pierdeți parola, unitatea dvs. va fi blocată pentru totdeauna. Dimpotrivă, securitatea pe care ți-o oferă este aproape inegalabilă. Iată cum puteți cripta un hard disk cu BitLocker pe Windows 10 .
BitLocker este un instrument de criptare a discului complet, disponibil în Windows 10 Pro, Enterprise, Education. Puteți utiliza BitLocker pentru a cripta o unitate de volum (care poate fi parte sau întreaga unitate).
BitLocker oferă criptare puternică pentru utilizatorii obișnuiți de Windows 10. În mod implicit, BitLocker utilizează o criptare puternică AES pe 128 biți (sau AES-128). În prezent, nu există nicio metodă de a o rupe. O echipă de cercetare a încercat să pirateze acest algoritm de criptare AES, dar s-ar putea să dureze milioane de ani pentru a sparge cheia. De aceea, oamenii numesc AES „criptare de grad militar”.
Prin urmare, BitLocker folosește AES-128 pentru a oferi cea mai mare „barieră de securitate” pentru toți utilizatorii. În plus, puteți utiliza și BitLocker cu criptare cu 256 biți mai mare pentru a crăpa codul de unitate aproape imposibil. Acest articol vă va ghida cum să transferați BitLocker în mediul AES-256.
Practic, BitLocker are 3 metode de criptare diferite:
Modul de autentificare a utilizatorului : Modul de autentificare a utilizatorului „Standard” criptează unitatea, necesită autentificare înainte de deblocare cu un PIN sau o parolă.
Mod de operare transparent : Acesta este un mod ceva mai avansat, folosind cipul TPM (Trusted Platform Module). Acest cip verifică sistemul de fișiere nemodificat de când criptați unitatea cu BitLocker. Dacă sistemul de fișiere este modificat, cipul TPM nu se va debloca. În schimb, nu puteți introduce parola pentru a decripta unitatea. Acest mod de operare transparent creează un al doilea nivel de securitate pentru criptarea unităților.
Mod cheie USB : Modul USB Key utilizează un dispozitiv USB fizic pentru a porni într-o unitate criptată.
Cum să verificați dacă sistemul dvs. are TPM sau nu?
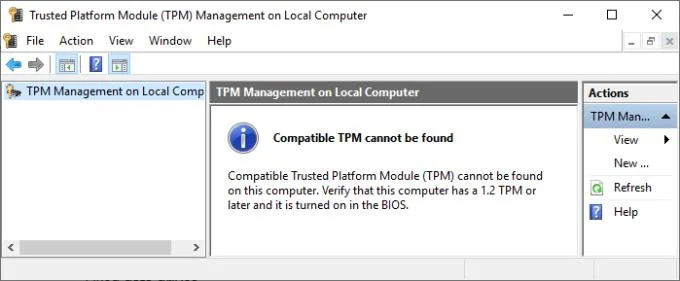
Nu sunteți sigur dacă sistemul dvs. are un modul TPM? Apăsați tasta Windows+ R, apoi tastați tpm.msc . Dacă vedeți informații despre TPM în sistemul dvs., acesta este deja instalat. Dacă vedeți mesajul „TPM compatibil nu poate fi găsit”, sistemul dvs. nu are modulul TPM instalat.
Rețineți că nu este găsit niciun TPM compatibil pe computerele Windows 10
Nicio problemă dacă nu o aveți deja. Puteți utiliza în continuare BitLocker fără modulul TPM. Iată instrucțiuni mai detaliate.
Cum se verifică starea BitLocker
Primul lucru pe care trebuie să îl faceți este să verificați dacă BitLocker este activat pe sistem sau nu.
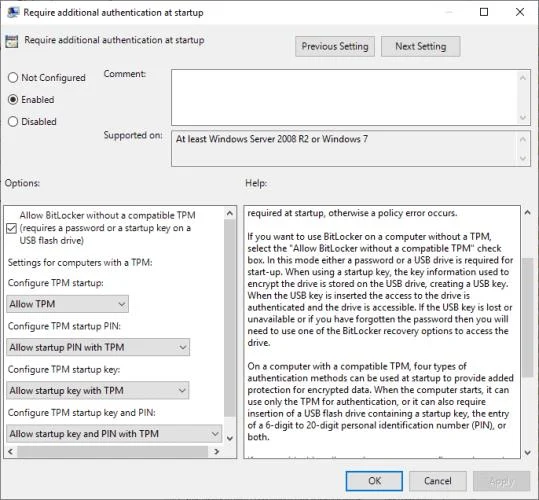
Tastați gpedit în bara de căutare Start Menu și selectați cea mai bună potrivire. Editorul de politici de grup se va deschide.
Accesați Configurația computerului> Șabloane administrative> Componente Windows> Criptare unitate BitLocker> Drivere sistem de operare .
Selectați Cerință autentificare suplimentară la pornire după Activare .
Dacă sistemul nu are un modul TPM compatibil , bifați caseta Permiteți BitLocker fără un TPM compatibil .
Activați cereri suplimentare de autentificare la pornire
Cum se utilizează BitLocker Drive Encryption pe Windows 10
Mai întâi, tastați bitlocker în bara de căutare din meniul Start, apoi selectați cea mai bună potrivire.
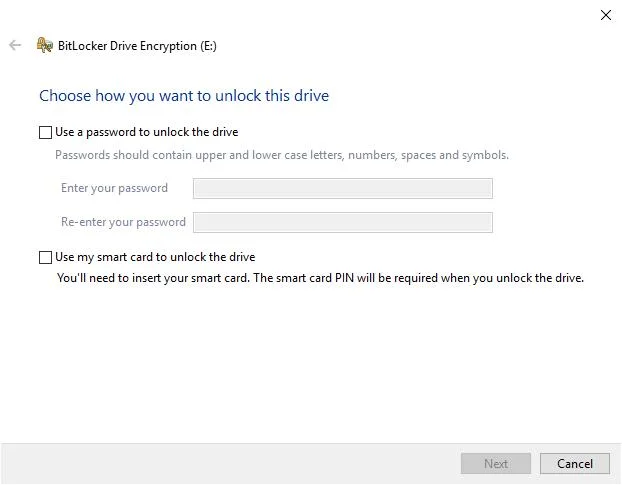
Acum trebuie să alegeți cum doriți să criptați această unitate. Aici, aveți două opțiuni:
Utilizați parola.
Folosiți un card inteligent.
Verificați prima opțiune pentru a utiliza o parolă de deblocare a unității.
Selectați parola BitLocker
Aceasta este o parte extrem de interesantă: alegeți o parolă puternică, potrivită și ușor de reținut pentru dvs. După cum sugerează BitLocker, parola trebuie să conțină litere mari, minuscule, numere, spații și simboluri. Vă puteți referi la Cum să creați o parolă puternică puternică pe download.vn .
Criptați unitatea cu BitLocker
După ce ați creat parola corespunzătoare, introduceți-o, apoi tastați-o din nou pentru a o confirma.
Următoarea pagină conține opțiuni pentru generarea unei chei de recuperare BitLocker. Cheia trebuie să fie „unică, unică” și acesta este singurul mod în care poți face o copie sigură a datelor. Aveți 4 opțiuni. Articolul selectează Salvare în fișier , apoi faceți clic pe locație pentru a salva ușor. În final, faceți clic pe Următorul .
Numărul de unități și criptarea pe care le folosește BitLocker
În acest pas, trebuie să alegeți numărul de unități pe care doriți să le criptați. BitLocker recomandă criptarea întregii unități dacă o utilizați pentru a asigura siguranța tuturor datelor disponibile, inclusiv informațiile care au fost șterse, dar care nu au fost încă mutate de pe unitate. Pe de altă parte, dacă criptați o unitate sau un computer nou, trebuie doar să criptați partea folosită în prezent de BitLocker pentru a cripta automat datele noi atunci când sunt adăugate.
În cele din urmă, alegeți modul de criptare. Windows 10 versiunea 1511 introduce un nou mod de criptare a unității, numit XTS-AES. Oferă suport pentru conservarea integrității. Cu toate acestea, XTS-AES nu este compatibil cu versiunile mai vechi de Windows. Dacă unitatea criptată cu BitLocker este încă în sistem, puteți alege noul mod XTS-AES.
În schimb, dacă intenționați să conectați unitatea la un alt computer, selectați Modul compatibil .
Criptați unitatea cu BitLocker
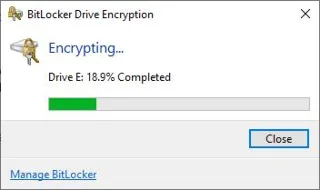
Timpul în care BitLocker îndeplinește sarcina depinde de cantitatea de date care trebuie criptate
Ca un ultim pas, este timpul să folosiți BitLocker pentru a cripta unitatea. Selectați Start criptare și așteptați finalizarea procesului. Acest lucru poate dura ceva în funcție de cantitatea de date pe care o aveți.
Când reporniți sistemul sau accesați o unitate criptată, BitLocker vă va solicita o parolă.
Utilizați noul BitLocker AES-256
În loc de AES pe 128 de biți, puteți utiliza o criptare AES mai puternică de 256 biți pentru BitLocker. Deși AES pe 128 de biți nu pare niciodată învins, puteți să îl porniți întotdeauna dacă doriți.
Motivul principal pentru a utiliza AES-256 în loc de AES-128 este de a contracara ascensiunea calculului cuantic în viitor. Această metodă poate rupe criptarea standard existentă mai ușor decât hardware-ul.
Deschideți Editorul de politici de grup, accesați Configurare computer> Șabloane administrative> Componente Windows> Criptare unitate BitLocker .
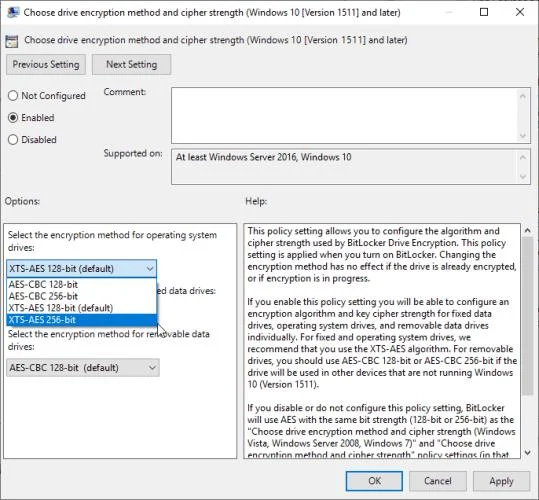
Selectați Alegeți metoda de criptare a unității și puterea de cifrare > bifați Activat , apoi faceți clic pe XTS-AES 256 biți în caseta de dialog derulantă. Faceți clic pe Aplicați . Asta este.
Alegeți metoda de criptare a unității, după cum doriți
Acum știți cum să criptați o unitate Windows 10 cu BitLocker. Utilizând această metodă, nu este necesar să instalați o a treia aplicație pe computer. Sper ca articolul să vă fie de folos.