Dacă utilizați Windows 10 și aveți deja un cont Microsoft , puteți activa serviciile de localizare pe Windows 10, astfel încât să puteți utiliza funcția Găsiți dispozitivul meu pe acest sistem de operare ca măsură de securitate. Securitatea necesară.
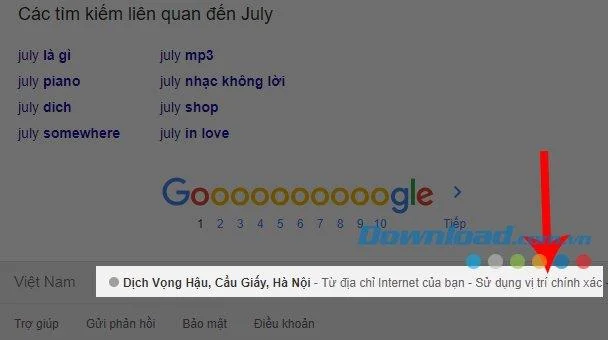
Activarea locației Windows 10 nu numai că ne permite să găsim cele mai relevante rezultate, dar poate ajuta și Google să detecteze automat locația dispozitivului la care sunteți conectat, indicând astfel locația exactă. pe hartă.
Windows 10
Cum să activați locația pe Windows 10
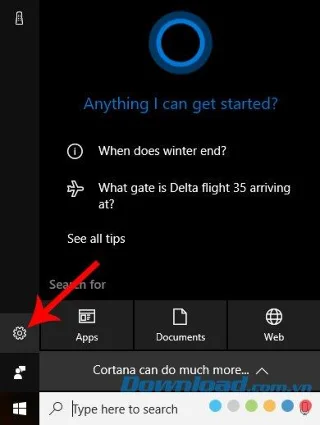
Pasul 1 : Faceți clic dreapta pe pictograma Windows din colțul din stânga jos al ecranului, apoi selectați pictograma Setări (angrenaj).
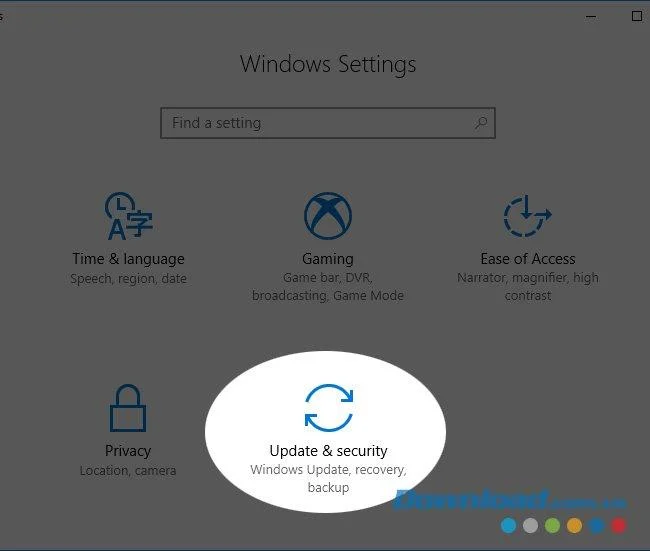
Pasul 2: În interfața Setări , găsiți și faceți clic pe Actualizare și securitate .

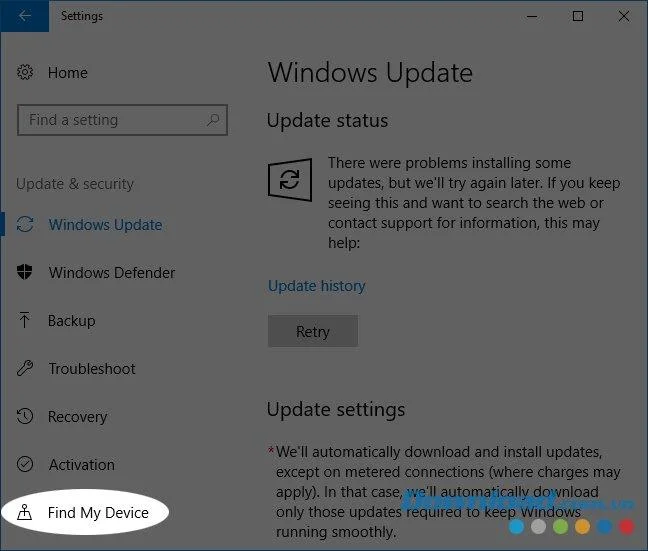
Pasul 3 : Derulați în jos pentru a găsi și faceți clic pe Găsiți dispozitivul meu .

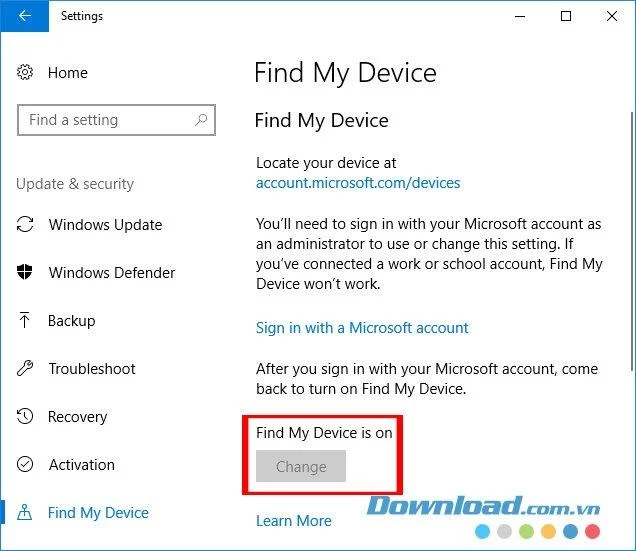
Pasul 4: Aici, faceți clic pe Modificare și porniți locația computerului.

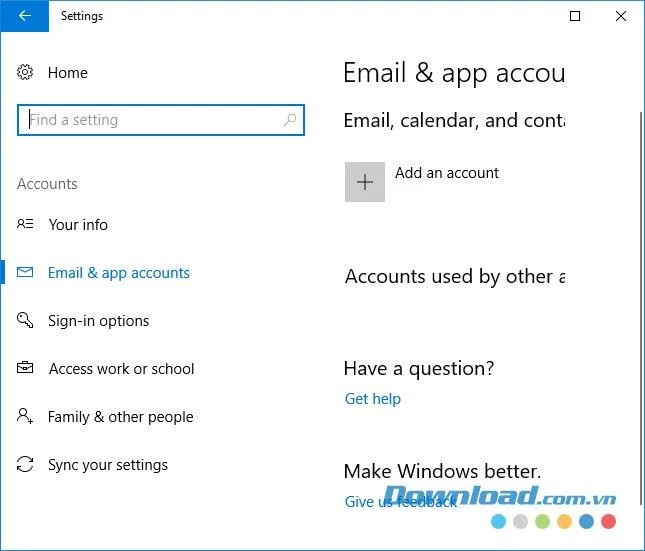
Cu toate acestea, dacă este necesar, poate fi necesar să vă conectați la un cont Microsoft de pe dispozitiv.

Ca mai jos.

Cum să găsiți dispozitive care folosesc Windows 10 prin geolocalizare
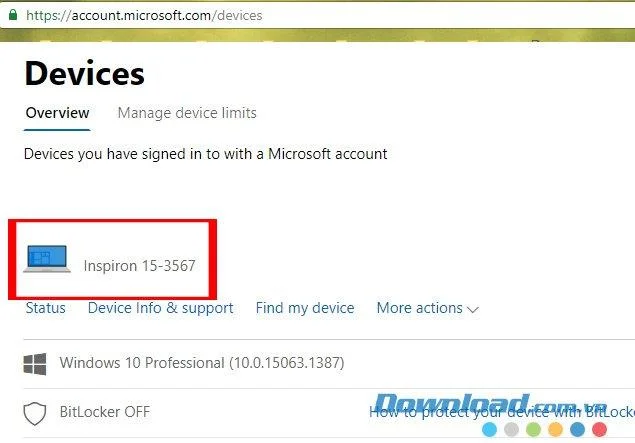
După conectarea la contul dvs. și activarea serviciului de locație pe Windows 10, dacă doriți să verificați funcționarea acestei funcții, trebuie să vă conectați doar la pagina de căutare a dispozitivului Microsoft , veți vedea dispozitivul. Aparatul va apărea în lista de mai jos.

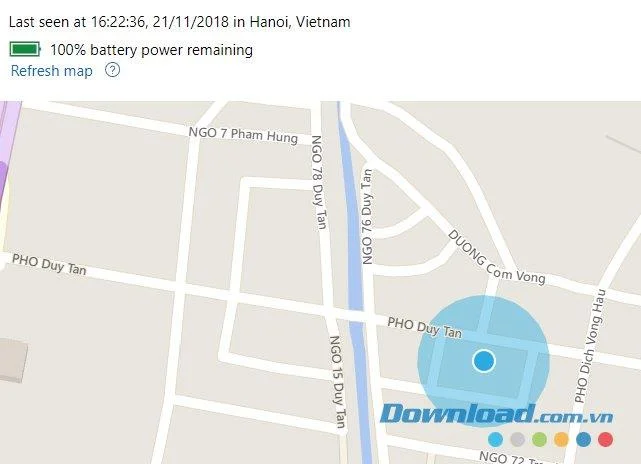
Doriți să știți unde se află dispozitivul dvs., trebuie doar să faceți clic stânga pe Găsiți dispozitivul meu și așteptați puțin, rezultatele vor apărea pentru a verifica.

Dacă vă păstrați contul la fel, atunci când căutați informații pe Google , veți vedea, de asemenea, locația dvs. afișată chiar sub subsolul rezultatelor.

Puteți face clic pe Utilizați locația exactă pentru a schimba sau a face setări suplimentare, dacă doriți.

Acesta este unul dintre sfaturile utile pentru Windows 10 pe care mulți utilizatori le uită adesea în timpul utilizării computerului, precum și a acestui sistem de operare.