Când navigați pe web, de multe ori veți întâlni erori foarte enervante, cum ar fi 400 de solicitări greșite sau 404 nefiind găsite. Astăzi, Download.com.vn va colabora cu dvs. pentru a găsi încă o eroare în timp ce navigați pe web, care este 401 eroare neautorizată. Aceasta nu este o eroare rară, dar care este eroarea 401 neautorizată și cum să o remediezi?
Ce este 401 eroare neautorizată?
Această eroare apare atunci când serverul web (folosit pentru a opera site-ul web) va înțelege că fluxul de date HTTP trimis de la client (cum ar fi browserul web sau robotul CheckUpDown) este corect, dar accesarea adresei URL necesită autentificare. utilizator - această permisiune nu a fost oferită sau furnizată, dar nu a reușit să testeze. Această eroare este, în general, cunoscută sub numele de autentificare HTTP de bază. Autentificarea utilizatorului necesită specificarea clientului prin HTTP - câmpul antet autentificare WWW.
Mai simplu, o eroare 401 apare atunci când trebuie să vă conectați (introduceți un nume de utilizator valid și o parolă) mai întâi. Dacă ați introdus suficiente informații, dar primiți în continuare eroarea 401, aceasta înseamnă fie un ID greșit, fie o parolă greșită. Motivul poate fi pentru că ați introdus caractere greșite, ID-ul a fost blocat, învechit ...
Eroarea 401 Eroare neautorizată se afișează diferit pe fiecare site web, dar de obicei în următoarele forme:
401 Neautorizate
Autorizarea necesară
Eroarea HTTP 401 - Neautorizată
Eroare 401 Eroare neautorizată afișată în fereastra browserului Internet.
Referință suplimentară:
Care este eroarea de 400 de solicitări rele? Cum să remediați eroarea 400 Cerere greșită
Instrucțiuni de remediere a erorilor 404 care nu au fost găsite pe computere și telefoane
Instrucțiuni de remediere a erorii 401 Eroare neautorizată
Verificați dacă există erori în adresa URL
Eroarea HTTP 401 este cel mai probabil să apară atunci când introduceți URL-ul greșit sau faceți clic pe linkul greșit - URL-ul este doar pentru utilizatorii autorizați.
Verificați autentificarea
Dacă sunteți sigur că adresa URL este corectă, accesați pagina de pornire și căutați o intrare de conectare sau Acces securizat. Introduceți contul personal și parola și reîncărcați-vă. Dacă nu aveți un cont, urmați instrucțiunile pentru a înregistra un cont nou.
401 Eroarea neautorizată în sine poate fi o eroare
Dacă sunteți sigur că site-ul web pe care îl vizitați nu necesită o autentificare a utilizatorului, eroarea 401 neautorizată poate fi o eroare rară. Vă rugăm să contactați webmasterul și să le anunțați despre această eroare. De obicei, suportul adreselor de e-mail ale paginilor va arăta ca webmaster@website.com, înlocuind site-ul.com cu numele site-ului.
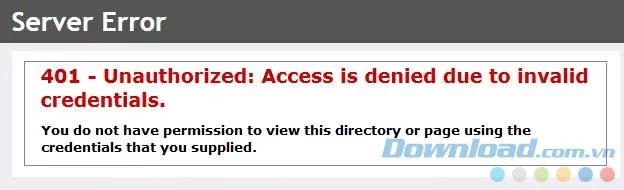
Eroare din cauza contului sau a parolei greșite
Eroarea 401 Eroare neautorizată poate să apară imediat după logare, ceea ce înseamnă că site-ul web a recunoscut numele de utilizator și parola, dar unul sau ambele câmpuri sunt greșite (de exemplu, tastând ID-ul greșit, greșit parola ...). Puteți reintroduce sau utiliza recuperarea parolei chiar pe pagina de conectare.
Nu puteți remedia eroarea 401?
Dacă ați urmat cele 4 căi de mai sus și primiți în continuare 401 eroare neautorizată la accesarea oricărui site web, puteți contacta administratorul site-ului direct pentru asistență.









