Instrumentul de chat gratuit Viber versiunea 9.8.1 tocmai a adăugat o nouă caracteristică, permițând utilizatorilor să editeze mesajele Viber trimise pe toate sistemele de operare. Această caracteristică este destul de la îndemână și mult așteptată de utilizatorii Viber .
De fapt, această caracteristică este de mult timp pe un software de chat gratuit , care este Skype . Nu se știe din ce motiv că, până acum, această aplicație de chat de pe acest telefon Viber a adus-o utilizatorilor săi. Totuși, acest lucru nu este prea important, deoarece acum putem edita cu ușurință mesajele Viber pe computere și mobil .
Viber pentru computer
Cum să remediați mesajele Viber pe computer
Pasul 1 : deschideți o conversație Viber cu orice persoană care discută cu ea.
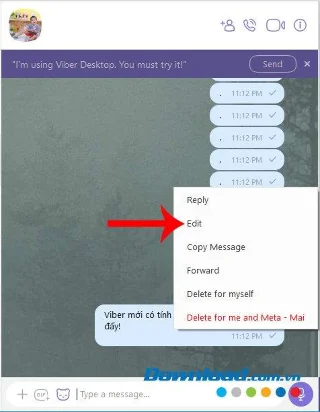
Pasul 2 : alegeți mesajul Viber de editat, faceți clic dreapta pe mesaj, selectați Editare .
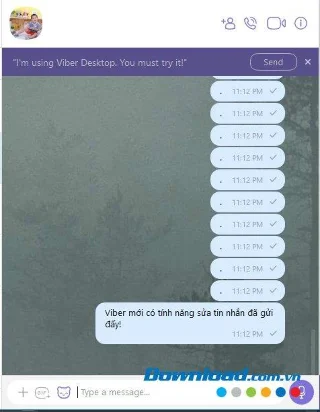

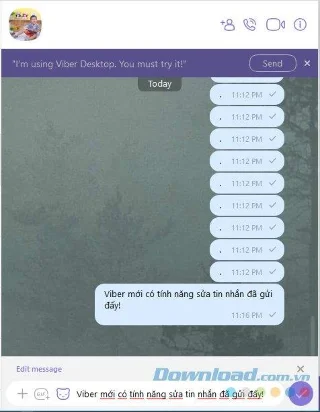
Pasul 3 : Veți vedea întregul conținut al mesajului afișat în caseta de editare, de data aceasta, trebuie doar să editați mesajul după cum doriți și apoi să îl trimiteți normal.


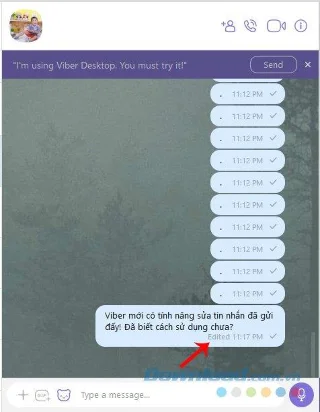
Acum, noul mesaj va fi afișat în loc de mesajul inițial, îl puteți recunoaște prin mesajul Editat - editat sub mesaj.
Tutorial video pentru repararea mesajelor Viber pe computer:
Editează mesajele Viber trimise pe iPhone, iPad
Viber pentru iOS
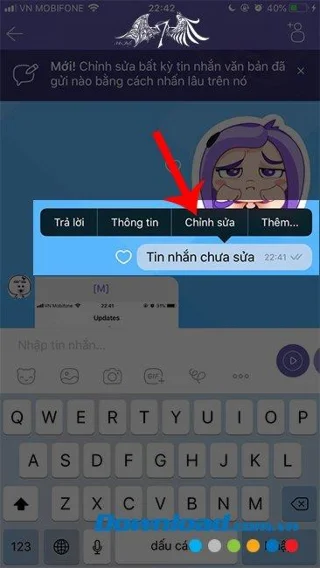
Pasul 1 : De asemenea, deschideți conversația cu oricare dintre ele. Aici, selectați mesajul pe care trebuie să îl editați, apoi:
- Atingeți mesajul, mențineți apăsat aproximativ 2 secunde
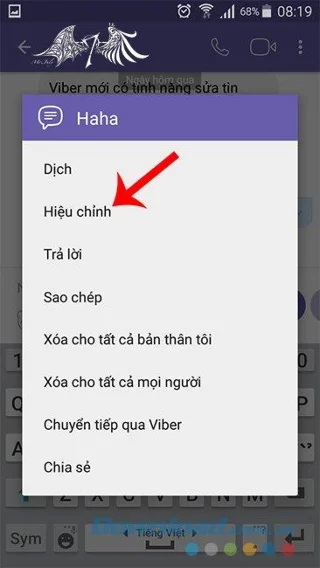
- Va apărea o fereastră cu mai multe opțiuni, selectați Editare - Editare


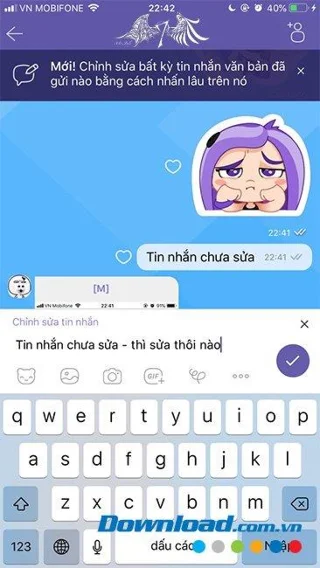
Pasul 2 : Schimbați conținutul mesajului selectat, apoi trimiteți ca de obicei.


Editați mesajele Viber pe iPhone, iPad:
Editați mesajele Viber pe Android
Viber pentru Android
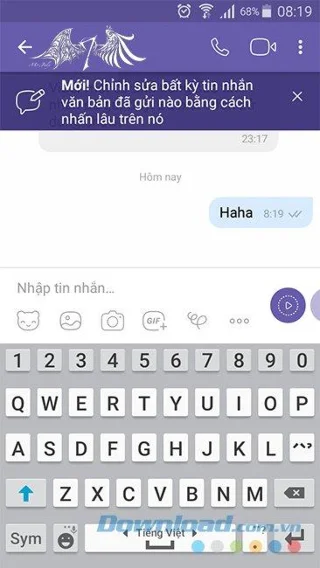
Modul este similar cu editarea mesajelor Viber pe iOS și PC, deschideți chatul și selectați un mesaj de editat. Faceți clic pe mesaj și mențineți apăsat un timp, când apare panoul de opțiuni, atingeți Editare - Editare.


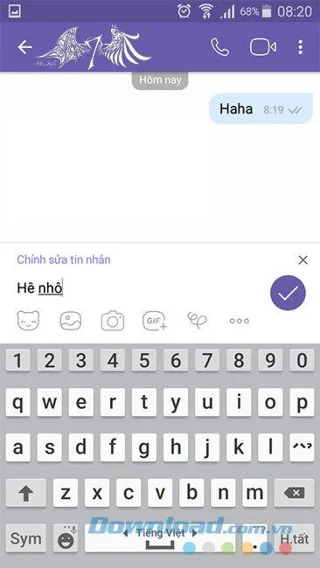
Apoi continuați să reintroduceți noul conținut al mesajului sau să corectați mesajul inițial și să trimiteți.


ATENȚIE:
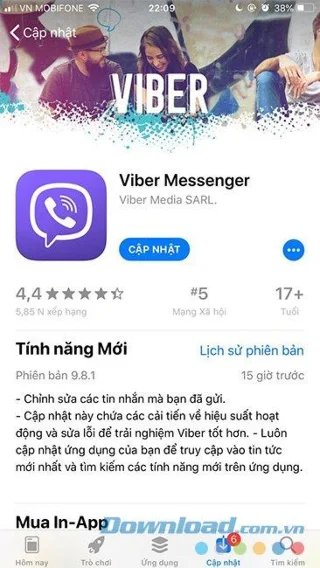
- Pentru a putea utiliza această funcție de editare a mesajelor Viber, trebuie să actualizați Viber pe dispozitivul dvs. la cea mai recentă versiune.
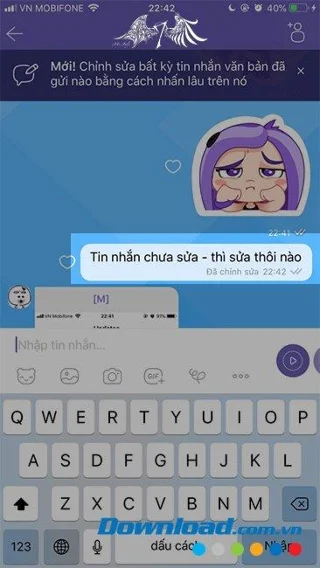
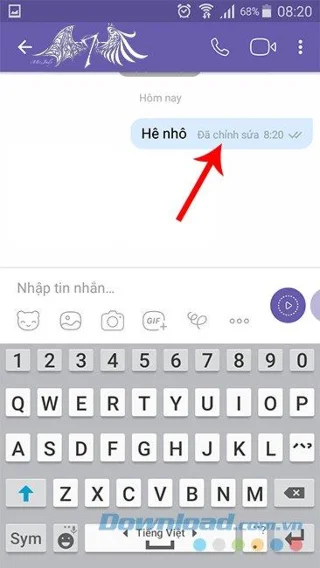
- Mesajele după ce au fost editate și trimise se vor afișa în locația exactă a mesajului inițial.
- Sub mesajul editat, va apărea mesajul „Editat” - Editați, astfel încât dvs. și chatul să-l puteți recunoaște împreună.
- Funcția de editare a mesajelor Viber poate fi utilizată pe PC, mobil, chat privat sau chat de grup.