Browserul Google Chrome este o mulțime de oameni care aleg prin viteza de navigare rapidă, sigură și mai ușor de utilizat ca niciodată. Cu toate acestea, după o perioadă de utilizare, credeți că browserul dvs. este mult mai lent și mai lent, în ciuda faptului că a curățat browser-ul.
Google Chrome
Deci cum să depășim această situație aici? Ca Internet Explorer sau Mozilla Firefox , Google Chrome are, de asemenea, o caracteristică pentru a restabili setările implicite. Vă rugăm să consultați modul de restaurare a setărilor implicite pentru browserul Chrome pentru a îmbunătăți viteza de navigare, precum și pentru a remedia problemele apărute în timpul utilizării:
Cum să restaurați setările din fabrică pentru browserul Chrome
Pasul 1: deschideți browserul Google Chrome , apoi faceți clic pe pictograma 3 puncte verticale din colțul din dreapta sus al ecranului, selectați Setări.
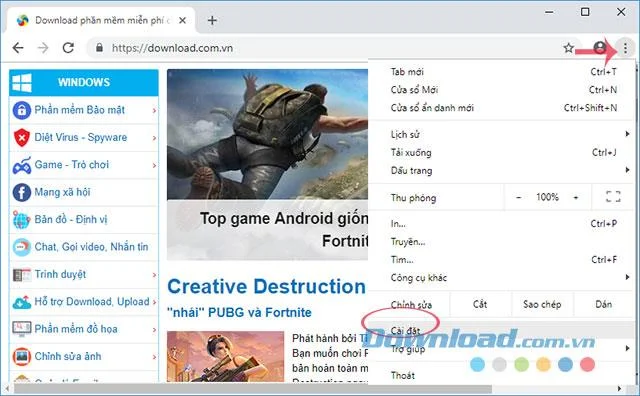
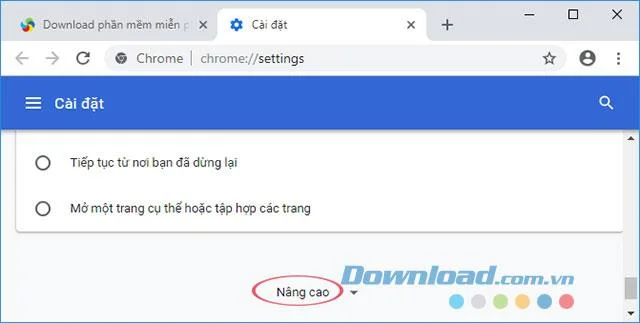
Pasul 2: apare fereastra Setări , derulați în jos și selectați Advanced pentru a afișa secțiunea de setări avansate a browserului Chrome.

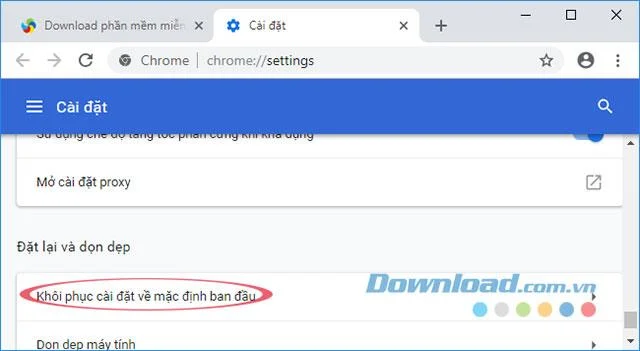
Pasul 3: Derulați în jos, apoi căutați Resetare și curățare, faceți clic pe Restaurați setările la valorile prestabilite din fabrică.

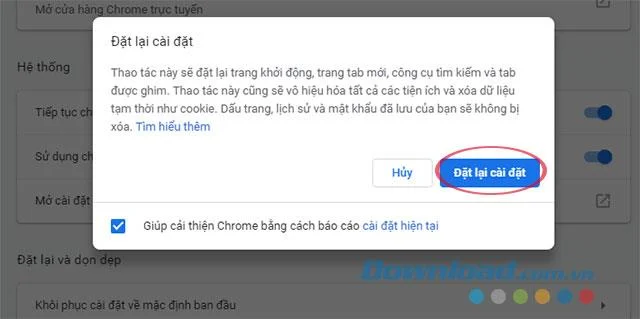
Pasul 4: Imediat după apariția casetei de mesaje Resetare setări , faceți clic pe Resetare setări pentru a restabili setările originale. Aceasta va reseta pagina de pornire, pagina cu filele noi, motorul de căutare și filele fixate.

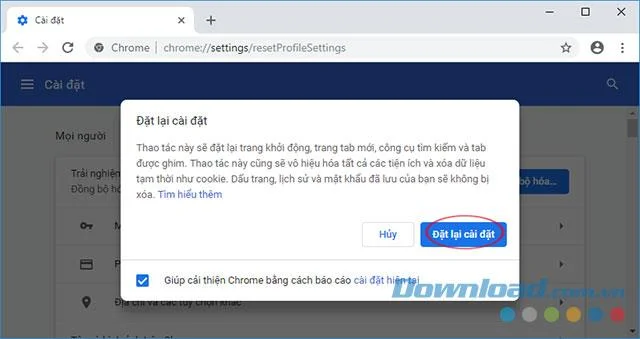
În mod alternativ, puteți accesa calea: Chrome: // settings / resetProfileSettings și faceți clic pe butonul Resetare setări pentru a restabili browserul Chrome.

Tutorial video pentru a restabili setările implicite pentru Google Chrome
Deci browserul dvs. Google Chrome a fost restaurat la starea în care se afla când a fost instalat. Acum, viteza de navigare s-a îmbunătățit mult în comparație cu înainte de a nu reseta deja mult.
Vă doresc implementarea cu succes!