După instalarea Teamviewer pe computer, software-ul va seta automat utilizatorului un ID fix și un interval de parole cu 4 caractere care se schimbă după fiecare sesiune. Dar dacă doriți să utilizați o parolă fixă pentru comoditate, o puteți face foarte simplu urmând articolul de mai jos.
TeamViewer
Cu toate acestea, utilizați parole fixe doar cu parteneri de încredere, datorită securității datelor. În plus, puteți modifica, de asemenea, lungimea implicită a parolei pentru a crește securitatea contului TeamViewer. Vă invităm să urmați articolul de mai jos pentru a ști cum să setați o parolă pentru TeamViewer:
Instrucțiuni pentru a seta o parolă permanentă pentru Teamviewer
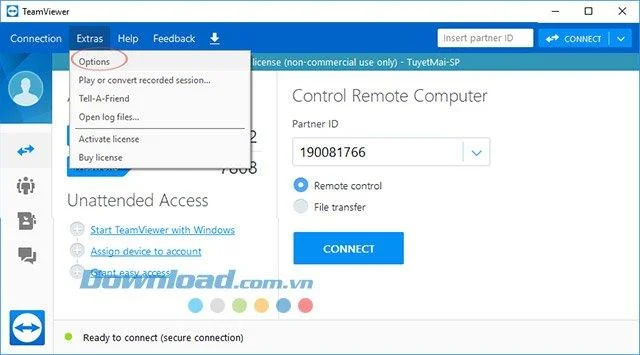
Pasul 1: La interfața principală a TeamViewer, faceți clic pe fila Extras> Opțiuni.
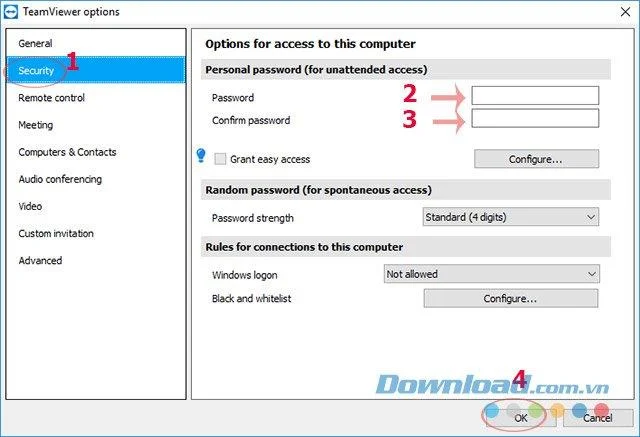
Pasul 2: Apare interfața Opțiuni TeamViewer, treceți la fila Securitate. Uitați-vă în partea dreaptă a secțiunii Parolă personală (Pentru acces nesupravegheat) , introduceți parola în caseta Parolă , repetați parola în caseta Confirmare parolă, apoi faceți clic pe OK pentru a o salva.

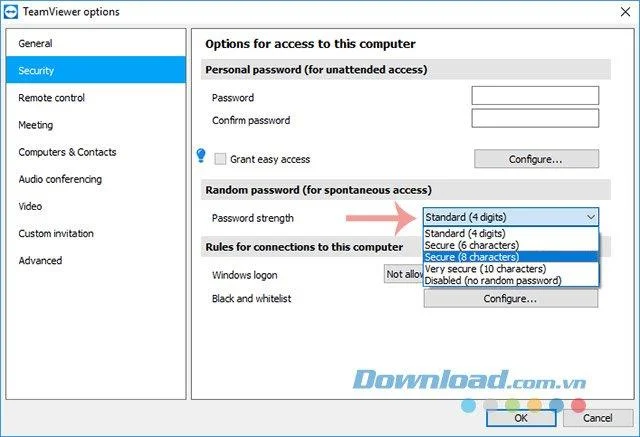
În plus, în secțiunea Random password (pentru acces spontan), utilizatorii pot regla, de asemenea, lungimea parolei de la 4 caractere la 6, 8, 10 caractere. Dezactivat pentru a dezactiva parola atunci când conectați 2 computere.

Tutorial video pentru a seta o parolă fixă pe Teamviewer
Acum veți folosi parola pe care tocmai ați creat-o pentru a crea conexiunea pentru alții. Acest lucru este convenabil dacă întrebați frecvent o persoană, aceasta va aminti ID-ul și parola pentru următorul ajutor, fără a cere din nou parola de conectare. Cu toate acestea, dacă escrocii detectează și profită de acest lucru, acest lucru va reprezenta un mare pericol pentru contul utilizatorului. Așadar, luați în considerare cu atenție înainte de a continua utilizarea, deoarece fiecare parolă are avantajele și dezavantajele sale.
Vă doresc implementarea cu succes!