Acasă
» Cum să
»
Cum să transferați bani prin portofel electronic Moca pe Grab
Cum să transferați bani prin portofel electronic Moca pe Grab
În afară de serviciile bancare online prin Internet Banking, putem transfera bani către alții prin intermediul portofelului electronic Moca de pe Grab destul de ușor și complet gratuit. Pe lângă integrarea portofelelor electronice pe Grab pentru a rezerva mașini , pentru a comanda fast food , portofelul electronic Moca oferă, de asemenea, o mulțime de stimulente atractive pentru utilizatori.
Clienții care transferă bani prin Moca pe Grab vor fi liberi să transfere bani doar cu un număr de telefon, nu necesită prea multe informații pentru clienți, deci sunt extrem de fiabile. Mai jos Download.vn vă va ghida în detaliu cum să transferați bani prin portofelul electronic Moca din aplicația Grab.
Cum să transferați bani cu portofelul electronic Grab By Moca
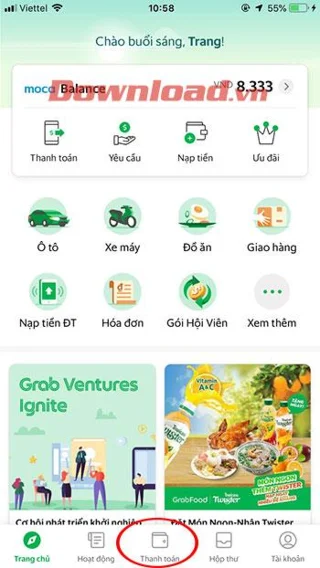
Pasul 1:
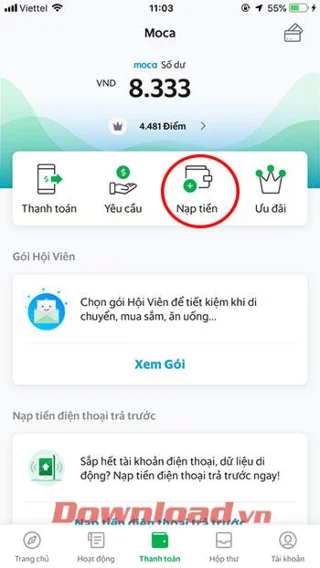
În interfața principală a aplicației Grab, atingeți butonul Checkout.
Prinde interfața aplicației
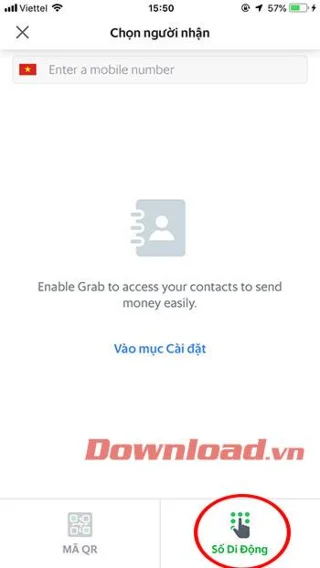
Pasul 2:
Apare fereastra de plată , aici selectați funcția Număr mobil în locul filei Cod QR ca implicită inițială.
În fereastra Selectare destinatar , introduceți numărul de telefon al destinatarului în caseta Introduceți un număr de mobil → Următorul.
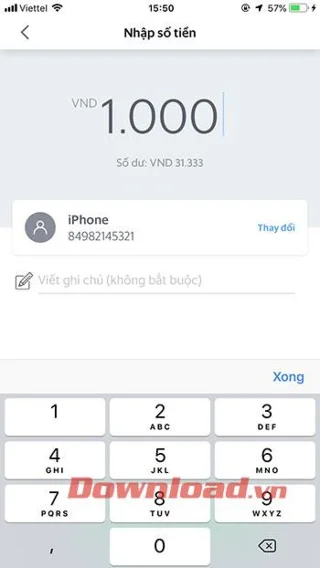
Pasul 3:
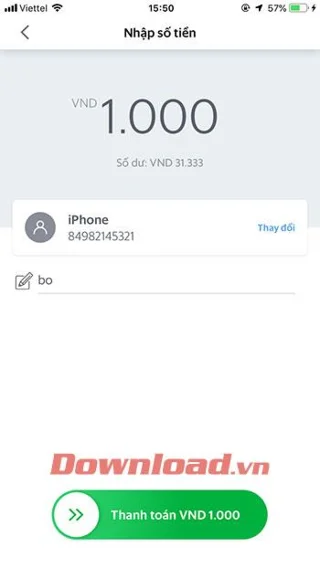
Interface Introduceți suma apare, introduceți suma pe care doriți să le transferați (suma de transfer este mai mică decât soldul curent al portofel electronic Moca).
Puteți adăuga, de asemenea, o notă destinatarului în caseta Notă de scriere , dar nu este necesară.
După intrare, apăsați butonul de diapozitiv albastru pentru a efectua plata.
Pasul 4:
Imediat după finalizarea transferului, veți primi o notificare cu privire la Depozitul reușit și, în mod similar, destinatarul va primi și o notificare privind Primirea banilor în portofelul electronic Moca.
Notă:
Expeditorul și receptorul trebuie să activeze portofelul E Moca pe aplicația Grab pentru a utiliza funcția de transfer de bani.
Puteți utiliza funcția de transfer de bani doar dacă vă aflați în Vietnam.
Nu puteți transfera bani destinatarului dacă suma pe care o trimiteți face ca portofelul destinatarului să depășească limita pentru primirea banilor transferați prin intermediul portofelului Moca E pe Grab zilnic (5.000.000 VND) sau soldul portofelului depășește limita. 5.000.000 VND.
Expeditorul nu poate solicita anularea și rambursarea transferului după ce transferul este finalizat.
Video cu instrucțiuni pentru transferul de bani prin portofelul electronic Moca pe Grab