Pentru a putea folosi Cho Tot precum și pentru a cumpăra și vinde în această aplicație, utilizatorii trebuie să aibă un cont Cho Tot. Crearea conturilor Cho Tot se poate face atât pe calculatoare cât și în aplicații mobile simplu și rapid. Următorul articol vă va ghida cum să creați un cont Cho Tot pentru a vă autentifica și a utiliza cea mai mare aplicație publicitară din Vietnam.
Deși solicită utilizatorilor să aibă un cont, Good Market nu necesită prea multe informații personale din declarația inițială. Tot ce ai nevoie este un număr de telefon, computer sau telefon conectat la Internet, și asta este.
Creați un cont Cho Tot pe telefon
Pasul 1: Tu descărcați și instalați aplicația pentru binele pe telefonul său mobil.
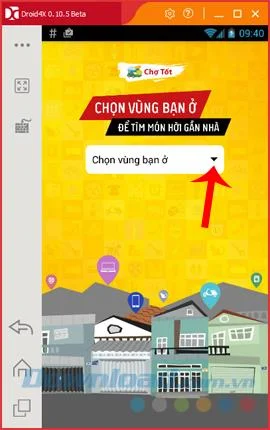
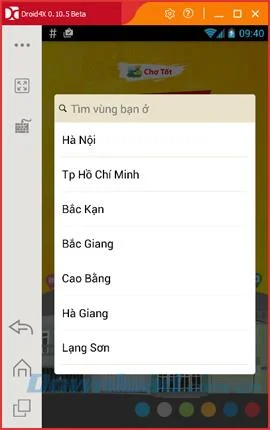
Pasul 2: Lansați aplicația și selectați Următorul în colțul din dreapta jos al interfeței. Primul pas de configurare, trebuie să selectați zona ( Regiunea ) în care trăiți sau doriți să căutați și să vindeți produse.
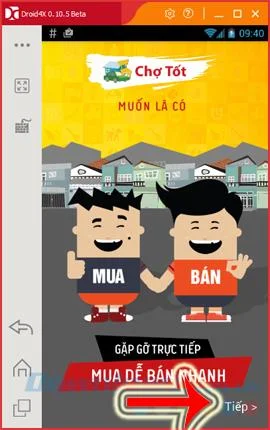

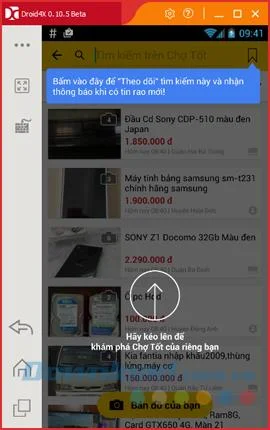
Pasul 3 : Selectați zona de care aveți nevoie și apoi glisați în sus de jos pentru a începe să utilizați Cho Tot.


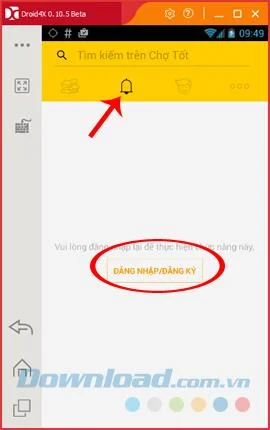
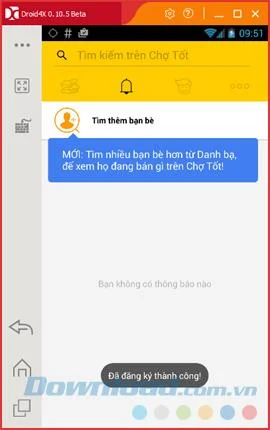
Pasul 4: Faceți clic pe pictograma sonerie (notificare) din aplicație, atingeți Accesare / Înregistrare .


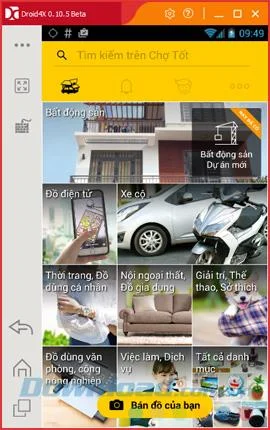
Interfața principală a aplicației Cho Tot
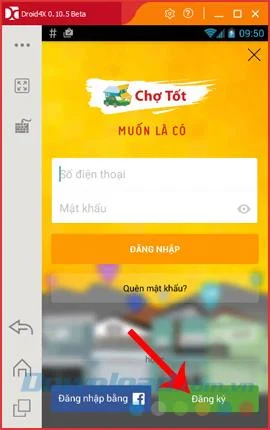
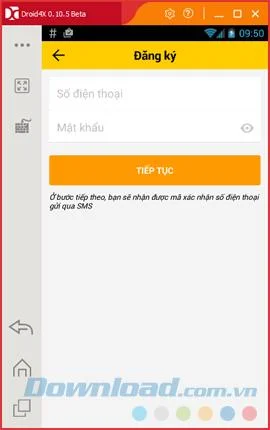
Pasul 5: apare o nouă interfață, faceți clic pe Înregistrare pentru a începe crearea unui cont nou. Singura informație pe care trebuie să o furnizați este numărul dvs. de telefon.


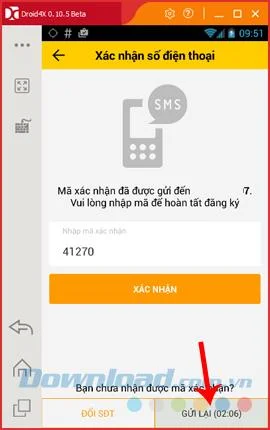
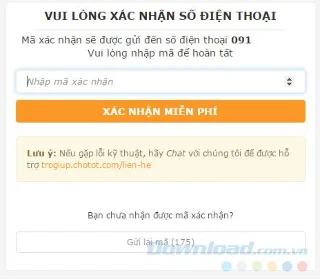
Pasul 6: așteptați puțin la codul de confirmare Cho Tot pentru dvs. Asigurați-vă că numărul de telefon pe care îl introduceți mai sus este încă în uz și poate primi coduri. Introduceți codul în casetă, apoi Confirmați , dacă după 3 minute nu primiți codul, puteți solicita sistemului să-l retrimită selectând Trimite.


Așteptați și introduceți codul de verificare pentru a finaliza procesul
Înscrieți-vă pentru un cont Cho Tot pe computer
Dacă utilizați un computer, există două moduri posibile:
- Utilizați aplicația Good Market pe simulator.
- Prin intermediul site-ului.
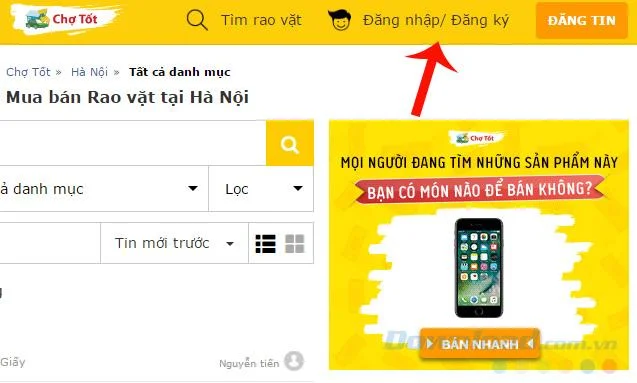
Pasul 1: Accesați pagina principală a Cho Tot, din interfața principală, faceți clic pe secțiunea Logare / Înregistrare .

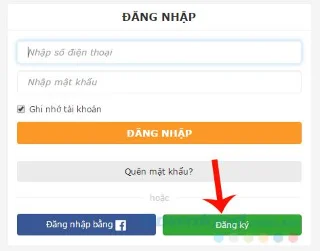
Pasul 2: Faceți clic pe butonul Înregistrare de mai jos.

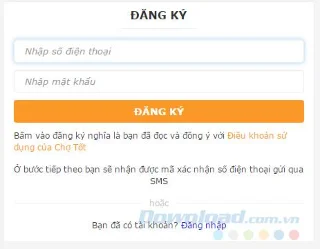
Pasul 3 : Completarea informațiilor despre cont este numărul de telefon din cele două căsuțe de mai jos și selectați Înregistrare pentru a continua.

Pasul 4: Așteptați câteva secunde ca sistemul să trimită un cod de verificare pe dispozitiv, apoi introduceți și Confirmați gratuit.

Cu acest cont, puteți utiliza și face cu ușurință schimbul, cumpărarea și vânzarea de bunuri pe această aplicație cu oricine, oriunde simplu și ușor.