Zalo permite utilizatorilor să transfere toate informațiile, contactele, jurnalele unui cont nou, fără a pierde un cont. Această caracteristică este destul de utilă în cazul în care utilizatorul a pierdut cartela SIM, a abandonat numărul vechi de telefon, a trecut complet la utilizarea unui număr nou.
Zalo pentru iOS Zalo pentru Android
Caracteristici Schimbarea numărului de telefon vă va ajuta să vă protejați propriul cont, să continuați să folosiți Zalo cel mai convenabil. Pentru detalii despre cum să faceți acest lucru, consultați articolul următor:
Instrucțiuni video pentru a vă schimba numărul de telefon Zalo
Cum să vă schimbați numărul de telefon fără să vă pierdeți contul Zalo
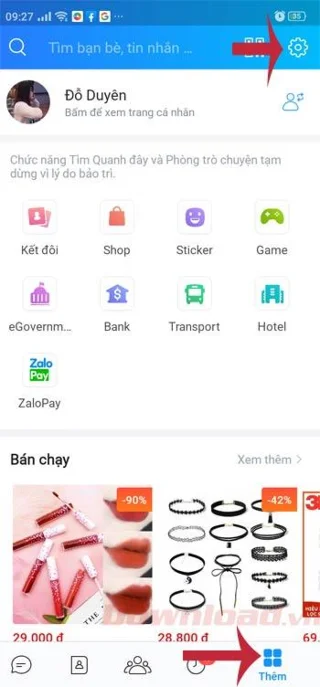
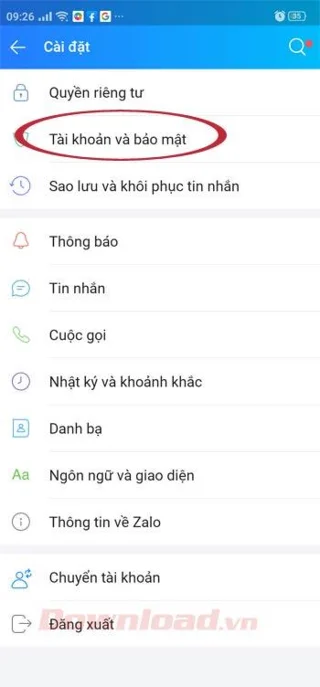
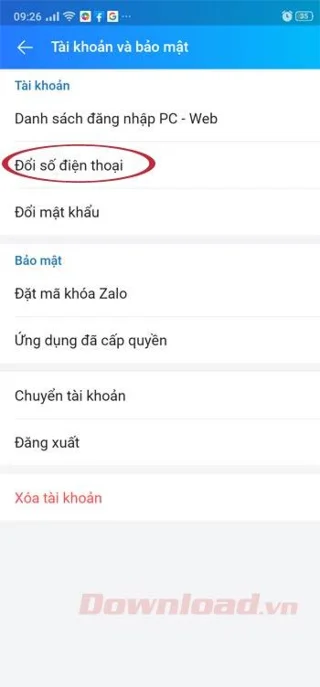
Pasul 1: La interfața principală a telefonului Zalo, faceți clic pe pictograma Adăugare în colțul din dreapta jos, apoi faceți clic pe pictograma roată din colțul din dreapta sus. Apare interfața Setări , faceți clic pe Cont și securitate , apoi faceți clic pe Modificare număr de telefon.
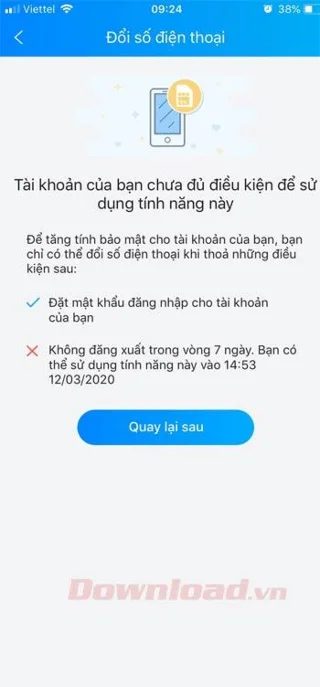
Pasul 2: Puteți obține un număr de telefon doar atunci când îndepliniți următoarele condiții:
- Parola setată pentru contul dvs.
- Nu setați exportul Zalo în termen de 7 zile.
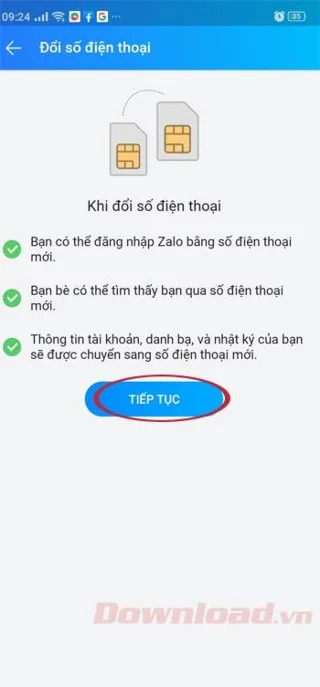
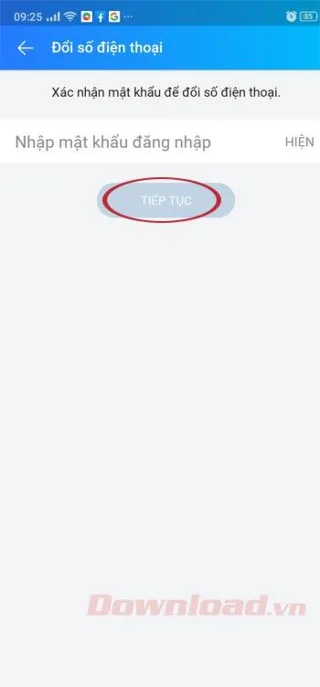
Dacă nu, interfața va apărea așa cum se arată în figura 1. Mai jos, dacă este eligibil, faceți clic pe Continuare , introduceți parola și faceți clic pe Continuare. Acest lucru înseamnă pentru a asigura securitatea contului.
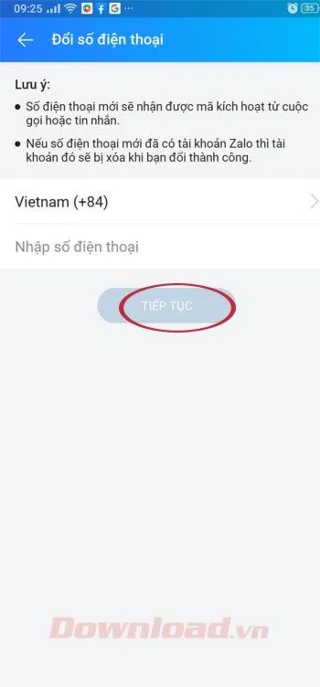
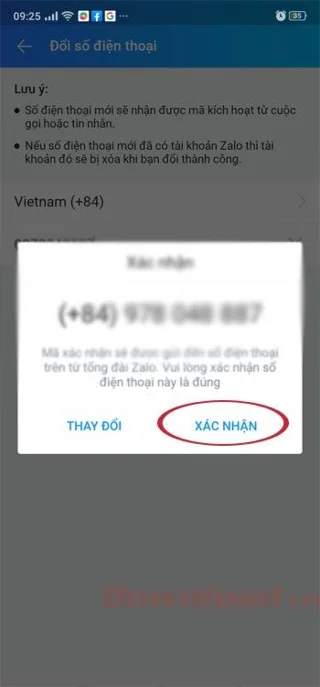
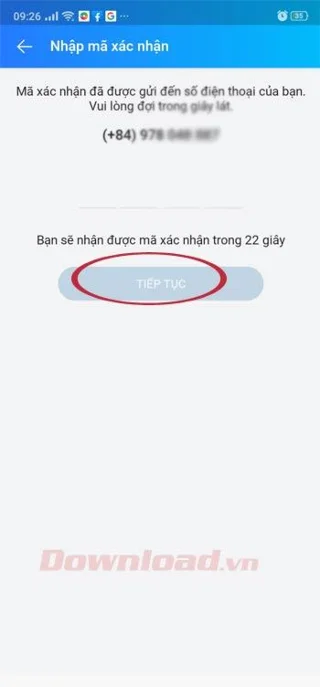
Pasul 3: În continuare, introduceți numărul de telefon pe care doriți să îl modificați și faceți clic pe Continuare> Confirmare . În curând, noul număr de telefon va primi un cod de activare din apel sau mesaj. În cazul în care noul număr de cont are un cont Zalo, acel cont va fi șters atunci când schimbați cu succes. Introduceți codul de activare din 4 cifre în caseta goală, apoi primiți Continuare.
Sperăm că funcția numărului de telefon Change Zalo vă va ajuta să experimentați Zalo mai în siguranță, mai convenabil și mai sigur!