În mod implicit al sistemului de operare Windows, fișierele create și salvate pe computer vor fi galbene, numele fișierelor sunt negre. În mod normal, utilizatorii nu vor avea cum să modifice acest lucru, cu excepția schimbării pictogramelor (pictograme pentru acele fișiere). Dar dacă doriți să încercați un pic obraznic, mai avem o modalitate de a schimba culoarea fișierului și numele fișierelor din el.
Pentru a schimba culoarea numelui fișierului, o putem face direct pe computer, dar dacă doriți să schimbați culoarea folderului, va avea nevoie de asistență, iar folderele Rainbow sunt instrumentul care ne ajută să facem asta.
Schimbați culoarea dosarului cu Foldere Rainbow
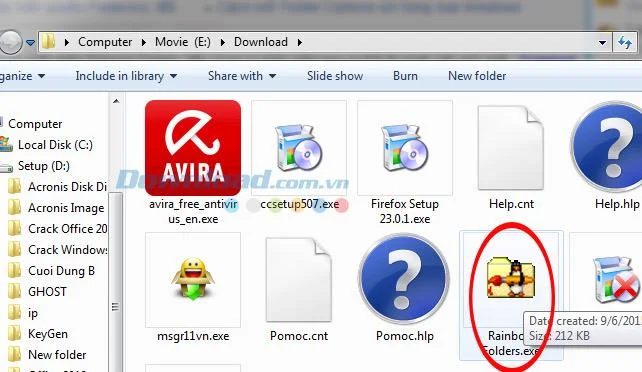
Pasul 1: După descărcarea și instalarea foldere Rainbow, vă executați RainbowFolders.exe.
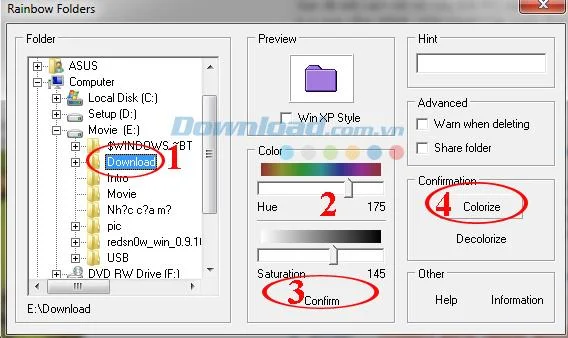
Pasul 2: Interfața folderelor Rainbow apare, urmați instrucțiunile:
- În dosar : găsiți și faceți clic pe folderul pe care doriți să-l schimbați de culoare.
- Previzualizare : Vizualizați culoarea folderului pentru a schimba. Dacă doriți să schimbați forma folderului, puteți bifa caseta Win XP Style.
- Cele două elemente Color și Hue ne vor permite să alegem o culoare arbitrară pentru folder. Glisați bara de culori de o parte și de alta pentru a schimba culoarea pentru dosar. Fidel numelui Rainbow (curcubeu), putem alege pentru noi orice culoare pur și simplu.
- Faceți clic pe Confirmare pentru a confirma culoarea selectată.
- În cele din urmă faceți clic pe Colorize pentru a termina sau Decolorizezi pentru a reveni la culoarea implicită.

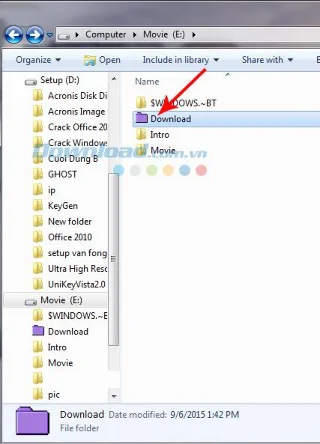
Pasul 3: Reveniți la ecranul principal, veți vedea că folderul selectat a „schimbat” alte culori. De asemenea, arată destul de izbitor și fantezist!

Schimbați culoarea numelui fișierului în computer

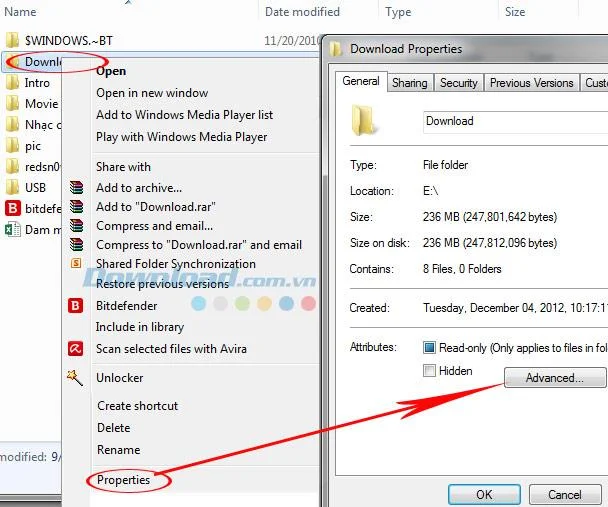
Pasul 1: Puteti alege click dreapta pe folderul pe care doriți să schimbați numele de culoare dosar interior, faceți clic pe Proprietăți . După apariția noii interfețe, continuați să faceți clic pe Advanced.

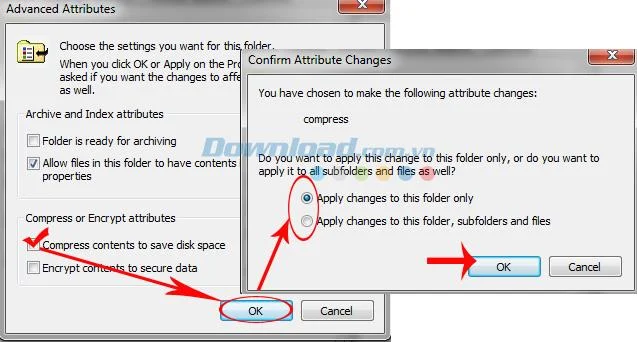
Pasul 2: Atributele avansate apar, faceți clic pe Comprimați conținut pentru a economisi spațiu pe disc sub atributele Compress sau Encrypt, apoi OK . La Confirmarea modificărilor atributelor, veți avea două opțiuni:
- Aplicați doar modificări la acest folder: Schimbați culoarea numelui pentru folderul selectat, păstrând numele fișierelor în interior.
- Aplicați modificări la acest folder, subfoldere și fișiere: Modificați culoarea numelui folderului selectat și culoarea numelor fișierelor și subdosarelor din interior.

Bifați opțiunea dorită, apoi faceți clic pe OK pentru a termina.
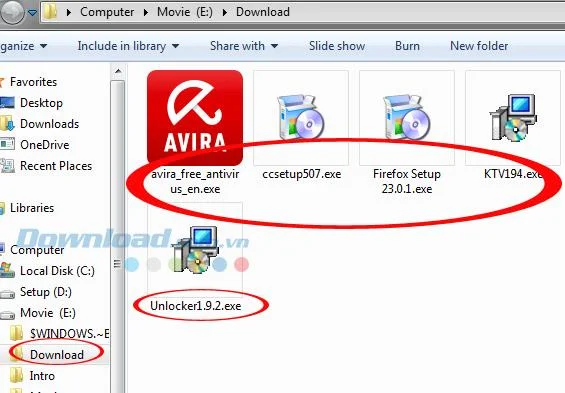
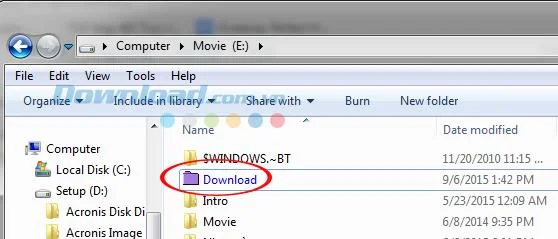
Și iată rezultatul nostru, schimbarea culorii numelui folderului a avut succes!

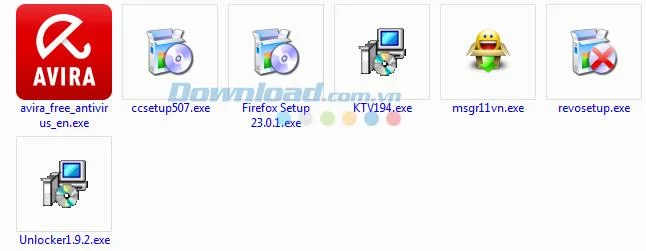
Și aceasta este culoarea numelor de fișiere din folderul selectat.

În acest fel, există o restricție care nu putem modifica în mod arbitrar culoarea numelui fișierului , doar implicit va fi albastru. Dar, oricum, acest vârf care schimbă culoarea folderului face ca interfața computerului nostru să se schimbe, mai fantezie și mai frumoasă decât setările inițiale implicite.
Vă doresc implementarea cu succes!