Dacă utilizați unul dintre serviciile de stocare online precum Dropbox, OneDrive sau iCloud , cu toții simțiți că sunt extrem de la îndemână și devin din ce în ce mai necesare. Cu toate acestea, utilizatorii Dropbox vor avea ocazia să fie mult mai fericiți să afle că, nu cu mult timp în urmă, acest serviciu a furnizat oficial funcția „lucru în echipă - lucru în echipă” și este folosit într-un fel. spațioasă.
Descărcați Dropbox gratuit
Descărcați Dropbox pentru iOS
Descărcați Dropbox Android
Dacă tu și colegii dvs., prietenii aveți un proiect comun de lucru și trebuie să discutați pentru a finaliza cele mai bune, atunci utilizarea funcției de lucru în echipă de pe Dropbox este o opțiune care nu trebuie ratată. Deoarece cu această caracteristică, utilizatorii își pot împărtăși documentele sau alte persoane, le pot gestiona sau pot crea noi categorii pentru a performa cu prietenii.
Cum se creează TeamWork pe Dropbox
Pentru a putea crea un grup de lucru pe Dropbox, aveți nevoie de următoarele condiții:
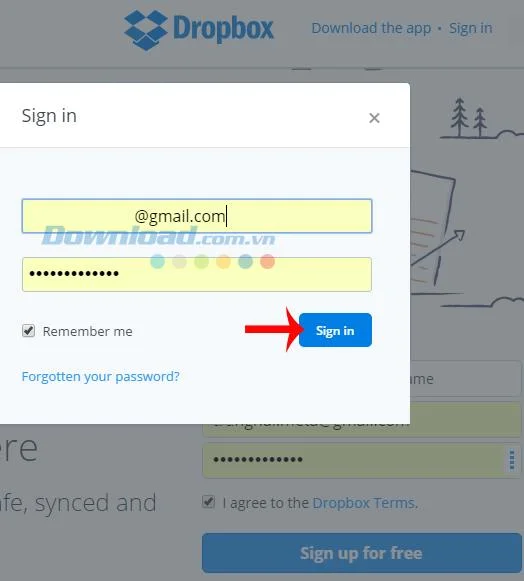
Pasul 1: Ai acces la pagina principală Dropbox.com apoi conectați cu un cont care este utilizat.
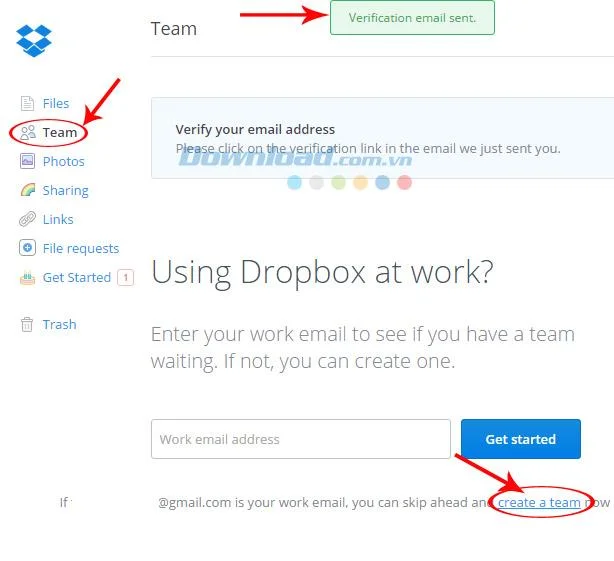
Pasul 2: După conectarea la interfața principală, faceți clic pe Echipa . În caseta Adresa de e-mail de lucru se află e-mailul pe care doriți să-l utilizați pentru munca în echipă (poate un e-mail diferit de e-mailul de conectare) sau, dacă considerați că nu este necesar, doriți să utilizați e-mailul contului conectat, apoi faceți clic pe Creați o echipă mai jos. Pot exista cazuri în care dispozitivul trebuie să se conecteze la contul de poștă pentru care ați înregistrat un cont.

La acest pas cineva se va întâlni, dar poate că unele cazuri nu vor apărea
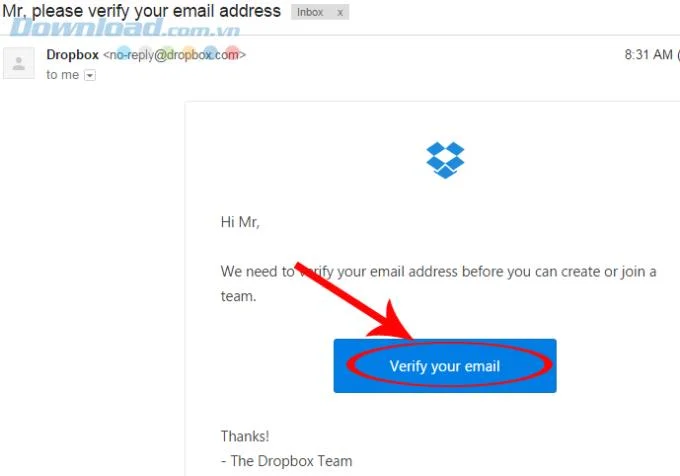
Pasul 3: În Inbox, faceți clic pe e - mailul pe care sistemul Dropbox tocmai l-a trimis și faceți clic pe Verificați e-mailul dvs. pentru a continua operațiunea.

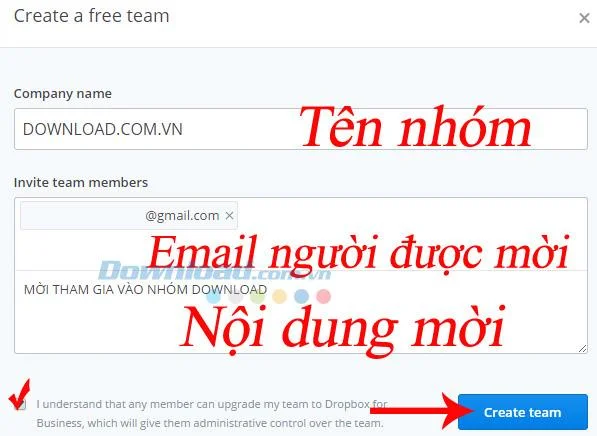
Pasul 4: După confirmarea cu succes a e-mailului, utilizatorul va fi returnat la interfața principală, continuați să faceți clic pe Echipa / Creare echipa E ca pasul de mai sus , o fereastră va apărea ca mai jos.
Introduceți informații în câmpurile corespunzătoare, cum ar fi:
- Nume companie: numele grupului pe care îl creați.
- Invită membrii echipei: e-mailul invitatului.
- Ultima casetă: conținutul invitației.
După finalizare, faceți clic pe Creare echipă pentru a crea.

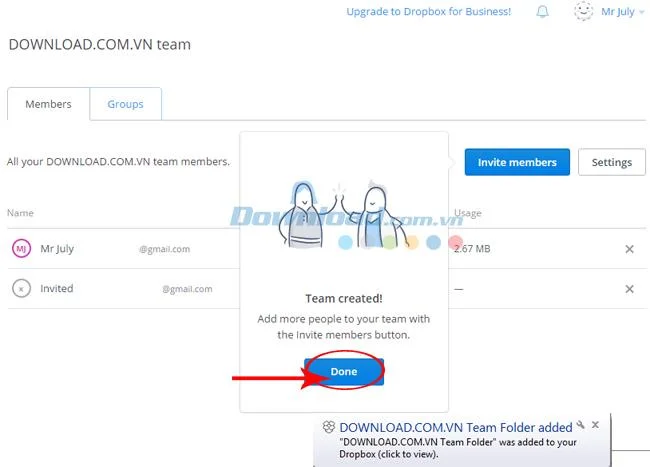
Pasul 5: Echipa creată - Creați un grup de succes, selectați Gata pentru a termina.

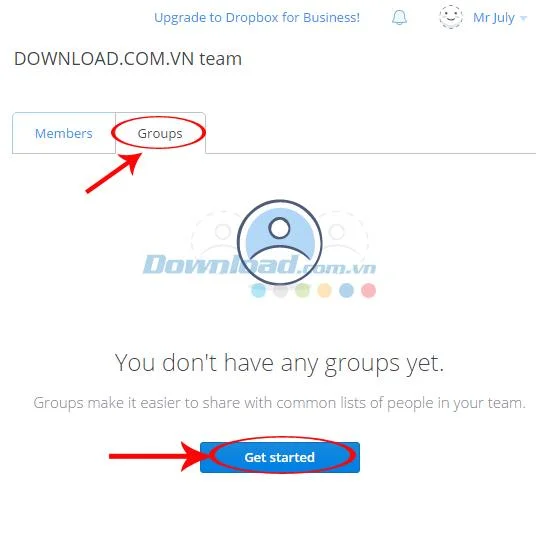
Pasul 6: Comutați în fila Grup , selectați Începeți.

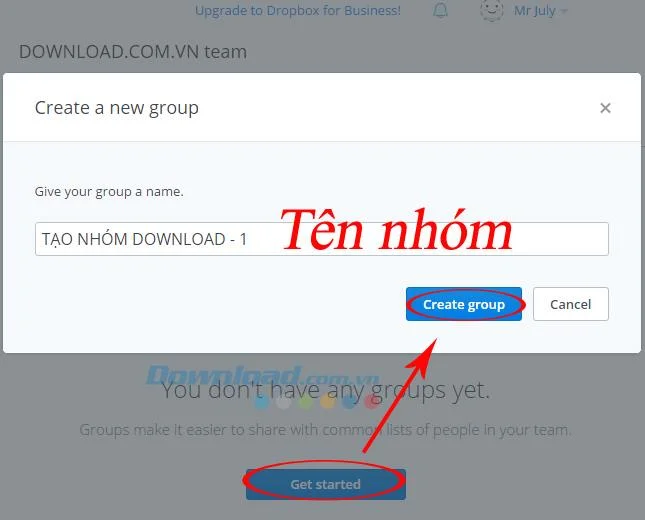
Pasul 7: În noua interfață care apare, introducem numele grupului de lucru, acesta este modul de a crea grupuri individuale.

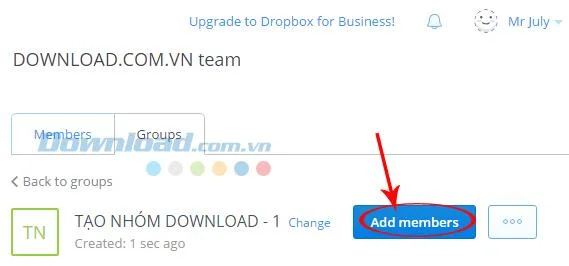
Pasul 8: Lângă grupul recent creat cu succes, puteți vedea secțiunea Adăugare membri - Adăugare membri. Dacă dorim să împărțim munca și personalul în grupuri, vom folosi această metodă pentru a face acest lucru.

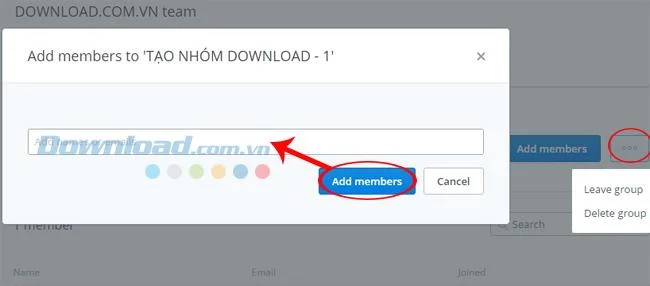
Pasul 9: Introduceți e-mailul destinatarului în casetă și apoi se adaugă membri .

Articolul de mai sus are instrucțiuni detaliate despre cum să creați un grup de lucru pe Dropbox pentru cei care nu știu. Sperăm că, după acest articol, veți avea mai multă experiență și opțiuni pentru a putea efectua munca în echipă în mod eficient și de calitate.
Vă doresc implementarea cu succes!