UltraViewer vă ajută să controlați computerul de la distanță, să sprijiniți clienții și partenerii extrem de convenabil. Dar acum nu mai trebuie să-l folosiți, doriți să eliminați UltraViewer din computer pentru o greutate ușoară.
Cu toate acestea, eliminarea UltraViewer este dificilă, astfel încât aveți nevoie de ajutorul unui instrument de eliminare software profesional. Iar iObit Uninstaller este unul dintre instrumentele puternice de eliminare a software-ului care poate interveni profund, ștergând fișierele rămase din sistem. Așadar, vă invită să urmați articolul de mai jos pentru a ști cum să faceți:
Instrucțiuni pentru a elimina software-ul UltraViewer din rădăcina computerului
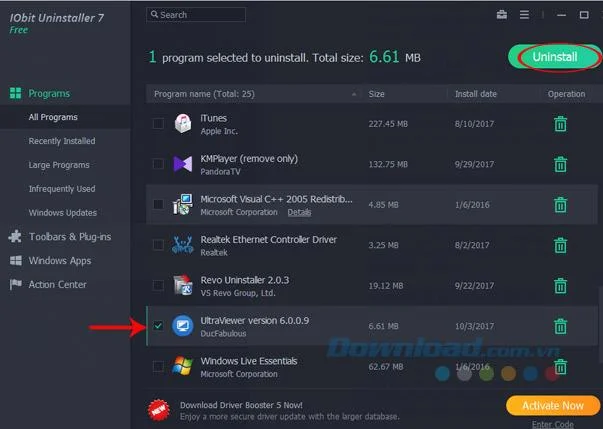
Pasul 1: Mai întâi, trebuie să instalați iObit Uninstaller pentru a dezinstala aplicația de pe computer. După finalizarea instalării, deschideți software-ul iObit Uninstaller, navigați la software-ul UltraViewer și selectați caseta de selectare, apoi faceți clic pe Dezinstalare . Dacă computerul are prea multe programe instalate pe acesta, tastați „Ultra” în caseta de căutare.
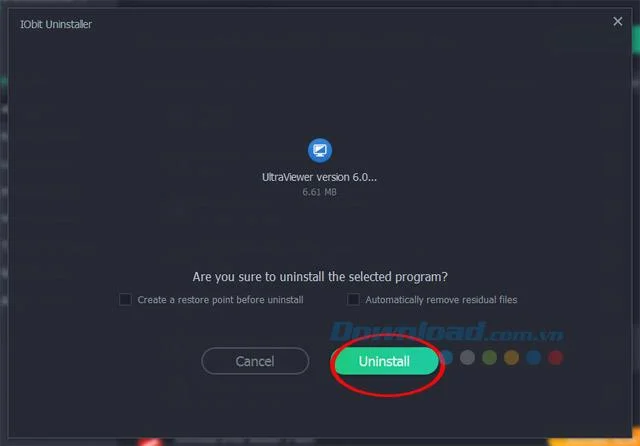
Pasul 2: Imediat apare o fereastră care vă întreabă dacă doriți cu adevărat să eliminați UltraViewer? Aici, există 2 opțiuni pentru care puteți alege:
- Creați un punct de restaurare înainte de dezinstalare: Creați un punct de restaurare înainte de a dezinstala .
- Ștergeți automat fișierele reziduale: eliminați automat fișierele reziduale .
Apoi faceți clic pe Dezinstalare pentru a elimina UltraViewer.

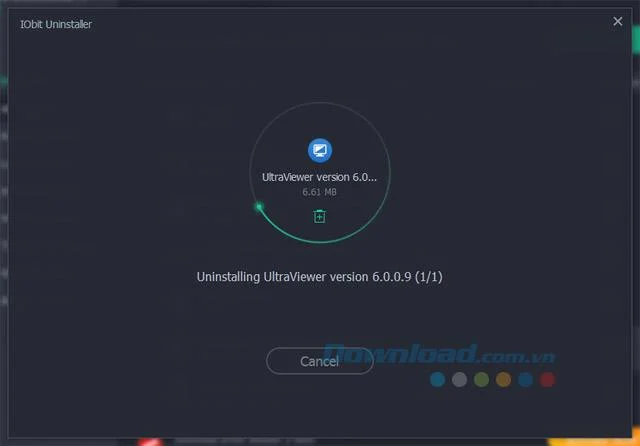
Pasul 3: Așteptați un moment pentru finalizarea procesului de dezinstalare.

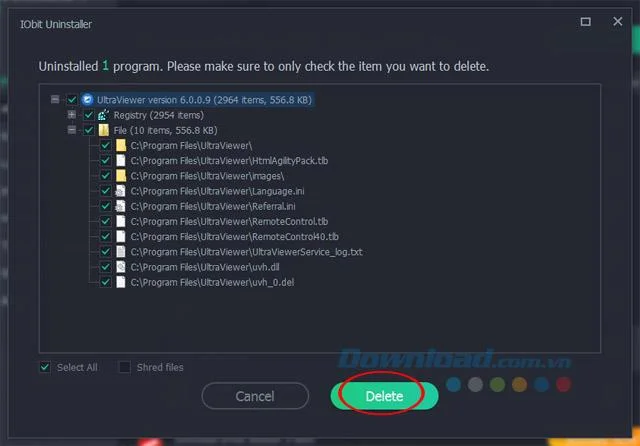
Pasul 4: Software-ul va afișa apoi fișierele rămase în computer, precum și fișierele profunde din sistem. Doar selectați Selectați totul pentru a selecta toate, apoi apăsați Ștergeți pentru a șterge.

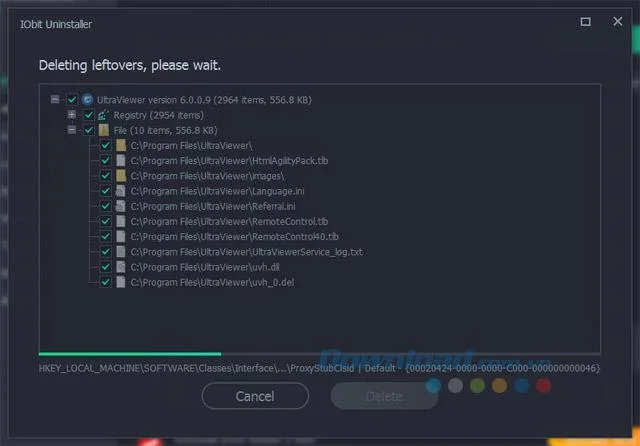
Pasul 5: Așteptați un moment pentru ca procesul de ștergere a fișierului rămas să fie finalizat.

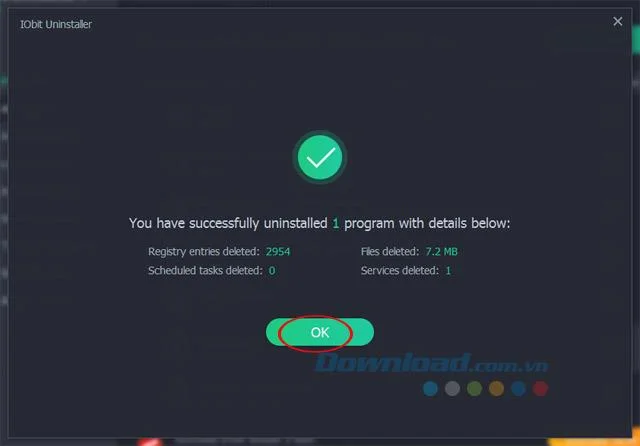
Pasul 6: Faceți clic pe OK pentru a finaliza lucrarea.

Ghid de eliminare video software-ul UltraViewer complet
Deci, ați eliminat cu succes UltraViewer din rădăcină, este destul de simplu, nu?
Vă doresc implementarea cu succes!