În prezent, Gmail este în continuare o aplicație importantă și importantă de gestionare a adreselor de e-mail și e-mail pentru oameni atunci când o folosim pentru a comunica și a schimba informații cu oamenii, pe lângă trimiterea și primirea informațiilor, Lista de funcții Gmail adaugă e-mail la Gmail, ceea ce vă oferă flexibilitatea de care nu aveți nevoie pentru a vă deconecta din cont atunci când utilizați mai multe e-mailuri în același timp, puteți utiliza mai multe e-mailuri pe Gmail fără a fi nevoie să vă faceți griji cu privire la e-mailurile și la e-mailurile sale.
Acum, Gmail pe iOS le-a permis utilizatorilor să adauge Gmail non-Google în aplicațiile lor, cu această caracteristică puteți gestiona toate adresele dvs. de e-mail fără a fi nevoie să apelați la niciun mijloc sau Orice altă aplicație. Ați încercat să adăugați e-mailul dvs. la Gmail, Download.com.vn vă rugăm să vă arătați cum să adăugați tipuri de e-mail care nu sunt Google.
Descărcați Gmail pentru iOS Descărcați Gmail pentru Android
Instrucțiuni pentru adăugarea de conturi de e-mail care nu sunt Google la Gmail pentru iOS
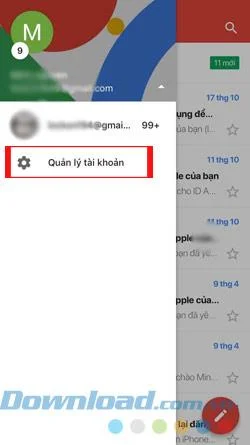
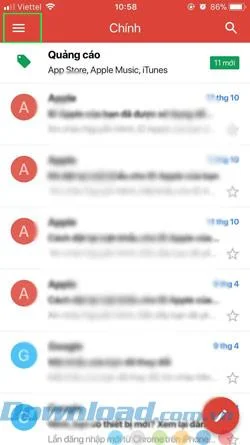
Pasul 1: Porniți aplicația Gmail, faceți clic pe simbolul 3 linii în colțul din stânga ecranului, apoi selectați numele adresei de e-mail pe care o utilizați. apoi sub informațiile vor apărea conturile Gmail pe care le-ați adăugat înainte. Faceți clic pe Managementul contului pentru a verifica numărul de conturi Gmail conectate.

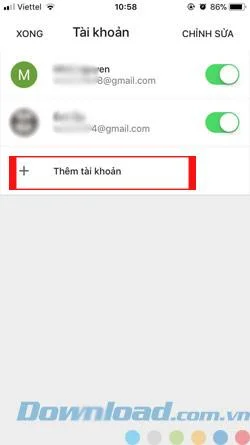
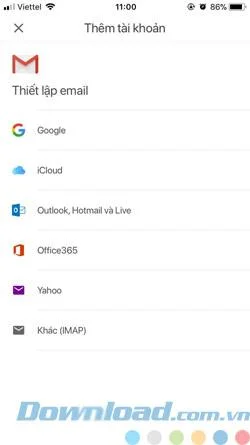
Pasul 2: Faceți clic pe Adăugare cont pentru a adăuga o nouă adresă de e-mail la Gmail. Apoi va apărea o secțiune de cont, puteți selecta orice cont de mail pe care îl aveți în prezent și doriți să faceți legătura cu gmail pentru a vă autentifica. Puteți adăuga Gmail, Outlook, Hotmail, Live, Yahoo , Office 365 , iCloud și IMAP.


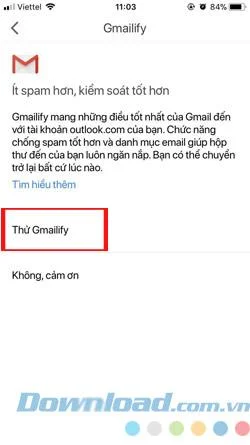
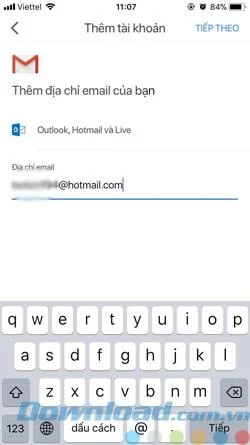
Pasul 3: După ce ați selectat e-mailul pe care doriți să îl adăugați și faceți clic pe Încercați Gmailify pentru a continua. Apoi sistemul vă va cere să introduceți numele dvs. de e-mail, aici aleg Hotmail.


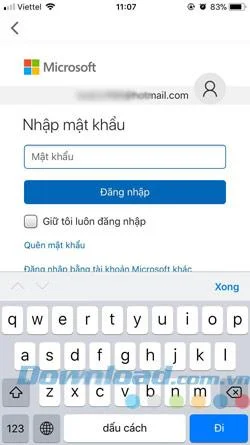
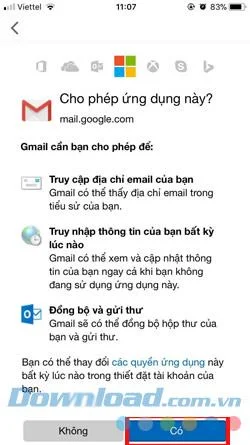
Pasul 4: După introducerea numelui de utilizator, continuați să introduceți parola adresei dvs. de e-mail și faceți clic pe Logare. În continuare, Gmail vă va întreba dacă permiteți Gmail să gestioneze acest cont de e-mail, faceți clic pe Da pentru a fi de acord.


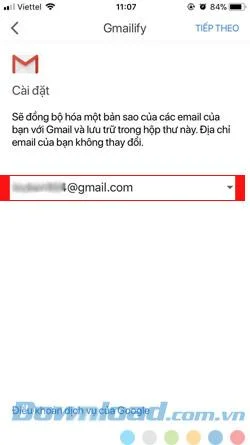
Pasul 5: După ce ați terminat conectarea la Gmail, puteți selecta adresa Gmail la care v-ați conectat pentru a sincroniza copia e-mailului pe care tocmai v-ați înscris cu Gmail și a-l stoca în căsuța poștală. .

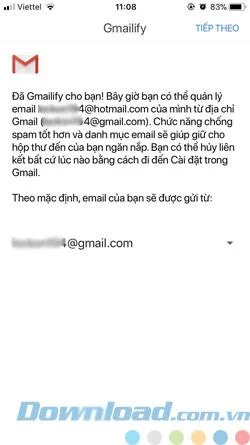
Pasul 6: Apoi, va apărea o notificare a succesului Gmailify și puteți gestiona adresa de e-mail care tocmai a fost adăugată de la adresa anterioară Gmail, apoi selectați e-mailul pe care îl veți trimite informații tuturor.

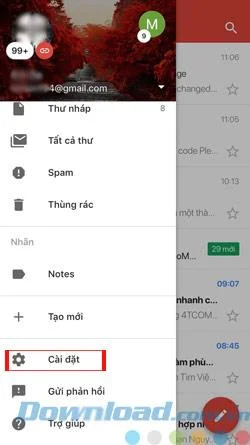
Pasul 7: puteți verifica informațiile de e-mail adăugate făcând clic pe pictograma 3 liniuțe din afara interfeței principale și accesând Setări.

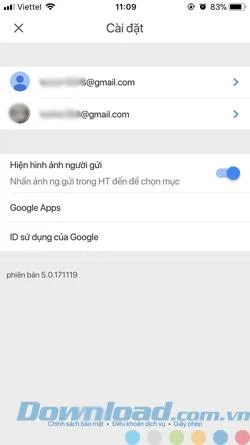
Pasul 8: În acest moment, adresa dvs. Gmail va apărea, faceți clic pe Gmail pe care l-ați conectat la e-mailul anterior pentru a verifica.

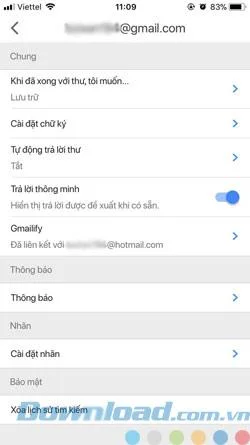
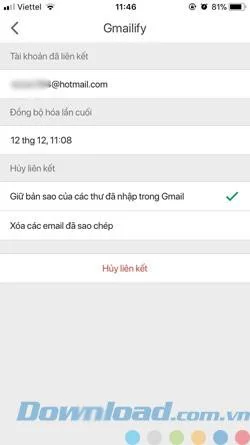
În secțiunea Gmailify , veți vedea că contul conectat anterior este conectat, faceți clic pe el și veți verifica informații, cum ar fi numele contului dvs., sincronizați cu contul dvs. Gmail oricând și faceți link către Gmail. stele. Faceți clic pe Deconectați dacă nu doriți să vă conectați la contul Gmail.


Astfel, puteți conecta toate adresele dvs. de e-mail cu Gmail pentru a vă gestiona informațiile de e-mail. Această caracteristică este destul de utilă atunci când dețineți multe e-mailuri, dar nu doriți să verificați în multe site-uri sau aplicații de e-mail specializate. Vă ajută să economisiți mult timp.
Sper că articolul vă va fi util.