Bitcoin Core a evoluat într-un portofel Bitcoin fiabil, rapid și bogat în funcții și a fost adăugat cu multe funcții noi la fiecare versiune. Este cunoscut sub numele de primul portofel Bitcoin, cunoscut anterior ca Bitcoin-Qt, s-a maturizat de-a lungul anilor.
Descărcați Bitcoin Core pentru Mac
Bitcoin Core este cel mai de încredere portofel Bitcoin, aspectul de securitate se bazează pe securitatea sistemelor de operare a serverului, echipamentelor de rețea și comportamentul de utilizare a dispozitivelor din rețeaua internă. Dacă sunteți nou în portofelul Bitcoin Core și nu știți cum să îl utilizați, articolul următor vă va arăta cum să configurați Bitcoin Core și cum să faceți o primă tranzacție Bitcoin în Bitcoin Core.
Lucruri necesare
Pentru a configura un portofel Bitcoin Core, trebuie să îndepliniți următoarele cerințe:
- Peste 100 GB spațiu liber pe hard disk pentru a încărca întregul istoric al tranzacțiilor blockchain și tranzacțiile viitoare.
- Răbdare.
- Conexiune la Internet în bandă largă cu trafic nelimitat.
- Unele USB sunt folosite doar pentru backup-ul portofelului.
- Curățați, asigurați computerul și acordați mai multă atenție comportamentului dvs. de navigare online. Securitatea este cea mai importantă problemă de care trebuie să vă preocupe.
- Înainte de a face orice, asigurați-vă că computerul și toate dispozitivele conectate la rețeaua computerului sunt lipsite de malware, spyware, viruși etc. Utilizați software antivirus și securitate pentru a vă asigura.
Începeți să configurați portofele Bitcoin Core
Pasul 1: descărcați și instalați Bitcoin Core
Descărcați Bitcoin. Va crea automat foldere în care este stocată blockchain-ul. Dacă ați instalat o versiune mai veche de Bitcoin Qt sau Bitcoin Core, pur și simplu actualizați fișierele. Ar trebui să faceți încă o copie de siguranță a fișierului wallet.dat înainte de actualizare.
Pasul 2: Descărcați istoricul tranzacțiilor efectuate
Primul proces de încărcare va dura destul de mult. Descarcă toate tranzacțiile anterioare, care au o dimensiune de peste 100 GB. În funcție de viteza și conexiunea în bandă largă a computerului, timpul de încărcare poate varia. Calculatoarele mai vechi pot dura zile sau săptămâni, în timp ce computerele mai noi și mai noi vor procesa mai rapid.
Pasul 3: Setați o parolă
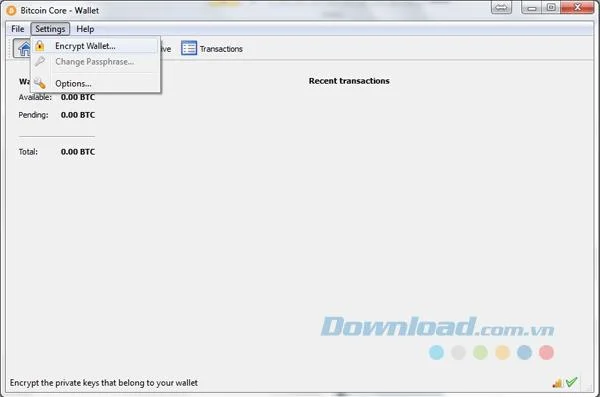
Nu trimiteți rapid Bitcoin, vă rugăm să setați mai întâi parola făcând clic pe Setări> Criptați portofelul , apoi introduceți parola. Odată configurat, nu puteți sparge sau hack dacă pierdeți parola setată. Trebuie să alegeți o parolă puternică și lungă care conține atât litere mari, minuscule, cât și caractere speciale. Nu folosiți cuvinte sau propoziții chiar dacă vi se par sigure și unice. În plus, nu ar trebui să stocați parole în formă digitală pe niciun telefon sau computer. Scrieți-l și depozitați-l undeva în siguranță. Fără parola, veți pierde tot accesul la bitcoin în portofel pentru totdeauna. După setarea parolei, aplicația se va opri. Nu uitați să nu interferați cu procesul, altfel portofelul și blockchain-ul vor fi descărcate și portofelul va fi distrus.
Pasul 4: Porniți după oprire
Acum portofelul este criptat și parola este stocată în siguranță. Nimeni nu vă poate accesa portofelul de stocare bitcoin fără o parolă, nici măcar un hacker. Dar întotdeauna amintiți-vă să rulați software de securitate, să scanați computerul pentru a vă asigura că dispozitivul dvs. nu este infectat.
Pasul 5: Faceți backup pentru portofel înainte de a trimite bani virtuali în el

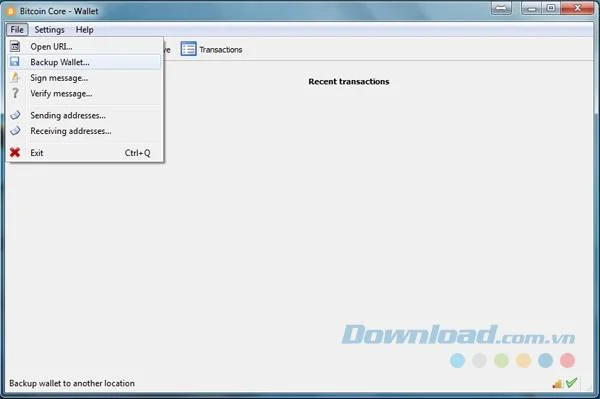
Faceți backup pentru portofel accesând File> Backup portofel . Vi se va cere apoi unde doriți să stocați backup-ul. Fișierul wallet.dat va conține toate informațiile personale de portofel, inclusiv adrese și chei private unice Bitcoin generate automat. Reutilizarea unei adrese după o tranzacție nu este recomandată, deoarece este un pericol pentru securitate. Trimiteți datele rămase după tranzacție unui portofel nou, legat de o nouă cheie privată. Cheia privată este o specificație în bitcoin. O cheie privată este legată automat de o adresă bitcoin și ambele sunt unice, generate pentru tine. Nimeni nu o poate sparge sau recrea.
Tranzacțiile Bitcoin sunt întotdeauna publice și vizibile pentru toată lumea în tranzacția blockchain care afișează site-ul. Nu stocați niciodată cheia privată sau chiar importați-o în orice dispozitiv dacă nu este nevoie.
Pasul 6: Backup și introduceți cheia privată
Deoarece cheia privată este cheia universală pentru a muta Bitcoin din adresa dvs. Bitcoin către orice portofel, trebuie să o faceți și pe copie, la fel de sigur ca și în fraza secretă. portofel de export. Mai întâi trebuie să deblocați portofelul cu o parolă, apoi accesați Ajutor> Debugwindow> Consolă și introduceți:
walletpassphrase yourpassword 10
Cuvântul dvs. de acces reprezintă parola pe care ați setat-o anterior. Numărul 10 reprezintă perioada de timp în care doriți ca portofelul dvs. să se deblocheze. De îndată ce portofelul este deblocat, Bitcoin în portofel poate fi trimis fără a introduce din nou parola.
Apoi introduceți:
dumpprivkey yourwalletaddress
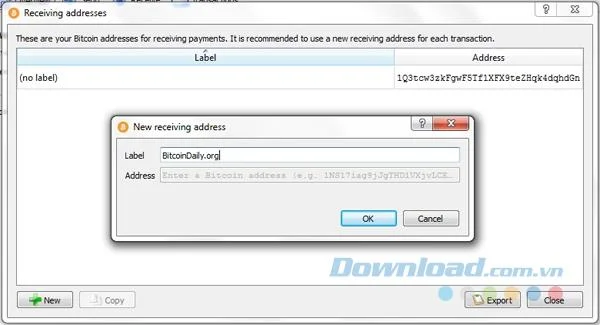
Adresa dvs. de adresă este adresa pentru a primi bitcoin. Căutați adrese de portofel accesând Fișier> Primire adrese . Copiați această adresă și lipiți-o în panoul de control mai târziu. Aceasta arată cheia privată a unei adrese din portofel. Dacă aveți mai multe adrese, trebuie să efectuați acest proces pentru fiecare. Această comandă poate fi utilizată doar pentru a afișa cheia privată pentru o anumită adresă de portofel. Și cheia privată afișată după aceea poate fi folosită doar pentru a restabili accesul la bitcoin în această adresă.
Dacă trebuie să introduceți o cheie privată, atunci introduceți:
importprivkey yourprivatekey
Privatizarea dvs. reprezintă cheia privată de care ați făcut backup. După executarea acestei comenzi, va dura ceva timp să căutați pe întregul bloc de tranzacții care s-a întâmplat la adresa asociată cu cheia privată pe care tocmai ați introdus-o. Lasă-l să se încarce. După ce ați finalizat, veți găsi adresa introdusă în fereastra de adrese ( Fișier> Primire adrese ).
Pasul 7: Adăugați adresa persoanei sau companiei cu care vă ocupați de obicei
Puteți adăuga eticheta și adresa destinatarului în Fișier> Adrese de trimitere . Adresele Bitcoin pot fi schimbate, în special pentru persoanele fizice, deoarece este recomandat să nu reutilizați de două ori o adresă și să trimiteți soldul la noua adresă cu o nouă cheie privată asociată. cu ea.
Puneți bitcoin în portofel
Dacă ați achiziționat bitcoins de la un convertor sau de la o anumită persoană, puteți trimite bitcoins în portofel accesând File> Primire adrese , copierea adresei pe care doriți să o transferați bitcoins și lipirea acesteia în formularul de schimb. tu sau îi dai persoanei de la care cumperi bitcoin de la. Vă rugăm să vă asigurați că ați salvat cheia privată a adresei, așa cum am menționat anterior. Puteți vedea dacă este gata să fie trimis la următoarea adresă de portofel accesând Transactions , care afișează stânga de confirmare în stânga.
Faceți prima tranzacție
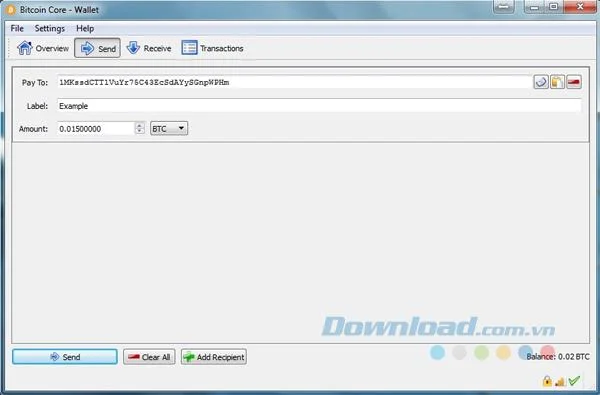
Pasul 1: Faceți clic pe Trimiteți și completați formularul

Adresa destinatarului este câmpul Pay to , puteți de asemenea să faceți clic pe butonul Contacte din partea dreaptă pentru a afișa adresele salvate. Dacă adresa nu se află în agenda de adrese, puteți pune o etichetă de adresă sub Etichetă , atunci aceasta va fi adăugată în agenda de adrese după finalizarea cu succes a tranzacției.
Pasul 2: Introduceți suma pe care doriți să o depuneți

Câmpul Suma este locul în care introduceți suma pe care doriți să o trimiteți. Puteți depune 10.000.000 de bitcoins sau o parte din bitcoin sau orice număr doriți.
Pasul 3: Setați taxa
Tranzacția dvs. a fost trimisă cu succes pentru o taxă care respectă cerințele actuale. Puteți glisa butonul de confirmare timp stânga sau dreapta pentru a scădea sau ridica taxa. Cu cât este mai mare taxa, cu atât mai rapid va fi confirmată tranzacția. Nu setați taxe prea mici sau prea mari. 0 confirmare înseamnă că bitcoin nu a fost încă trimis destinatarului, 1 confirmare înseamnă că bitcoin a fost trimis.
Pasul 4: Verificați toate informațiile introduse
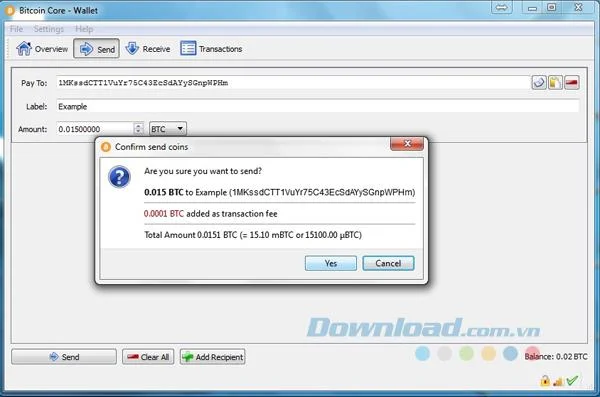
Verificați dublu întreaga sumă și adresa destinatarului, apoi faceți clic pe butonul Trimite .

După ce faceți clic pe butonul Trimiteți , vi se va cere să introduceți parola dacă portofelul este blocat. Introduceți parola dacă sunteți sigur că sistemul este complet curat. În final, faceți clic pe Da pentru a confirma tranzacția. Rețineți că, odată efectuată o tranzacție, nu puteți obține o rambursare.