Wireless Network Watcher, un software gratuit de scanare a rețelei WiFi, vă arată gratuit computerele și dispozitivele conectate la rețea. Cu acest software puteți verifica cine utilizează rețeaua Wifi, cu fiecare dispozitiv conectat dacă este detectat, Wireless Network Watcher va afișa informații despre adresa IP, adresa MAC, producător. Exportați cardul de rețea, numele dispozitivului. Puteți extrage lista dispozitivelor în format html / text / csv / xml sau le puteți copia în panou și le lipiți în Excel sau într- o altă aplicație de foi de calcul. Iată câteva caracteristici ale Download.com.vn doresc să vă prezinte mai întâi.
- Wireless Network Watcher funcționează bine la toate sistemele de operare Windows de la Windows 2000 la Windows 10
- Wireless Network Watcher poate scana doar o rețea wireless la care este conectat computerul dvs., nu poate scana alte rețele wireless.
- Există câteva cazuri în care software-ul nu detectează corect adaptorul de rețea wireless, funcția Opțiuni avansate vă va ajuta să alegeți adaptorul de rețea potrivit.
- Puteți utiliza în continuare Wireless Network Watcher pentru a scana rețele mici cu fir, chiar dacă este proiectat pentru a scana rețele wireless.
Pentru a instala acest software, descărcați pe Download.com.vn pentru a obține cea mai recentă versiune a Wireless Network Watcher, pe care puteți găsi versiunea completă a Wireless Network Watcher. Download.com.vn are de asemenea un mic tutorial pentru a vă ajuta să instalați acest software pe computer.
Wireless Netwwork Watcher
Instrucțiuni pentru descărcarea și instalarea software-ului Wireless Network Watcher
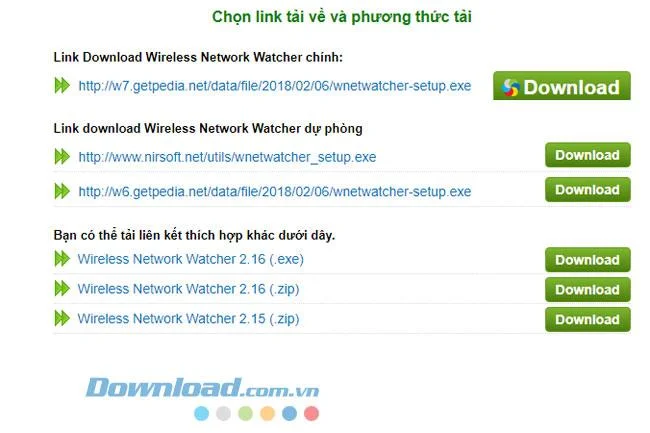
Pasul 1: Accesați butonul de descărcare de mai sus și faceți clic pe Descărcare.
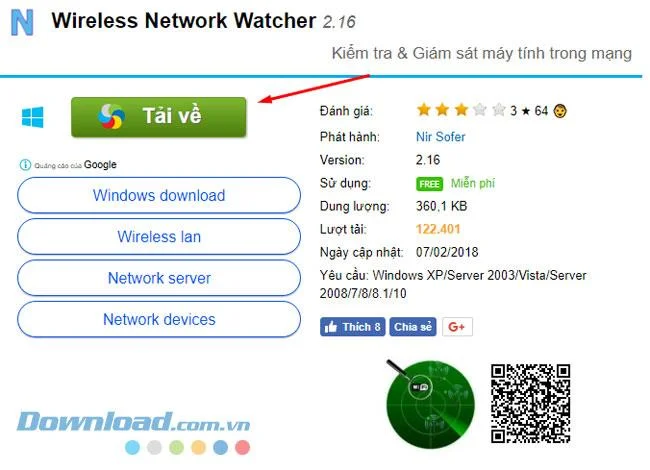
Pasul 2: Selectați cel mai recent link de descărcare pentru a descărca fișierul de instalare al software-ului, Download.com.vn vă oferă întotdeauna link-uri de descărcare ale tuturor versiunilor software-ului.

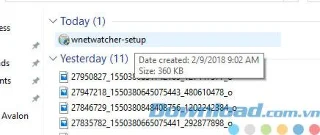
Pasul 3: Când ați terminat descărcarea fișierului de instalare, faceți clic pe fișierul numit mai jos pentru a începe instalarea.

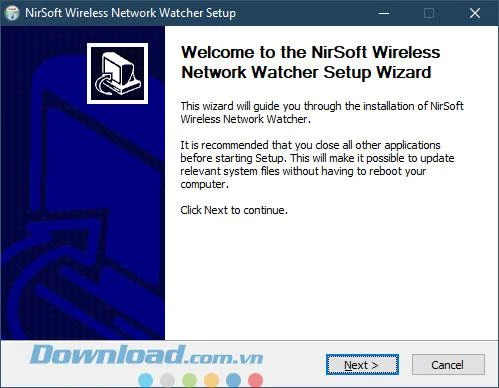
Pasul 4: În primul rând, când noul fișier de instalare începe, faceți clic pe Următorul.

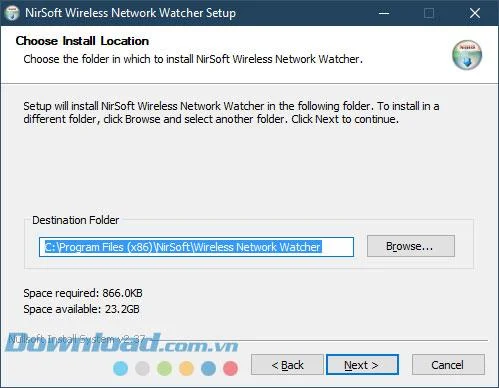
Pasul 5: În acest pas, puteți modifica opțional folderul care conține software-ul făcând clic pe Parcurgere ... acest software nu trebuie neapărat să fie instalat în unitatea C, iar apoi Următorul continuă.

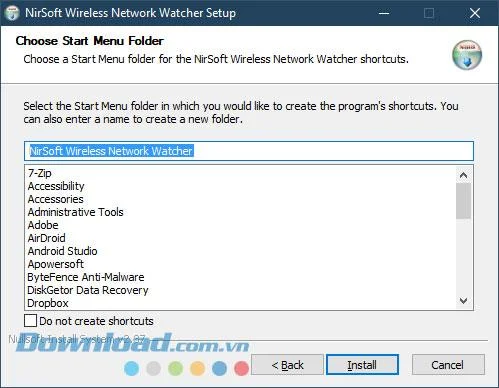
Pasul 6: Acest pas pe care trebuie doar să îl lăsați, apoi faceți clic pe Instalare este.

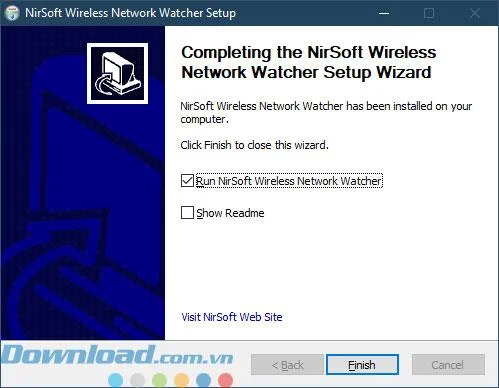
În cele din urmă, selectați Run NirSoft Wireless Network Watcher și faceți clic pe Finish pentru a lansa software-ul.

După lansarea software-ului, acesta va localiza automat adaptorul wireless și va scana rețeaua dvs. locală, așteptați câteva secunde veți vedea o listă de computere conectate în prezent la rețea, acum puteți Urmăriți cine utilizează rețeaua dvs.
Va doresc succes.