Windows Store este un magazin de aplicații instalat automat pe Windows 10. Ca și Android Play Store sau App Store în iOS, aplicația Microsoft Store încorporată în sistemul de operare acționează ca un „marketplace”. cerere. Cu toate acestea, din cauza unora dintre politicile sale, Microsoft Store nu poate fi eliminat direct ca în alte aplicații obișnuite. În acest articol, Download.vn vă va ghida câteva modalități de a elimina Microsoft Store din Windows 10.
Descărcați cel mai recent Windows 10
Instrucțiuni pentru dezactivarea Microsoft Store pe Windows 10
Dezactivați Windows Store cu Regedit
- Deschideți Editorul Registrului (Deschideți Run, tastați regedit și apăsați Enter)
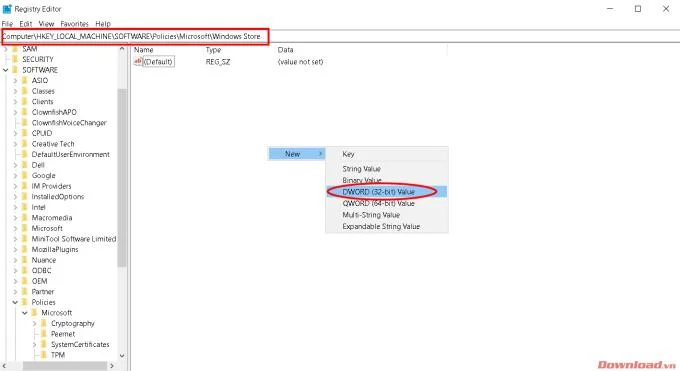
- La rândul său, găsiți următoarea cheie:
HKEY_LOCAL_MACHINE \ SOFTWARE \ Politici \ Microsoft \ WindowsStore
- Aici, faceți clic dreapta pe o zonă goală și creați o valoare DWORD (32 biți) , denumiți-o DisableStoreApps . Notă: Chiar dacă rulați Windows pe 64 de biți, trebuie să utilizați DWORD pe 32 de biți ca tip de valoare.

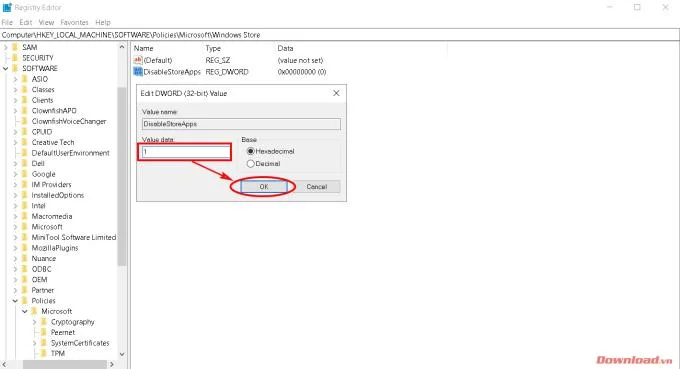
- Faceți dublu clic pe cheia pe care tocmai ați creat-o și setați valoarea acesteia la 1 , apoi faceți clic pe OK pentru a dezactiva aplicația Microsoft Store.

După editarea Registrului, ar trebui să reporniți computerul pentru a vă asigura că setările funcționează corect.
Dezactivați Windows Store cu Editorul de politici de grup
Editorul de politici de grup este un instrument destul de puternic de editare a permisiunilor Windows și îl putem folosi și pentru a dezactiva Windows Store cu acești pași simpli.
Notă: Această metodă nu funcționează pe Windows 10 Home, deoarece Editorul de politici de grup nu este inclus.
- Deschideți Editorul de politici de grup, tastând Gpedit.msc în fereastra Run și apăsând Enter.
- În fereastra Politică de grup, navigați la următoarea cale:
Configurare computer \ Modele administrative \ Componente Windows \ Magazin.
- Setați Activare pentru OPRIRE APLICAȚIA DE MAGAZIN și faceți clic pe OK pentru a salva.
Dezactivați Windows Store cu Powershell
Dacă niciuna dintre aceste funcționări, încercați Powershell.
- Deschideți fereastra Run, tastați powershell pentru a deschide programul Windows Powershell.
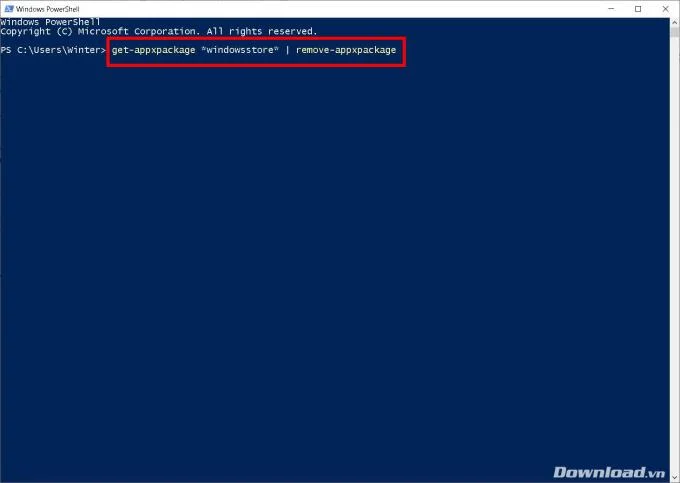
- În fereastra Powershell, introduceți următoarea comandă:
get-appxpackage * windowsstore * | elimina-appxpackage

- Apăsați Enter și așteptați ca sistemul să execute comanda.
După executarea comenzii, Microsoft Store va fi eliminat. Nu o mai puteți găsi în meniul Start.
Vă doresc implementarea cu succes!