Cum ar fi Viber , Zalo , Facebook Messenger , Skype , LINE sau Whatsapp . KakaoTalk este o aplicație care vă ajută să trimiteți text, apel gratuit, să împărtășiți momente minunate cu prietenii cu fotografii, videoclipuri sau mesaje vocale, chat de grup cu prietenii, familia, rudele, trimiteți emoticoane amuzante și autocolante amuzante și amuzante.
Caracteristici pe care le puteți utiliza cu prietenii prin KakaoTalk:
- Bucurați-vă de voce HD la o înaltă calitate
- Filtrele vocale Talking Tom și Talking Ben vă ajută să creșteți nivelul de emoție la discuții
- Funcție radio pentru a trimite mesaje scurte
- Partajează texte, videoclipuri și fotografii cu cea mai rapidă viteză
- Creează rapid și ușor grupuri de chat private
- Mesajul este afișat ca citit sau necitit
- Exprimați-vă viu emoțiile cu diferite autocolante
- Decorați-vă fotografiile KakaoTalk cu teme gratuite uimitoare
- Adăugați sute de emoticoane drăguțe și amuzante. Mai mult, acestea sunt emoticoane sub formă de animații.
- Nu există mesaje sau reclame
- Acceptați mai multe limbi, cum ar fi engleza, franceza, germana, indoneziană, italiană, japoneză, coreeană, portugheză, chineză simplificată, spaniolă, thailandeză, chineză tradițională, turcă, vietnameză Sud.
Pentru a utiliza pe deplin funcțiile de mai sus, trebuie să înregistrați un cont pe KakaoTalk. Download.com.vn vă rugăm să vă ghidați să vă înregistrați pentru un cont și să folosiți KakaoTalk prin instrucțiunile de mai jos.
Descărcați KakaoTalk pentru iOS
Descărcați KakaoTalk pentru Android
Descărcați KakaoTalk pentru Windows Phone
Instrucțiuni pentru înregistrarea unui cont KakaoTalk
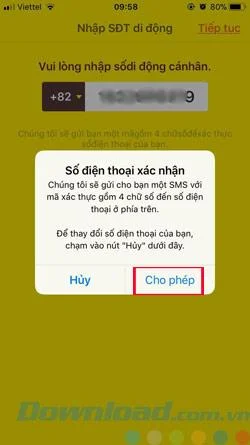
Pasul 1: descărcați aplicația KakaoTalk pe telefon. Introduceți numărul dvs. de telefon.
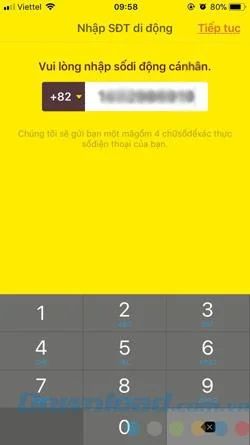
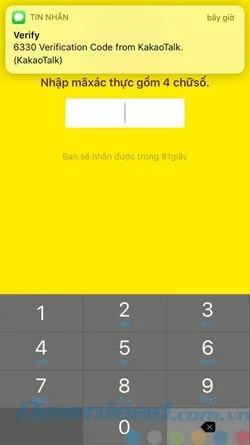
Pasul 2: Apoi va fi trimisă o notificare către telefonul dvs. un SMS cu cod de verificare din 4 cifre. Faceți clic pe Permiteți să începeți să trimiteți, nu uitați să schimbați +82 la +84 pentru a trimite codul.

Pasul 3: După ce codul de verificare a fost trimis către telefonul dvs., introduceți codul de verificare și faceți clic pe Continuare.

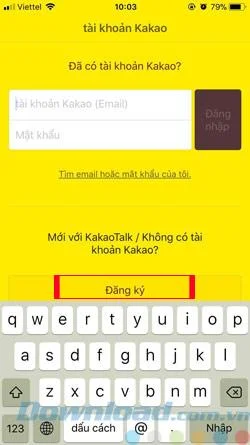
Pasul 4: Apoi sistemul de aplicații vă va conduce la panoul de conectare, faceți clic pe Înregistrare pentru a continua înregistrarea.

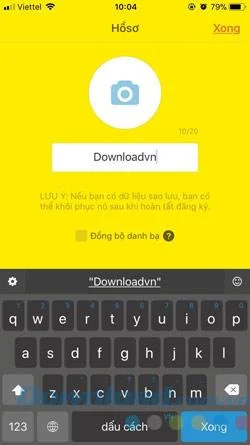
Pasul 5: În continuare, veți introduce numele de utilizator și avatarul dvs. și faceți clic pe Terminat.

Așadar, ați finalizat înregistrarea contului, puteți să vă autentificați și să utilizați funcțiile cu serviciul KakaoTalk.
Va doresc succes.