Acasă
» Cum să
»
Instrucțiuni pentru instalarea și utilizarea Slack la telefon
Instrucțiuni pentru instalarea și utilizarea Slack la telefon
Aplicația Slack chat și munca în echipă funcționează extrem de stabil. Putem crea grupuri pentru întreaga companie și împărțim grupul în grupuri mici, în conformitate cu modelul companiei operative. Oamenii pot conversa cu ușurință și pot partaja date unul cu celălalt foarte repede atunci când instalează Slack pe diferite dispozitive.
Slack funcționează pe multe platforme de la PC, de la mobil la web, astfel încât pe orice dispozitiv putem schimba munca cu întreaga echipă. Mai jos vă vom arăta cum să instalați Slack, precum și cum să utilizați eficient Slack în activitățile de grup.
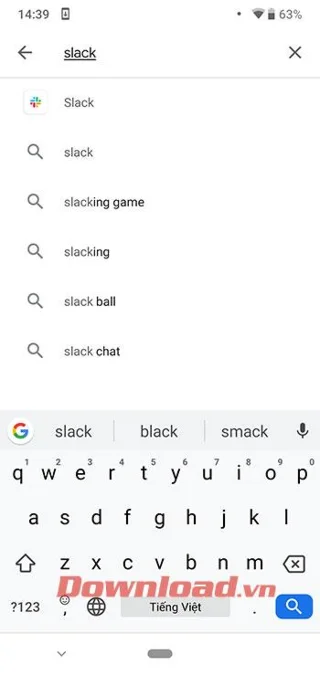
Descărcați Slack pentru dispozitivele mobile utilizează linkul de descărcare sau accesați direct la App Store sau Google Play pentru a găsi cuvântul cheie Slack.
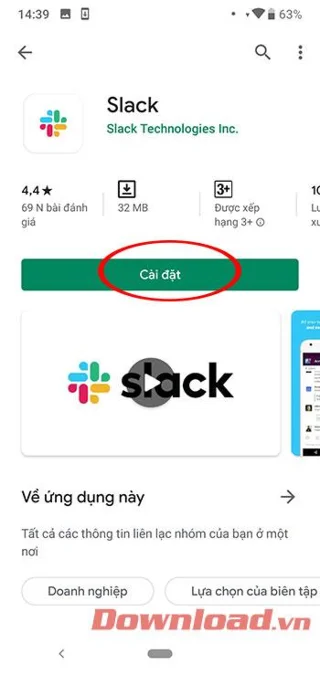
În interfața principală a aplicației Slack din magazinul de aplicații, faceți clic pe Instalare pentru instalare.
Pasul 2:
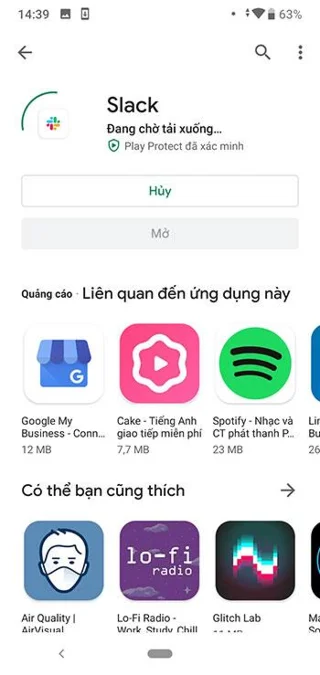
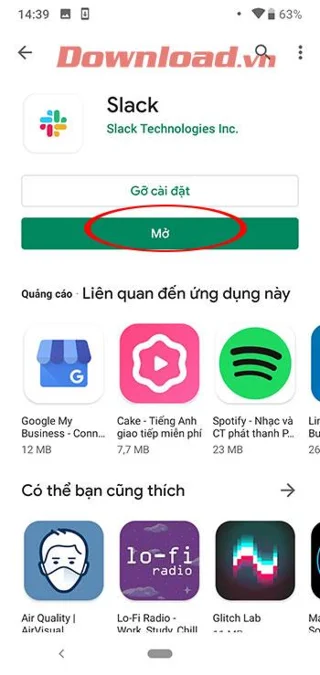
Procesul de instalare durează câteva secunde, după care o notificare de instalare va fi finalizată. Faceți clic pe Deschide pentru a începe să utilizați Slack.
Instrucțiuni pentru utilizarea aplicației de chat de grup Slack la telefon
Cum să personalizați notificările pe Slack
Când v-ați alăturat prima dată, Slack va face implicit toate notificările. Deci, putem ajusta notificările pentru a primi doar notificări atunci când vi se solicită să evitați perturbarea.
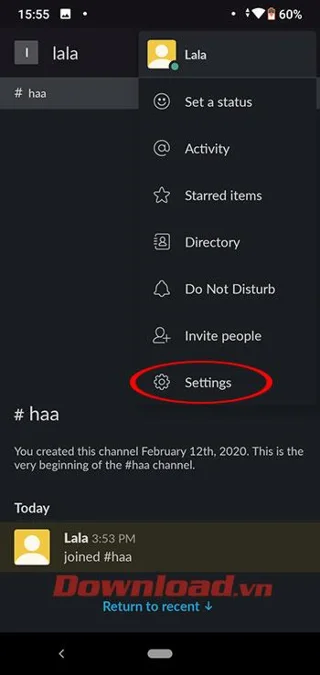
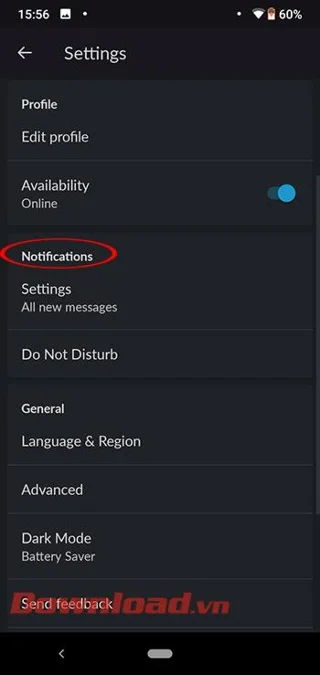
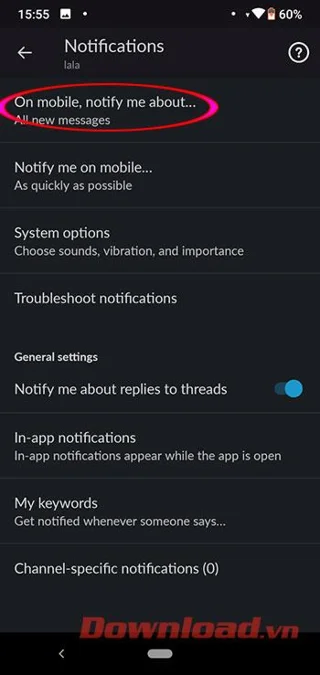
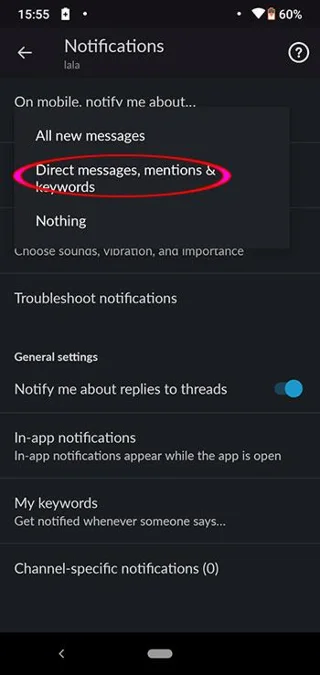
În interfața principală a canalului, faceți clic pe cele trei puncte -> Setări -> Notificări -> Pe mobil, anunțați-mă despre ... -> Mesaje directe, mișcări și cuvinte cheie.
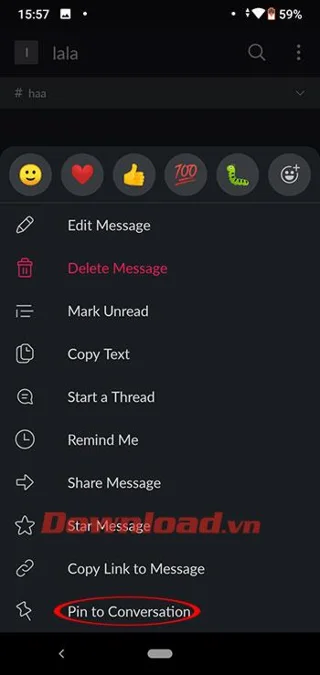
Fixează un mesaj
Apăsați lung pe mesajul trimis și Pin în conversație.
Fixează un mesaj pe Slack
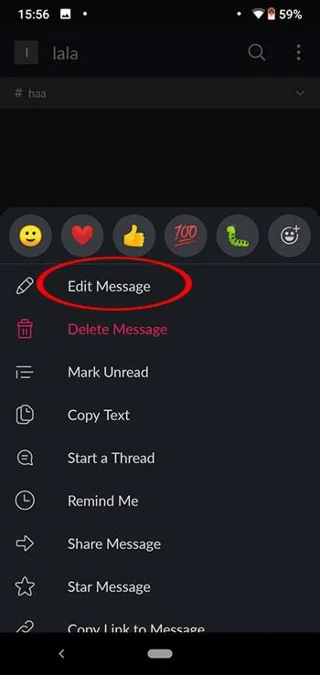
Editează mesajul
Apăsați lung pe mesajul trimis și selectați Editare mesaj.
Editați mesajul trimis pe Slack
Câteva comenzi de bază pentru Slack
@channel
Channel este ca o sală de discuții cu diferite subiecte de discuție. Pentru a trimite notificări tuturor celor de pe canal, introducem: @channel + mesajul pe care dorim să îl transmitem.
@numeutilizator
Când doriți să trimiteți un mesaj unui anumit membru din Slack, introduceți: @username - nume de utilizator este numele membrului specific.
@here
Similar cu @channel, dar @ici trimite numai notificări membrilor care sunt online.
Mesaje directe
În această secțiune puteți alege membrii care să trimită un mesaj direct atunci când doriți să schimbați lucrări private.
Grup privat (grup privat)
Pe lângă canalul în care toți membrii se pot alătura discuției, Slack vă permite, de asemenea, să creați grupuri închise, inclusiv persoane conexe.
/ deschis:
Deschideți un nou canal.
/ plecați:
Părăsirea unui canal.
/ prăbușire:
Ascundeți toate imaginile normale și imaginile gif pe canal.
/ reamintesc:
Memento de lucru pentru tine.
Sperăm că, cu ghidurile de bază de mai sus, veți putea utiliza instrumentul de chat pentru grupul Slack.