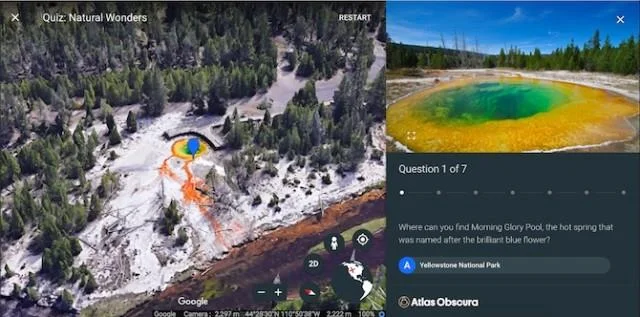
Versiunea pentru desktop și mobil Google Earth are o mulțime de funcții excelente. Dar dacă doriți să utilizați Google Earth în browserul dvs., puteți utiliza doar Chrome.
Pentru a deschide Google Earth, accesați earth.google.com în browserul Chrome , faceți clic pe Lansare Google Earth .
Prima dată când deschideți Google Earth , veți primi un ghid rapid asupra funcțiilor sale disponibile. Puteți să-l ignorați dacă doriți.
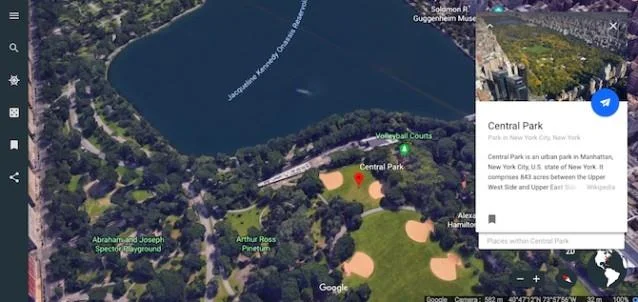
Ce poți face cu Google Earth în browser?
- Căutați locații după nume
- Căutați o locație după descriere (de exemplu, Capitala Franței sau America de Nord)
- Căutați locații, puteți citi câteva informații utile pe Wikipedia
- Deplasați-vă pe hartă trăgând mouse-ul. Puteți înclina și roti harta ținând apăsat Shift și glisând
- Măriți imaginea cu ajutorul butonului „+” sau faceți dublu clic, măriți imaginea cu butonul „-”
- Accesați vizualizarea străzii prin glisarea oamenilor pe hartă
- Salvați locația în Locațiile mele
- Utilizați funcția Voyager pentru a testa cunoștințele lumii prin teste, inclusiv indicii vizuale

Folosind Google Earth într-un browser mai convenabil trebuie să îl descărcați și apoi să îl instalați pe computer. Puteți să îl accesați pe orice computer și să luați mai puține resurse decât instalarea.
În plus, puteți instala, de asemenea, una dintre cele mai bune extensii Chrome dezvoltate de Google: Earth View de la Goog Earth pentru a „combina” puțin Google Earth în browserul dvs. adăugând fotografii Google ca nou fundal de file.
Sper ca articolul să vă fie de folos!
Google Earth