Remediați eroarea de a nu primi mesaje în grup pe Skype

În articolul anterior v-am arătat cum puteți crea un chat de grup pe Skype , dar în procesul de utilizare a unor persoane s-a întâlnit cazul de a nu primi mesaje în Group Skype . Deci motivul este? Și cum să depășim această situație aici?

În acest articol Download.com.vn vă va ghida cum să gestionați eroarea de a nu primi mesaje în grup, astfel încât să puteți schimba și discuta cu ușurință unii cu alții pe Skype:

Metoda 1: Actualizați la cea mai recentă versiune a Skype

Cauza: Datorită unor membri ai grupului au folosit și versiunea veche.

Soluție: upgrade la cea mai recentă versiune. Link pentru a descărca versiunile Skype corespunzătoare de mai jos:

Metoda 2: Personalizați în Skype

Pasul 1: Deschideți Skype și conectați-vă la contul dvs. În interfața principală, faceți clic pe meniul Instrumente , selectați Opțiuni ... (sau utilizați Ctrl +, )
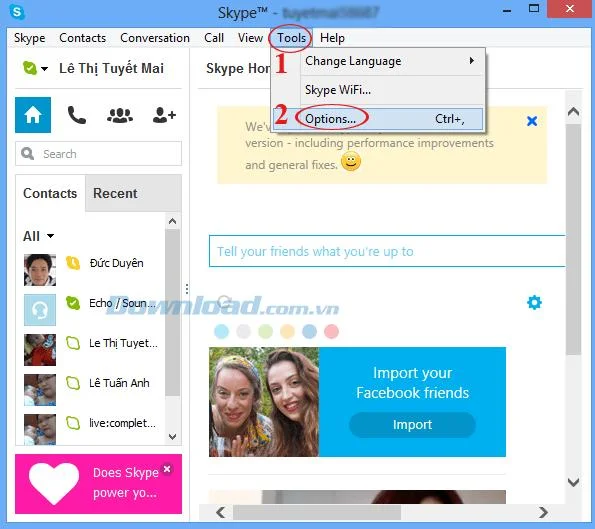
Remediați eroarea de a nu primi mesaje în grup pe Skype

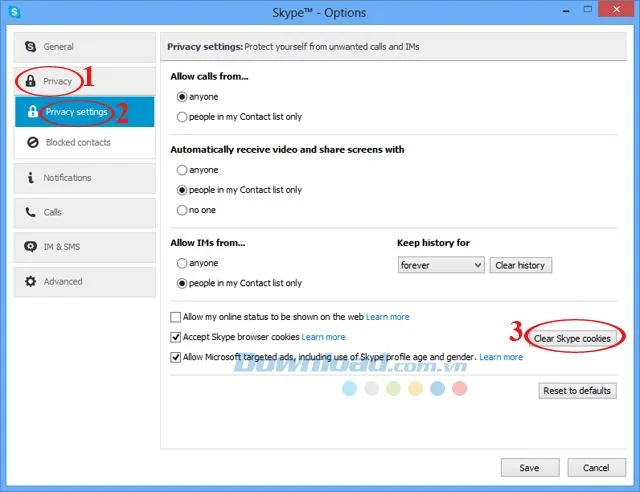
Pasul 2: Skype - Fereastra Opțiuni apare, faceți clic pe Confidențialitate , apoi Setări de confidențialitate, apoi în partea dreaptă a ecranului faceți clic pe butonul Ștergeți cookie-ul Skype pentru a șterge istoricul, cookie-urile ...

Remediați eroarea de a nu primi mesaje în grup pe Skype

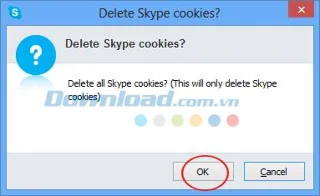
Apare o casetă de mesaj care vă întreabă dacă doriți să ștergeți cookie-urile de pe Skype? Selectați OK.

Remediați eroarea de a nu primi mesaje în grup pe Skype

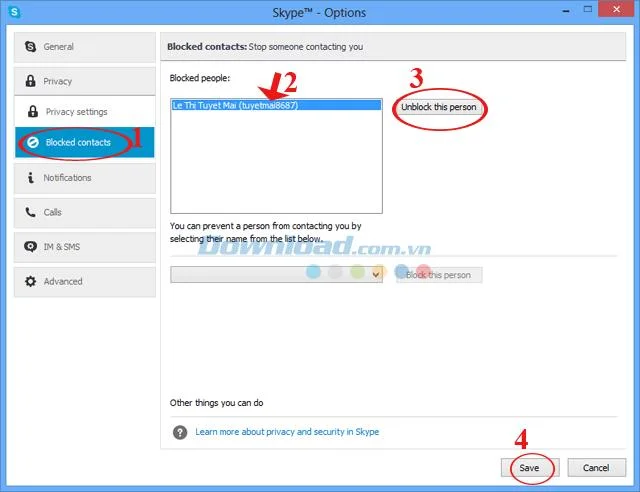
Pasul 3: Apoi, faceți clic pe Contacte blocate pentru a deselecta membrii. În coloana din dreapta a ecranului, selectați membrul și apoi faceți clic pe butonul Deblocare această persoană . Apoi faceți clic pe Salvați pentru a salva setările.

Remediați eroarea de a nu primi mesaje în grup pe Skype

Pasul 4: Ieșiți din Skype și conectați-vă din nou.

Așa că ați depășit eroarea de a nu primi mesaje în chatul de grup. Acum, sunteți liber să discutați cu prietenii din grup fără obstacole. Mai mult, puteți crea, de asemenea, chat-uri de grup pe Zalo , Viber , Yahoo Messenger pentru a discuta cu ușurință, a discuta cu un grup de prieteni.
Lasă un comentariu

Activarea modului FIPS pe SLES 15 și verificarea stării de pornire

Activarea modului FIPS pe SLES 15 și verificarea stării de pornire

Urmați procedura SP7 a SUSE pentru a activa modul FIPS, reporniți în siguranță, verificați politica activă și verificați dacă cerința de conformitate necesită module validate.

Configurați un volum de date criptat LUKS pe SLES

Configurați un volum de date criptat LUKS pe SLES

Comparați YaST și cryptsetup pentru un nou volum de date SLES criptat, alegeți LUKS1 sau LUKS2 și verificați comportamentul de deblocare și montare în siguranță.

Construiți un server local de actualizare SUSE cu RMT pe SLES 15

Construiți un server local de actualizare SUSE cu RMT pe SLES 15

Configurați RMT pe SLES 15, oglindiți repozitoriile autorizate și verificați înregistrarea HTTPS și accesul la pachet de la un client de testare.

Conectarea SLES 15 la Active Directory cu SSSD în YaST

Conectarea SLES 15 la Active Directory cu SSSD în YaST

Conectați SLES 15 la AD cu ajutorul gestionării logon-ului bazate pe SSSD din YaST, apoi verificați căutarea în directoare, conectarea la domeniu și tichetele Kerberos.

Activarea corecțiilor SLES live și verificarea unei corecții de kernel

Activarea corecțiilor SLES live și verificarea unei corecții de kernel

Configurați calea corectă pentru Live Patching pentru SLES 16.0 sau 15 SP7, aplicați corecțiile eligibile ale kernelului și confirmați ce este activ fără a-l confunda cu o actualizare a kernelului care necesită repornire.

Mențineți serviciile disponibile în timpul unei actualizări de la SLES 15 SP5 la SP6

Mențineți serviciile disponibile în timpul unei actualizări de la SLES 15 SP5 la SP6

SLES 15 SP5 poate migra online la SP6, dar fiecare nod trebuie să repornească. Folosiți o actualizare continuă testată sau o trecere de la un sistem blue-green la altul pentru a menține accesibile sarcinile de lucru.

Creați un profil AppArmor personalizat pe SUSE Linux

Creați un profil AppArmor personalizat pe SUSE Linux

Creați, rafinați și verificați un profil AppArmor cu privilegii minime pe SLES 15 SP7, cu o notă clară privind setările implicite SELinux pentru SLES 16.

Aplicați SLES 15 STIG în siguranță cu OpenSCAP

Aplicați SLES 15 STIG în siguranță cu OpenSCAP

Folosește profilul STIG acceptat de SUSE pentru a scana SLES 15, a testa remedierea, a revizui constatările rămase și a păstra dovezile evaluării.

Restaurarea accesului la cockpit la serverul SUSE Linux Enterprise

Restaurarea accesului la cockpit la serverul SUSE Linux Enterprise

Urmăriți o conexiune Cockpit eșuată prin DNS, portul 9090, socketul systemd, firewalld, TLS și setările de conectare folosind instrucțiunile SUSE actuale.

Configurați failover-ul Ethernet fiabil cu SLES 15 Bonding

Configurați failover-ul Ethernet fiabil cu SLES 15 Bonding

Creați o conexiune Ethernet redundantă pe SLES 15 cu YaST și Wicked, configurați legătura activă de backup și verificați ambele porturi și failover-ul.