Cu siguranță, au fost momente în care primiți un mesaj câștigător de la Zalo sau transferați o sumă mare de bani de la cunoscuți, aveți grijă, deoarece acestea sunt trucuri pentru Zalo care vă vor costa bani nedrept. Ei vor viza vizibilul și vor viza lăcomia multor oameni.
Trucuri de acest fel le vom vedea adesea în aplicații de mesagerie gratuite sau mesaje trimise de la coșul de gunoi sim, dar acum numărul de telefon a fost controlat mai strict, rețeaua a fost filtrată și scapă-te de aceste mesaje de spam și phishing și doar aplicațiile de mesagerie gratuite sunt locuri pe care le folosesc escrocii, așa că care sunt aceste înșelătorii, te rog să afli prin articol download.com.vn mai jos .
Zalo Zalo pentru Mac Zalo pentru Linux Zalo pentru iOS Zalo pentru Android
Aceste trucuri pe aplicația Zalo pe care ar trebui să le cunoașteți
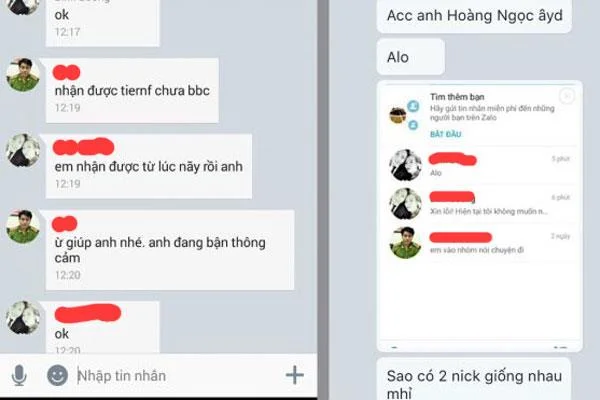
1. Utilizați un cont hacked sau creați un cont identic pentru ajutor
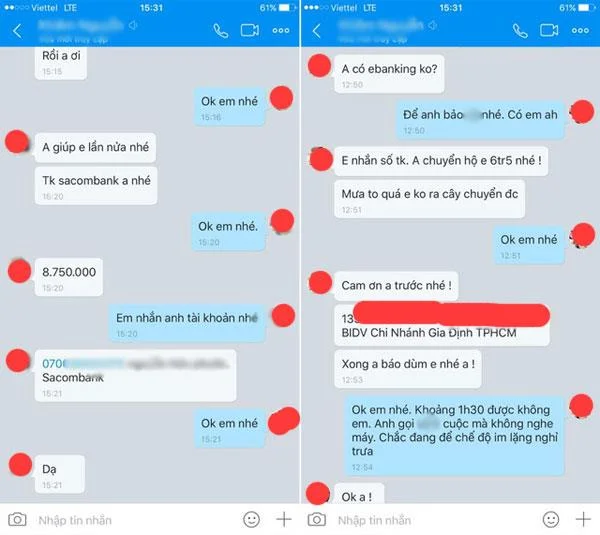
Ajutorul aici este, de obicei, prin transferuri de bani prin conturi bancare sau mai ușor, „vă rog” pentru unele cărți de telefon cu valoare înaltă, aceste două trucuri sunt adesea folosite de mulți tipi, deoarece este cel mai simplu truc . Nu știu dacă cunoștința sa și-a pierdut contul sau nu a acordat atenție fără să știe că acesta este un cont fals sau a fost folosit de escroci.

Așa că mulți escroci au profitat de contul Zalo piratat sau au creat un alt cont identic cu aceleași informații, apoi au trimis mesaje pentru a ajuta victima cu transfer de bani sau cod de cartelă telefonică, mulți Utilizatorii trebuie să știe când au transferat bani pentru a ști că au fost înșelați, dar este prea târziu din cauza nick-ului virtual, dar au pierdut bani reali.
Pentru a evita pierderea banilor de nedreptate în aceste cazuri de fraudă Zalo, ar trebui să confirmați apelând persoana care cere sau ar trebui să ne întâlnim pentru a ajuta, pentru a evita întâmplările nefericite.
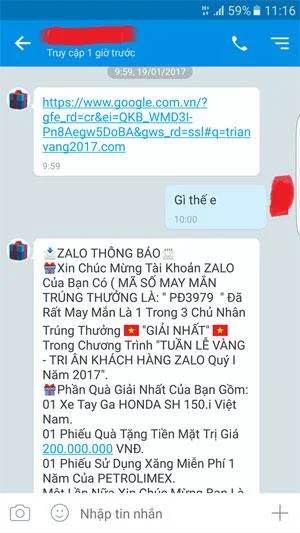
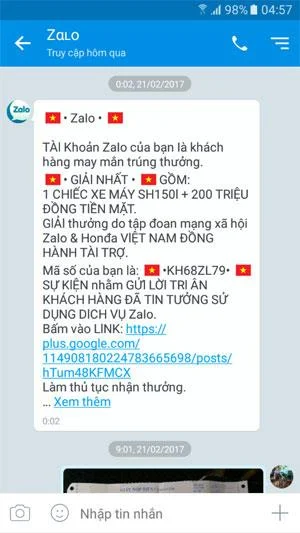
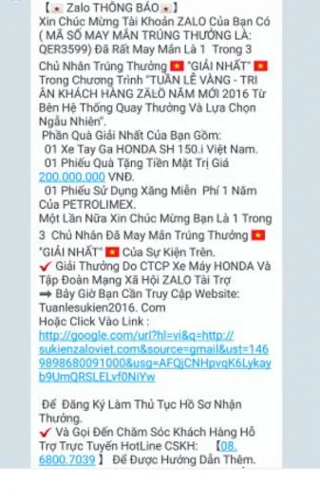
2. Mesaj de notificare câștigător

Un alt truc pe Zalo pe care îl întâlnesc multe persoane este trimiterea unui mesaj pentru a anunța utilizatorul câștigător, cu acest truc, numele câștigătorului mesajului câștigător va fi denumit ca tablou de comandă sau un program câștigător. Unele bonus pentru a crea încredere pentru utilizatori.
Aceste mesaje câștigătoare cer adesea câștigătorului să viziteze un link al site-ului web pentru a-și actualiza numele, vârsta, adresa, numărul de identificare, numărul de cont bancomat ... și cere utilizatorului să prezinte un unele taxe pentru obținerea de bonusuri precum depunerea de bani, taxe, transport ...
Și după ce utilizatorul a plătit toate sumele de bani menționate mai sus, aceste numere de telefon vor întrerupe contactul cu câștigătorul, iar recompensa nu va fi niciodată disponibilă.

Pentru utilizatorii care au plătit în conformitate cu instrucțiunile numărului de telefon sau al site-ului de pe site, această sumă este considerată pierdută. În cazul în care clientul nu plătește, ci furnizează doar informații, informațiile vor fi fraudatoarele create cu un nou cont Zalo după numele clientului, apoi vor folosi contul cu numele clientului. Pentru a trimite un mesaj unui prieten din lista de contacte a clientului printr-un împrumut, obțineți un card de telefon ...
3. Ferește-te de mesajele neobișnuite de pe Zalo

Pe lângă mesajele frauduloase de mai sus, toate promoțiile și premiile Zalo sunt frauduloase. Reprezentantul Zalo Management a afirmat: Toate mesajele câștigătoare ale Zalo sunt frauduloase. De la punerea în funcțiune, Zalo nu a mai avut promoții câștigătoare.
Înainte de fenomenul clienților care reflectă din ce în ce mai mult mesaje frauduloase, Zalo a urmărit și numărul de telefon și adresa din mesaj, dar acestea sunt toate adresele, informațiile virtuale, numerele de telefon personale utilizate. gunoi sim ...
În prezent, controlul numerelor de telefon a fost mai strâns, dar utilizatorii trebuie să fie în continuare atenți. În cazul în care utilizatorii furnizează informații escrocii, aceștia trebuie să anunțe imediat administrația Zalo să ia măsuri de rezolvare. În același timp, neprietenesc cu cei care folosesc nick-ul virtual pentru a transmite mesaje câștigătoare.
Dacă primiți mesaje cu un conținut ciudat trimis către dvs., fie că este vorba de prieteni sau rude, fiți întotdeauna atenți la întrebări cu privire la informațiile dvs. personale.
Un sfat pentru a confirma informațiile expeditorului despre Zalo este să trimiteți un mesaj prin voce, dacă doriți să confirmați în cazul transferului de bani sau să solicitați un card de telefon, ar trebui să utilizați mesajul vocal, dacă este stabilit corect. Acea voce a prietenilor și a rudelor, vă rog să-i ajutați, cum să trimiteți mesaje prin voce pe Zalo puteți vedea în articolul Cum să trimiteți mesaje vocale prin aplicația Zalo.
Vedeți și: Cum să vă imprieteniti cu aplicația Zalo