Când utilizați rețeaua, în special rețeaua Wifi, fenomenul de rețea lent și pierdut este inevitabil, există multe cauze ale acestui fenomen neplăcut, posibil datorită operatorului de rețea , liniei de conexiune. Conexiunea este instabilă, descărcarea utilizatorilor este supraîncărcată și, de asemenea, poate fi cauzată de mai mulți utilizatori în același timp, cel mai frică de cei care folosesc wifi-ul.
Motivul pentru care utilizatorii templului poate fi faptul că nu setați o parolă wifi face ca punctul dvs. de acces wifi să fie supraîncărcat dacă prea multe persoane îl accesează și îl folosesc în același timp, al doilea este că ați setat o parolă, dar poate că utilizatorul parola sau aveți parola dezvăluită, una pentru cealaltă, parola wifi hacked ... Deci, cum să știți cine utilizează wifi-ul.
Instrumentul Wireless Network Watcher vă va ajuta să faceți acest lucru, cu o scanare a utilizatorilor care utilizează WiFi și o listă a celor care vă folosesc wifi-ul, care vă va ajuta să controlați situația de utilizare a wifi în templu, determinând rețeaua dvs. să fie lentă sau mai rea decât pierderea rețelei din cauza supraîncărcării. Download.com.vn vă va ghida cum să utilizați și să verificați cine utilizează Wifi prin Wireless Network Watcher.
Wireless Network Watcher
Cum să monitorizați utilizatorii Wifi prin intermediul software-ului Wireless Network Watcher
Pasul 1: Mai întâi descărcați și instalați software-ul pe computer, consultați articolul despre cum să descărcați și să instalați Wireless Network Watcher pentru a vedea cum îl instalați.
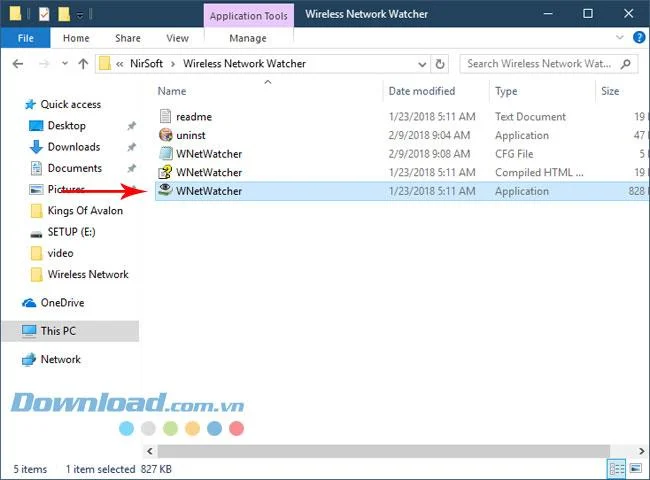
După instalarea software-ului, accesați folderul care conține software-ul și deschideți software-ul cu drepturi de administrare (faceți clic dreapta pe pictograma software, selectați Executare ca administrator ).
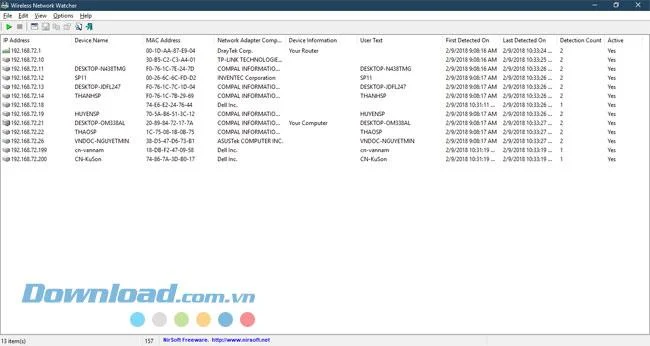
Pasul 2: Când porniți software-ul, veți vedea imediat lista computerelor care utilizează WiFi-ul dvs. Fiecare coloană va avea propriile informații, cum ar fi:
- Adresa IP: Adresa IP a dispozitivului sau computerului.
- Nume dispozitiv: Numele computerului sau dispozitivului, dacă nu este furnizat niciun dispozitiv, acest câmp va fi gol.
- Adresa MAC: Adresa MAC a adaptorului de rețea.
- Companie de adaptoare de rețea : producător de adaptor de rețea. Această coloană vă va ajuta să detectați dispozitivul sau computerul, de exemplu, dacă numele companiei este Apple, dispozitivul conectat ar putea fi iPhone, iPad sau MAC.
- Informații despre dispozitiv: Această coloană afișează numele computerului dvs. „Calculatorul dvs.” este computerul dvs., iar „Routerul dvs.” este routerul fără fir.
- Text utilizator: puteți atașa conținut text la orice dispozitiv detectat de WNetWatcher. În mod implicit, acest câmp afișează numele dispozitivului. Dacă doriți să schimbați, trebuie doar să faceți dublu clic pe linia de dispozitiv și să schimbați conținutul Textului utilizatorului din tabelul care afișează informațiile pe care le doriți.
- Prima detectare pornită: arată momentul în care dispozitivul a fost accesat pentru prima dată.
- Ultima detectare activată: arată momentul în care dispozitivul a fost accesat ultima dată.
- Număr detecție: acesta este un jeton care arată numărul de trafic detectat de dispozitiv pe acel wifi.
- Activ: Această coloană va stabili dacă dispozitivul pe care doriți să îl verificați este încă activ. Când dispozitivul nu mai este activ, această valoare se va schimba de la „Da” la „Nu”.

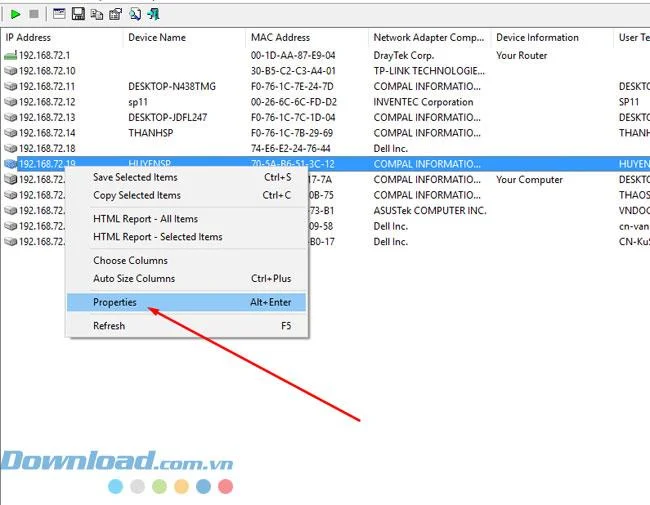
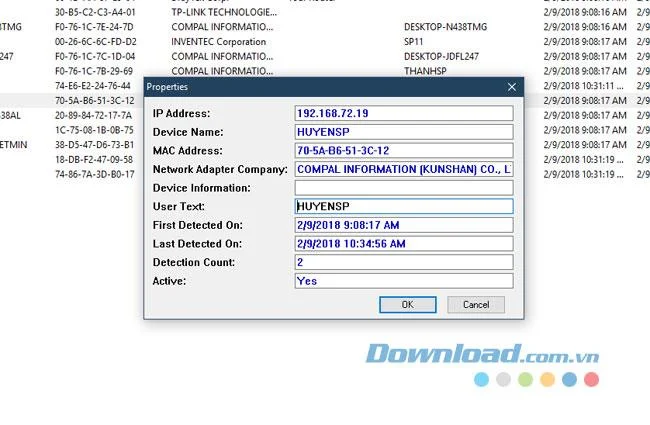
Pasul 3: doriți să vedeți detaliile dispozitivului, faceți clic dreapta pe linia de informații a dispozitivului și faceți clic pe Proprietăți sau pur și simplu faceți dublu clic pe linia dispozitivului.

Acest tabel vă va permite să vizualizați mai complet informațiile dispozitivului respectiv și să editați conținutul în secțiunea Text utilizator.

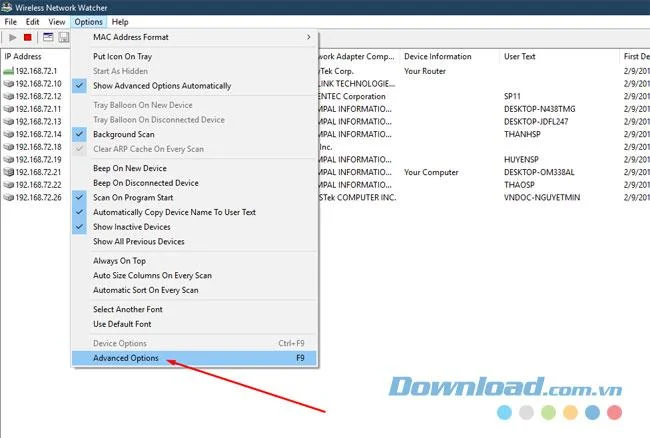
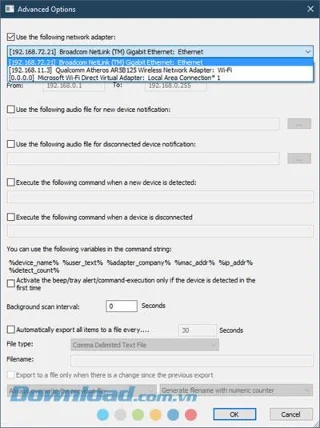
Dacă doriți să identificați placa grafică pe care o utilizați, accesați Opțiuni și faceți clic pe Opțiuni avansate sau apăsați comanda rapidă F9 .

În Opțiuni avansate, puteți selecta rețeaua implicită bifând Utilizați următorul adaptor de rețea și selectați placa de rețea pe care doriți să o utilizați.

Există pași detaliate despre cum să utilizați și să utilizați instrumentul Wireless Network Watcher pentru a controla și ști cine utilizează Wifi-ul dvs., astfel încât să puteți împiedica în mod activ acea persoană să se conecteze la Wifi. Pentru a împiedica utilizatorii să vă folosească WiFi-ul, trebuie să aplicați modul de modificare a parolei wifi în mod regulat, articolul cum să schimbați parola Wifi pe computer vă va ajuta să vă protejați Wifi, vă rugăm să consultați articolul.
Aș dori să vă puteți proteja rețeaua Wifi în siguranță.