Facebook este un loc unde să împărtășești momentele tale impresionante pentru ca toată lumea să le poată vedea. Prin urmare, această rețea de socializare a permis altor persoane să posteze și pe pagina ta personală.
Acest lucru ne face uneori să ne simțim inconfortabili, deoarece există întotdeauna reclame pe paginile noastre personale care sunt etichetate de prietenii noștri. Dacă oamenii doresc să dezactiveze această caracteristică, vă rugăm să vă invitați să urmați articolul cum să blocați pe alții să posteze pe peretele dvs. Facebook .
Cum să împiedici alte persoane să posteze pe peretele tău Facebook
1. Cum să împiedici pe alții să eticheteze pe Facebook cu webul
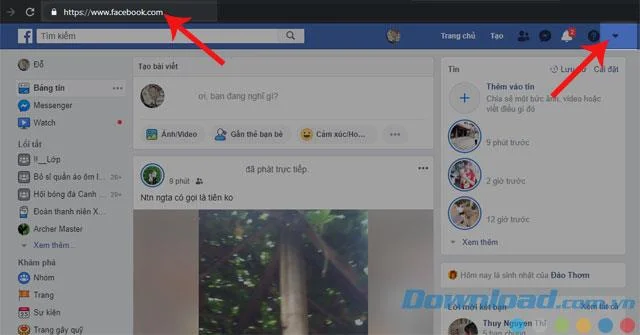
Acces la Facebook
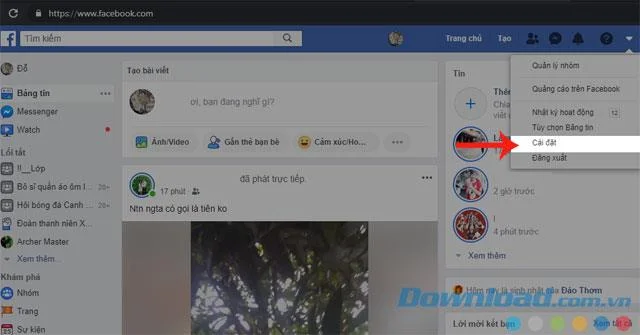
Pasul 1: conectați- vă la contul dvs. de Facebook în browser.
Pasul 2: Faceți clic pe pictograma triunghi inversat de pe ecran.
Pasul 3: Faceți clic pe Instalare .

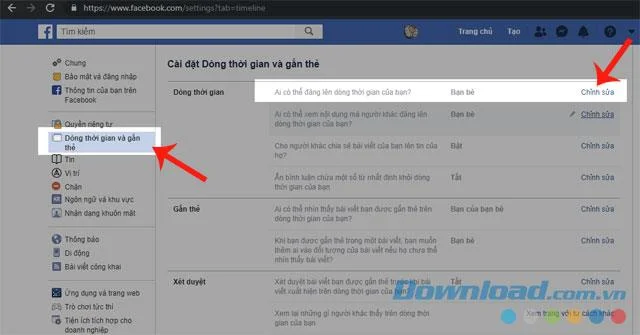
Pasul 4: Faceți clic pe elementul și eticheta Cronologie .
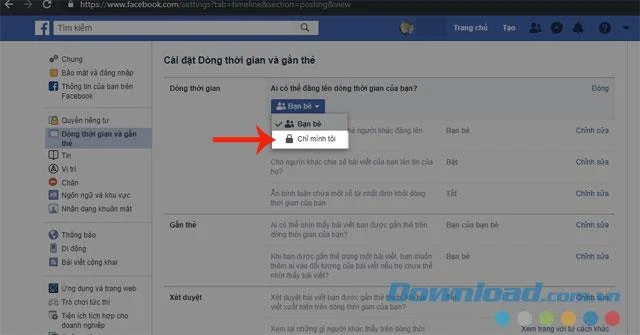
Pasul 5: Faceți clic pe Modificați în Cine puteți posta în cronologia dvs.? .

Pasul 6: Alegeți Numai eu .

Tutorial video care blochează etichetarea pe computerul Facebook
2. Cum să blocați publicarea pe peretele Facebook prin telefon
Descărcați Facebook pe Android Descărcați Facebook pe IOS
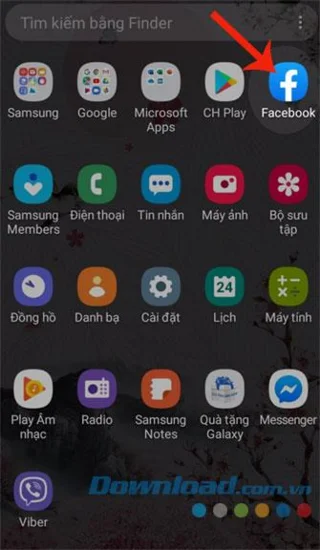
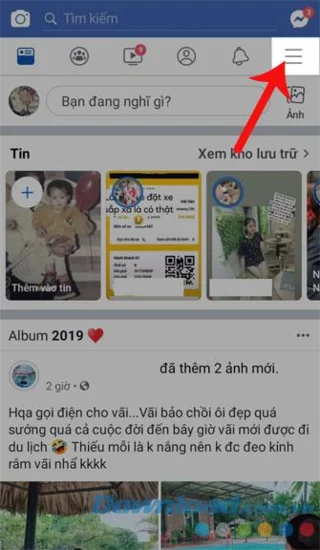
Pasul 1: deschideți aplicația Facebook pe telefon.
Pasul 2: atinge pictograma celor trei linii din partea de sus a ecranului.


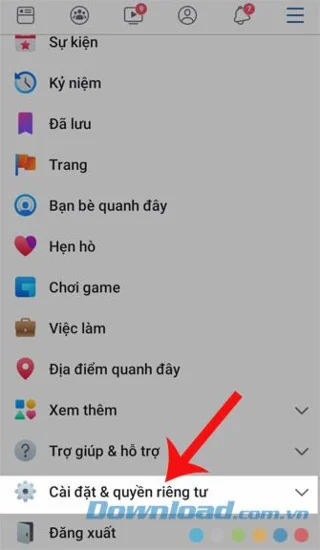
Pasul 3: Faceți clic pe Setări și confidențialitate .
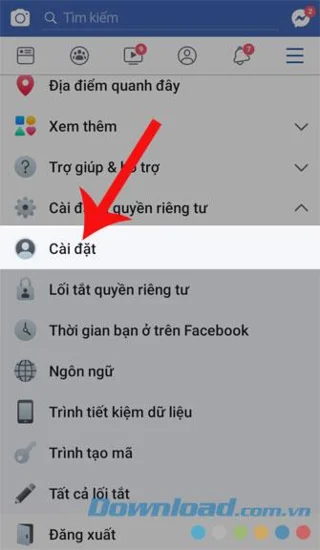
Pasul 4: Faceți clic pe Instalare .


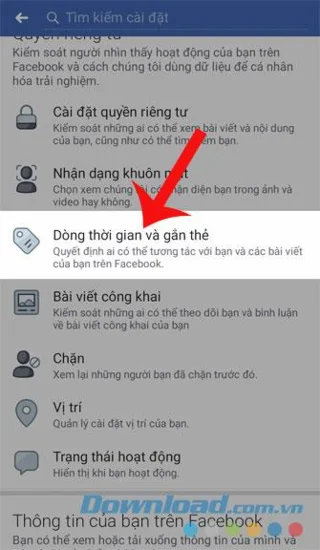
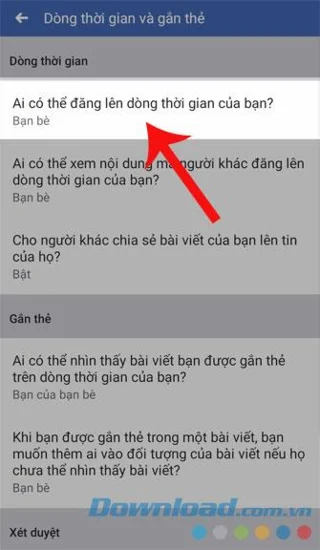
Pasul 5: Derulați în jos și selectați Cronologie și etichetă .
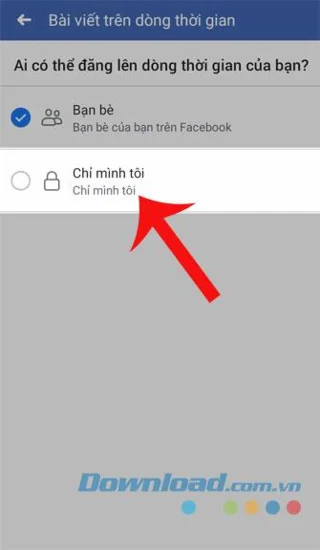
Pasul 6: Faceți clic pe Cine poate posta pe cronologia dvs.?
Pasul 7: Alegeți Numai eu .


Tutorial video pentru a împiedica alte persoane să posteze pe peretele Facebook prin telefon
Sperăm că după ce se consultă și fac măsuri pentru a împiedica alte persoane să posteze pe paginile lor personale, oamenii se vor simți inconfortabil când vor vedea anunțuri pe cronologie. În plus, vă puteți referi la unele articole, cum ar fi: Cum să împiedicați alții să vă găsească Facebook-ul , să vizualizați pagina personală ca alte persoane pe Facebook , Cum să activați funcția „Evaluarea comentariilor” din Facebook ,….
Vă doresc implementarea cu succes!